






Ink Finance und Renegade wurden für 349.000 Dollar gehackt, da DeFi-Angriffe auch im Mai anhalten

- Das Polygon-Treasury-Vertragskonto von Ink Finance wurde um rund 140.000 US-Dollar geleert, nachdem ein Angreifer einen hinterlegten Claimer-Mechanismus ausgenutzt hatte.
- Die alte V1-Implementierung von Renegade auf Arbitrum verlor etwa 209.000 US-Dollar, wobei ein White-Hat-Hacker reportedly den Großteil der Mittel wiederhergestellt und zurückgegeben hat.
- Die Vorfälle verstärken eine wachsende Welle von DeFi-Angriffen nach dem kürzlichen Syndicate Labs Bridge-Exploit und den rekordverdächtigen Smart-Contract-Verlusten im April.
Zwei DeFi-Protokolle, Ink Finance und Renegade, haben in separaten Exploits, die innerhalb von weniger als zwei Tagen stattfanden, insgesamt 349.000 Dollar verloren.
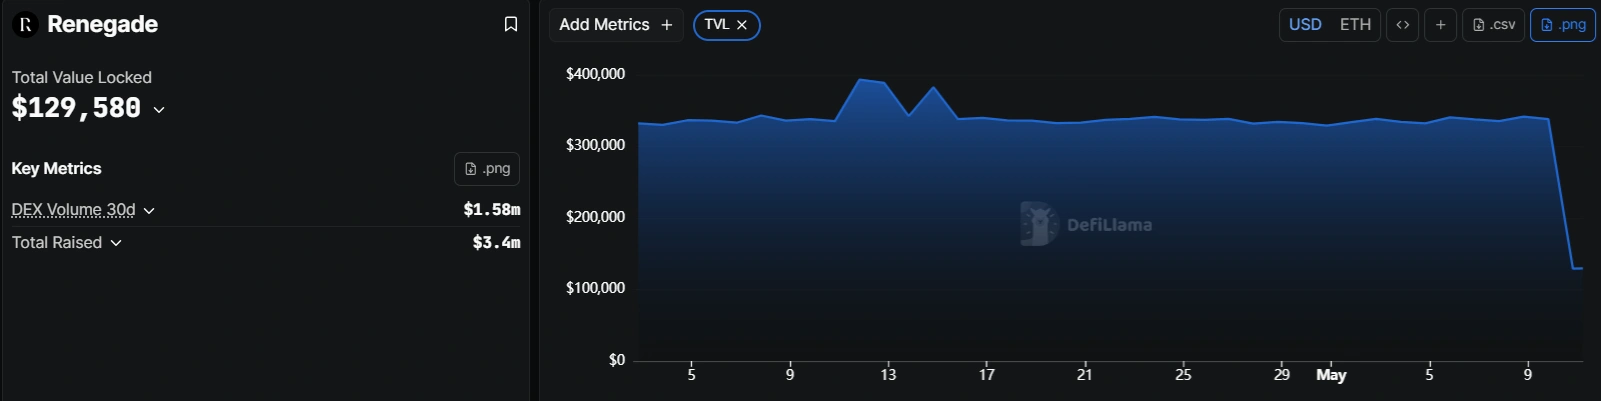
Renegade, das 2023 in einer Seed-Runde, angeführt von Dragongly Capital, rund 3,4 Millionen Dollar einsammelte, hält derzeit über 129.500 Dollar im Gesamtwert (Total Value Locked) in seinen Bereitstellungen auf Base und Arbitrum, laut DefiLlama. Das Protokoll hielt vor dem Hack über $338,000.
Ink Finance hat den Exploit weder anerkannt noch öffentliche Statements dazu veröffentlicht.
Die neuesten Exploits werden als Fortsetzung der Angriffsreihe gesehen, die den April 2026 zum schlimmsten Monat in der Geschichte für Smart-Contract-Verluste machte.
Ink Finance und Renegade leiden unter Exploits
Der Exploit bei Ink Finance wurde am 11. Mai von der Blockchain-Sicherheitsfirma Blockaid gemeldet. Laut Blockaid zog der Angreifer etwa 140.000 Dollar aus dem Workspace Treasury Proxy-Vertrag des Protokolls auf Polygon ab.
Die böswilligen Akteure setzten einen Vertrag an einer Adresse ein, die mit einem freigegebenen Claimer-Eintrag im Ink-Finance-Workspace-Controller übereinstimmte, rief dann die Claim-Funktion auf, um die Berechtigungsprüfung zu bestehen, und lösten eine autorisierte Überweisung aus dem Treasury-Proxy aus.
Renegade, die Dark-Pool-DEX, litt am Vortag, dem 10. Mai, ebenfalls an einem Exploit. Bestätigend zu einem Post von Blockaid erklärte das Protokoll, dass eine Legacy-V1-Bereitstellung auf Arbitrum für etwa 209.000 Dollar angegriffen wurde.
Es informierte die Öffentlichkeit darüber, dass der White-Hat-Hacker bereits rund 190.000 Dollar zurückgegeben hat, und fügte hinzu, dass alle betroffenen Benutzer vollständig entschädigt werden.
Renegade bestätigte, dass die Schwachstelle auf die V1-Bereitstellung auf Arbitrum beschränkt war und keine anderen Verträge betraf.
Syndicate-Brückenverluste erhöhen die Bilanz
Die beiden Exploits folgen einer Reihe von Vorfällen, die Ende April begannen. Am 30. April gab Syndicate Labs bekannt, dass es einen Sicherheitsvorfall erlitten hatte. Dabei handelte es sich um einen Kompromittierung privater Schlüssel, die bösartige Upgrades von Brückenverträgen auf zwei Chains ermöglichte und zum Verlust von rund 18,5 Millionen SYND-Token sowie 50.000 Dollar in anderen Token führte.
Am Mai 10 gab Syndicate an, dass es alle betroffenen SYND-Inhaber auf der Commons Chain vollständig sowie zusätzlich 15 % des insgesamt verlorenen Betrags erstattet hat. Die Erstattungen wurden direkt an betroffene Wallets auf Base gesendet, wobei die Gasgebühren von Syndicate Labs übernommen wurden.
KI-unterstützte Angriffe erhöhen die Risiken
DeFi-Exploits nehmen in einem noch nie dagewesenen Tempo zu. Es gibt wachsende Hinweise darauf, dass KI-Tools genutzt werden, um die Hürden für Angreifer zu senken.
Eine a16z Crypto research stellte fest, dass ein Standard-KI-Coding-Agent, dem lediglich eine Vertragsadresse und grundlegende Entwickler-Tools zur Verfügung standen, in 10 % der Fälle in der Lage war, Schwachstellen in Smart Contracts eigenständig zu identifizieren und auszunutzen. Die Erfolgsquote stieg um das Siebenfache auf 70 %, wenn dem Agent strukturiertes Wissen über gängige Angriffsmuster bereitgestellt wurde.
GoPlus Security meldete Berichten zufolge vier separate Smart-Contract-Exploits im Ethereum-Hauptnetz innerhalb eines 48-Stunden-Fensters, das am 29. April endete, mit kombinierten Verlusten von über 1,5 Millionen Dollar, laut demselben Bericht. Das Unternehmen betrachtet das aktuelle Tempo KI-unterstützter Angriffe als eine „Countdown-by-the-second-Ära“.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Häufig gestellte Fragen
Wie hoch waren die Kosten des Ink-Finance-Exploits?
Blockaid meldete, dass am 11. Mai etwa 140.000 US-Dollar aus dem Workspace Treasury Proxy von Ink Finance auf Polygon abgeflossen sind, nachdem ein Angreifer einen Vertrag bereitgestellt hatte, der einer hinterlegten Claimer-Adresse entsprach, um die Berechtigungsprüfung zu umgehen.
Wurden Renegade-Nutzer nach dem Exploit entschädigt?
Renegade gab an, dass ein White-Hat-Hacker etwa 190.000 US-Dollar der gestohlenen 209.000 US-Dollar aus der alten V1-Arbitrum-Implementierung zurückgegeben hat; das Protokoll bestätigte, dass alle betroffenen Nutzer vollständig entschädigt werden.
Wie tragen KI-Tools zu DeFi-Exploits bei?
Forschungsergebnisse von a16z Crypto ergaben, dass KI-Coding-Agenten mit strukturiertem Wissen über gängige Angriffsmuster in 70 % der Fälle Smart-Contract-Schwachstellen ausnutzen konnten – ein Anstieg gegenüber 10 % bei nur grundlegenden Tools.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









