




Zusammenfassung: 2022 ‚Mega‘-Krypto-Hacks


Zusammenfassung 2022 ‚mega Krypto-Hacks
- Im Jahr 2022 stahlen Hacker Kryptowährungen im Wert von etwa 3,7 Milliarden US-Dollar.
- Betroffene Protokolle sind die Ronin-Bridge, die BSC-Beacon-Chain, die Wormhole-Bridge, die Nomad-Bridge und Beanstalk.
- Während wir ins Jahr 2023 starten, müssen wir zurückblicken, um aus früheren Rückschlägen und Misserfolgen zu lernen.
Laut der Analyse von TRM Labs war 2022 ein Rekordjahr für Krypto-Hacks, bei dem Krypto-Assets im Wert von etwa 3,7 Milliarden US-Dollar gestohlen wurden. DeFi-Angriffe waren weit verbreitet, wobei etwa 80 % oder 3 Milliarden US-Dollar DeFi-Opfer betrafen.
Während wir optimistisch in das Jahr 2023 blicken, versprechen wir uns viel von dieser aufstrebenden Technologie, müssen wir zurückblicken, um aus den Herausforderungen und Rückschlägen zu lernen, die wir im Nachhinein erlebt haben.
Ronin-Bridge-Infrastruktur-Kryptohack
Der Axie Infinity Ronin-Bridge-Kryptohack im März führt die Liste mit 612 Millionen US-Dollar an. Die Ronin-Bridge ist eine Ethereum-Sidechain für das Play-to-Earn-Spiel Axie Infinity.
Die Krypto-Hacker, die heute als eine nordkoreanische Cyberkriminalitätsgruppe namens Lazarus identifiziert wurden, erhielten Zugriff auf neun private Schlüssel der Ronin-Bridge-Transaktionsvalidierer. Mit diesen Schlüsseln genehmigten sie große Transaktionen, eine für 173.600 ETH und die andere für 25,5 Millionen USDC.
Die Hacker bewegten die Krypto-Assets zu Tornado Cash, einem Open-Source-Krypto-Wäscher, und mehreren anderen Börsen.
Gemeinsame Anstrengungen der Community, von Binance, Chainalysis und Strafverfolgungsbehörden halfen dabei, einen Teil der Gelder zurückzuverfolgen.
BSC-Beacon-Cross-Bridge-Code-Exploit
Im Oktober nutzten Hacker eine Schwachstelle im Code der BSC-Beacon-Cross-Bridge aus, um Krypto-Assets im Wert von 570 Millionen US-Dollar zu stehlen. Die Bridge ist ein kritischer Bestandteil der BNB-Chain.
Die BSC-Beacon-Chain, auch als Token Hub bezeichnet, ist eine Cross-Chain-Bridge zwischen der BNB Beacon Chain (BEP2) und der BNB Chain (BEP20/BSC).
Der Angriff funktionierte durch Fälschen kryptografischer Beweise, sogenannte Merkle-Beweise, die Daten wie Transaktionen als gültig bestätigten und in die Blockchain aufgenommen wurden. Der Krypto-Hacker nutzte den falschen Merkle-Beweis, um Gelder von der BSC-Beacon-Cross-Bridge auf andere Chains zu übertragen.
Tether sperrte die Adresse des Angreifers, während über 7 Millionen US-Dollar, die von der BNB-Chain bewegt wurden, effektiv eingefroren wurden.
Wormhole-Bridge-Code-Exploit
Krypto-Hacker nutzten im Februar den Code von Wormhole aus, um Krypto-Assets im Wert von 326 Millionen US-Dollar zu stehlen. Wormhole ist eine Token-Bridge zwischen Solana und Ethereum.
Der Krypto-Hacker nutzte eine veraltete/tote unsichere Funktion, um die Signaturenüberprüfung zu umgehen.
Ein veralteter Code kann mit einem Haftnotizzettel verglichen werden, auf dem steht: „Ich werde dies in der Zukunft löschen.“ Sie können den Code jetzt nicht löschen, da einige Verbraucher ihn noch nutzen.
Eine Kette von Delegationen der Signaturenüberprüfung ermöglichte den Krypto-Hack. Die veraltete Funktion überprüfte keine Adressen, was die Validierung einer gefälschten Signatur ermöglichte.
Laut Cyberanalysten hätten Entwickler den Angriff vermeiden können, wenn sie „sicheres Codieren“ praktiziert hätten.
Nomad-Bridge-Code-Exploit
Hacker nutzten im August die Nomad-Krypto-Bridge aus, um Krypto-Assets im Wert von 190 Millionen US-Dollar zu stehlen. Der Hacker entleerte virtually alle Gelder im Protokoll – die steigenden Exploits stellten die Sicherheit von Cross-Chain-Token-Bridges in Frage.
Bridges funktionieren, indem Token in einem Smart Contract in einer Chain gesperrt und dann in einem „gepackten“ Format auf einer anderen Chain neu ausgegeben werden. Im Fall von Nomad sabotierte der Angriff den Vertrag und machte seine gepackten Token wertlos.
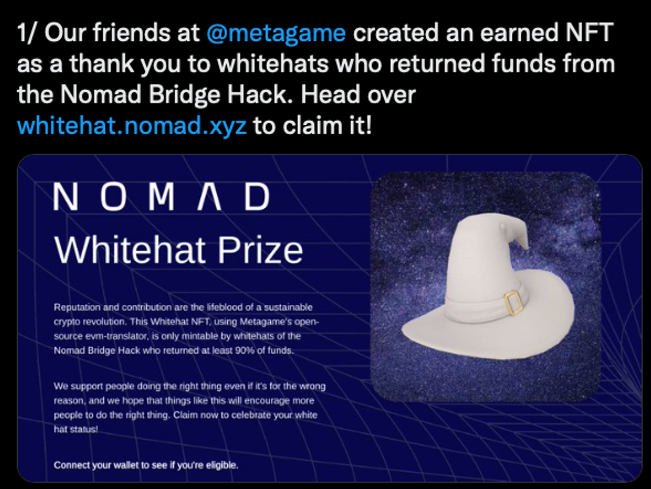
Nomad bot daraufhin eine Belohnung aus, bei der der Hacker 10 % der Gelder behalten und keine rechtlichen Schritte sowie eine Bonus-Whitehat-NFT erhalten würde. Der Angreifer gab letztlich nur 36 Millionen US-Dollar zurück.
Beanstalk-Protokoll-Angriff
An einem verhängnisvollen Wochenende im April nutzte ein Hacker einen Flash-Loan, um 182 Millionen US-Dollar in ETH, BEAN-Stablecoin und andere Vermögenswerte aus dem Beanstalk-Stablecoin-Protokoll zu stehlen.
Ein Flash-Loan ist eine Funktion, die es Benutzern ermöglicht, ein Asset zu leihen, einen schnellen Handel durchzuführen und es in einer einzigen komplexen Transaktion über mehrere Protokolle hinweg zurückzuzahlen.
Der Angreifer legte zwei bösartige Vorschläge für das Beanstalk-DAO über die Notfall-Commit-Funktion vor, die eine ⅔-Stimme erforderte und dann nach 24 Stunden implementiert wurde.
Der Angreifer missbrauchte die Flash-Loan-Funktion, um 79 % Kontrolle zu erlangen und seinen Vorschlag durchzubringen.
Der Angreifer übertrug die Gelder im Protokoll, um seinen Flash-Loan zurückzuzahlen, und den Rest an die Ukraine-Fonds-Adresse. Am Ende machte er einen Gewinn von 76 Millionen US-Dollar.
Weitere Mega-Krypto-Hacks
Zu weiteren Mega-Krypto-Hacks gehören der Infrastrukturangriff von Wintermute im April im Wert von 160 Millionen US-Dollar, der Infrastrukturangriff von Maiar/Elrond im Juni im Wert von 113 Millionen US-Dollar, der Infrastrukturangriff von Mango Markets im Oktober im Wert von 112 Millionen US-Dollar und der Infrastrukturangriff der Harmony-Bridge im Juni im Wert von 100 Millionen US-Dollar.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Brian Koome
Brian Koome verfügt über mehr als sieben Jahre Erfahrung in der Blockchain- und Kryptowährungsberichterstattung und ist seit 2017 in der Branche tätig. Er hat zu führenden Publikationen beigetragen, darunter BlockToday.com. Zudem entwickelte er den Ethereum-101-Kurs für BitDegree.org, bevor er als Vollzeit-Autor zu Cryptopolitan wechselte. Brian verfasst evergreen Guides (EGs), Deep Dives, Interviews und Preisanalysen. Sein Fokus auf DeFi, Blockchain-Innovationen und aufstrebende Crypto-Projekte begeistert die Leser.









