





Adshares-Brücken-Ausnutzer gibt 256 ETH nach $628K-Hack zurück, Analysten warnen vor Erholungsbetrug

- Der Angreifer hinter dem Adshares-Bridge-Exploit hat 256 ETH zurückerstattet und damit etwa 86 % der bei dem Hack gestohlenen rund 628.000 USD wiederhergestellt.
- Die teilweise Rückerstattung folgt einem wachsenden Trend im DeFi-Bereich, bei dem Angreifer einen Teil der gestohlenen Mittel behalten und den Rest manchmal nach informellen Belohnungsverhandlungen zurückerstatten.
- Analysten warnen Nutzer davor, auf gefälschte Rückerstattungsportale, Phishing-Links und Identitätsdiebe zu achten, die häufig nach hochkarätigen Exploits auftreten.
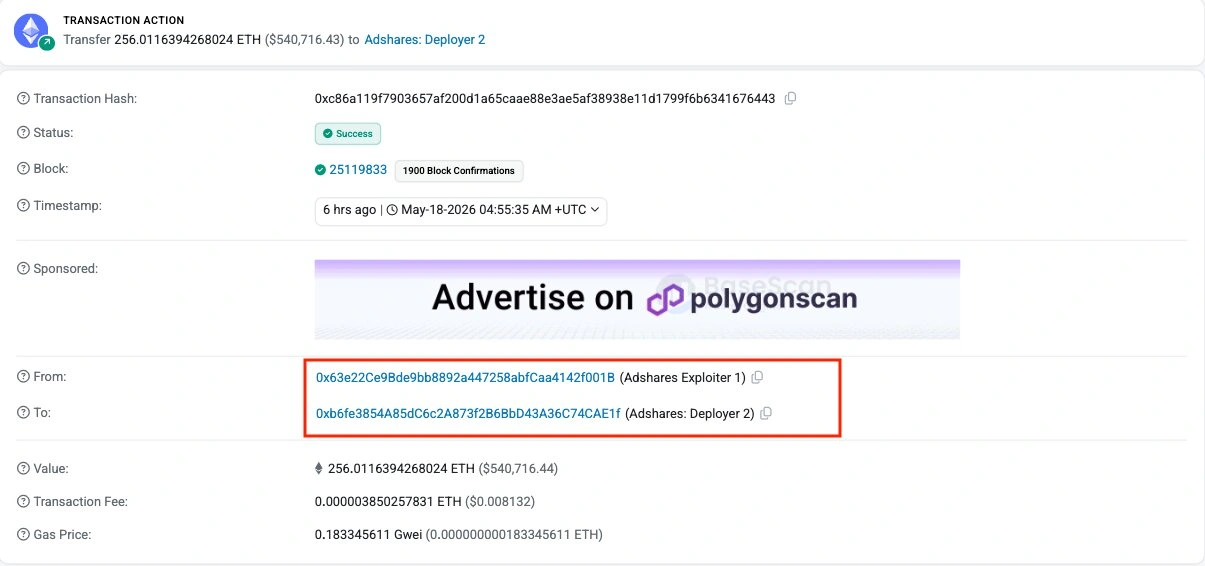
Der Angreifer hinter dem Adshares-Brücken-Exploit am 17. Mai hat 256 ETH (rund 540.700 Dollar) an die Bereitstellungsadresse des Projekts zurückgegeben, was etwa 86 % des geschätzten Verlusts von 628.000 Dollar abdeckt, laut PeckShieldAlert.
Trotz der Nachrichten über die teilweise Rückerstattung die eine Form der Erleichterung für das Projekt und den DeFi-Bereich darstellt, der vermehrt Angriffe von böswilligen Akteuren sieht, warnen Sicherheitsexperten, dass Plattformen und Nutzer ebenfalls wachsam und aufmerksam sein sollten, da Erholungsphasen nach einem Hack auch Betrüger anziehen, die von betroffenen Nutzern profitieren.
Wie ist der Adshares-Exploit passiert?
Laut dem Sicherheitsexperten und Gründer der Web3-Sicherheitsplattform CD Security, Chris Dior, der zu den ersten gehörte, die den Adshares-Vorfall am 16. Mai meldeten, war die Ursache ein Versagen bei der Validierung der Brücken-Münzprägung.
„Der Bridge-Minter-EOA unterzeichnete 3 wrapTo()-Aufrufe mit nicht existierenden native-chain-Txids und prägte gefälschte wADS für den Angreifer. Der Angreifer verkaufte die wADS für ~148,5 ETH und ~305.000 USDC auf Ethereum“, schrieb Dior auf X.
DeFiLlamas Exploit-Datenbank klassifiziert den Vorfall vom 16. Mai als ein Protokoll-Logikversagen unter Verwendung einer „Bridge Verification Bypass“-Technik, mit einem Gesamtverlust von 628.000 Dollar auf Ethereum. Dies impliziert, dass die Verwundbarkeit aus der Cross-Chain-Beweisprüfungsschicht der Brücke stammte und nicht aus einem Markt-Handels- oder Oracle-bezogenen Fehler.
Adshares schaffte es, eine teilweise Rückerstattung zu erhalten
Es ist im DeFi-Bereich nicht neu, dass Ausnutzer einen bestimmten Prozentsatz ihrer Beute zurückgeben und einen kleineren Prozentsatz behalten. Allerdings scheint dieser White-Hat-Weg an Popularität zu gewinnen, da einige erfolgreich durchgeführt wurden. Die teilweise Rückerstattung von Adshares folgt diesem Muster.
Es wurde jedoch nicht bestätigt, ob Adshares formelle Belohnungsbedingungen angeboten hat oder ob der Angreifer die Mittel freiwillig zurückgegeben hat, zum Zeitpunkt der Abfassung.
Eine weitere Plattform, die kürzlich einen Teil ihrer ausgebeuteten Mittel zurückgewonnen hat, ist TAC, ein Cross-Chain-Protokoll, das TON und Ethereum verbindet. Nach dem Verlust von 2,8 Millionen Dollar am 12. Mai bot TAC dem Angreifer eine 10-prozentige Belohnung an, den Rest zurückzugeben. Der Ausnutzer akzeptierte, und TAC klassifizierte den Vorfall als White-Hat-Vorfall und legte die Rechtsstreitigkeiten in Abstimmung mit Sicherheitspartnern und Strafverfolgungsbehörden nieder.
Das Verus-Team hat dem Angreifer, der einen 11,5-Millionen-Dollar-Exploit gegen die Plattform gestartet hat, ebenfalls ein White-Hat-Angebot gemacht, wie von Cryptopolitan berichtet.
Bisher hat das Adshares-Team keine öffentliche Erklärung zum Exploit veröffentlicht, keinen Post-Mortem veröffentlicht, keine offizielle Belohnungsbekanntgabe herausgegeben oder etwas über die Erholung geteilt.
Nutzer sollten vor allen Informationen warnen, die nicht von den offiziellen Kanälen der Plattform stammen.
Erholungsphasen begünstigen sekundäre Betrugsversuche
Nicht jeder Exploit führt zu einer Rückerstattung; in der Tat führen viele nicht dazu, und selbst wenn Mittel zurückkommen, schafft die Aufmerksamkeit um einen Hack fruchtbaren Boden für Betrug.
Während dieser Fenster ist es üblich, eine Zunahme von gefälschten Belohnungsbekanntgaben, Phishing-Rückerstattungsportalen und Wallet-Verifizierungslinks zu sehen, die Nutzer zielen, die nach Kompensationsaktualisierungen suchen.
Die THORChain- und Verus-Exploits sind die neuesten Vorfälle die Analysten dazu veranlasst haben, diese Alarme auszulösen. THORChain erlitt am 15. Mai einen 10-Millionen-Dollar-Exploit, woraufhin böswillige Akteure anfingen, Falschinformationen zu verbreiten, dass das Protokoll eine Rückerstattungsplattform starten würde.
Jeder hier oder in DM (oder überall), der behauptet, Teil des Verus-Teams oder der Community zu sein und eine Erstattung anzubieten, ist ein Betrüger. TRETEN SIE NICHT MIT LEUTEN IN VERBINDUNG, DIE ERSTATTUNGEN ANBIETEN ODER BEHAUPTEN, ES GIBT EIN ERSTATTUNGSPROGRAMM, UND MELDEN SIE SIE BEI DISCORD oder X entsprechend.
— Verus – The Internet of Value (@VerusCoin) 18. Mai 2026
THORChain warnte Nutzer auf X, dass „mehrere gefälschte Konten und falsche Informationen“ über nicht existierende Rückerstattungsprogramme, Airdrops und Kompensationsansprüche kursierten. Adshares-Nutzer stehen nun vor einem ähnlichen Risikofenster, da die teilweise Rückkehr öffentliche Aufmerksamkeit gezogen hat.
Brücken-Exploits häufen sich in 2026
Der Adshares-Breach fügt sich in eine wachsende Anzahl von Brücken-bezogenen Exploits ein. PeckShieldAlert berichtete, dass die kumulativen Brückenverluste im Jahr 2026 bis Mitte Mai 328,6 Millionen Dollar überschritten haben, eine Zahl, die den $11.5 Millionen Verus-Ethereum-Brücke-Hack einschließt, der am 18. Mai bekannt gegeben wurde.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Häufig gestellte Fragen
Wie wurde die Adshares-Brücke angegriffen?
Der Angreifer nutzte die Bridge-Minter-EOA, um drei wrapTo()-Aufrufe zu signieren, die sich auf nicht existierende Transaktions-IDs der nativen Chain bezogen, wodurch ungedeckte wADS-Token auf Ethereum gemint wurden, die anschließend für etwa 148,5 ETH und 305.000 USDC getauscht wurden.
Wie viel der gestohlenen Adshares-Mittel wurden zurückerstattet?
PeckShieldAlert berichtete, dass der Exploiter 256 ETH im Wert von etwa 540.700 USD an die Deployer-Adresse zurückerstattet habe, was etwa 86 % des geschätzten Verlusts von 628.000 USD entspricht.
Hat Adshares ein Belohnungsangebot oder einen Wiederherstellungsplan offiziell bestätigt?
Stand 18. Mai wurde von unabhängigen Medien kein öffentliches Postmortem, keine offizielle Belohnungsmitteilung oder eine unterzeichnete Wiederherstellungserklärung von Adshares identifiziert.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









