





TAC stuft einen Exploit über 2,8 Mio. USD als White-Hat-Vorfall ein, nachdem der Hacker die Beute zurückerstattet hat

- TAC verlor 2,8 Millionen US-Dollar in einem Exploit, der die TON-Seite seiner Cross-Chain-Brücke zielte und USDT-, BLUM- und tsTON-Assets betraf.
- Das Team bot dem Angreifer eine Belohnung an, um die Mittel an eine bestimmte Multisig-Wallet zurückzuführen, im Austausch dafür, dass der Vorfall als White-Hat-Ereignis eingestuft wird.
- Der Exploit ereignet sich in einem Monat, der bereits von mehreren Sicherheitsverletzungen im Krypto-Bereich geprägt ist, und folgt auf die sektorweiten Verluste von 651 Millionen US-Dollar im April.
TAC, ein Cross-Chain-Protokoll, das sich als Brücke zwischen TON und Ethereum positioniert, hat seinen 2,8-Millionen-Dollar-Exploit vom 12. Mai nun als White-Hat-Ereignis neu klassifiziert, nachdem der Hacker das Angebot des Teams angenommen hat, 10 % der „verschobenen“ Mittel zu behalten, im Austausch dafür, den Rest in die Multisig-Wallets zurückzugeben.
Laut TACs Offenlegungen des Vorfalls zeigten, dass der Exploit die TON-Seite seiner Cross-Chain-Schicht zielte und Mittel über USDT, BLUM und tsTON abzog. TAC sagte, die Verwundbarkeit sei auf native TON Jettons beschränkt, die vom TON-Netzwerk gebridged wurden, und dass der TAC-Token selbst, TON und alle ERC-20-Token unbeeinflusst blieben.
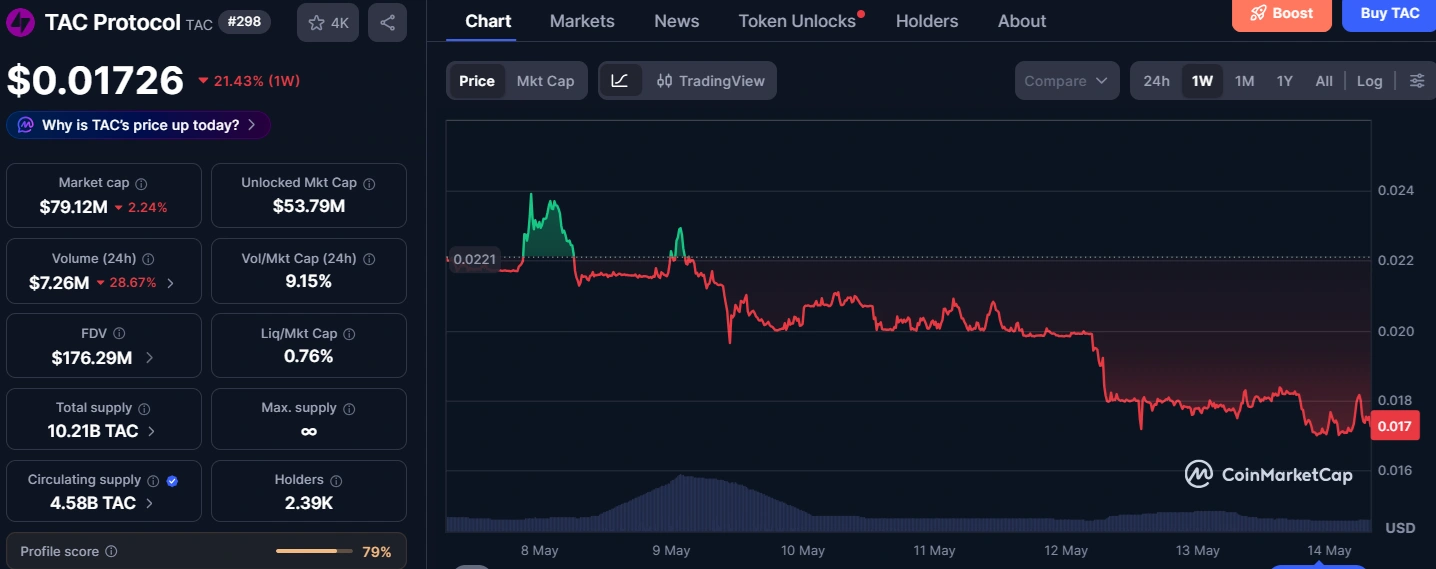
Die TAC-Token hat seit dem Exploit stark gelitten, wobei der Preis in der letzten Woche um mehr als 21 % fiel. Die Marktkapitalisierung ist von über 91 Millionen auf 79 Millionen US-Dollar nach der Offenlegung des Hacks am 12. Mai gesunken.
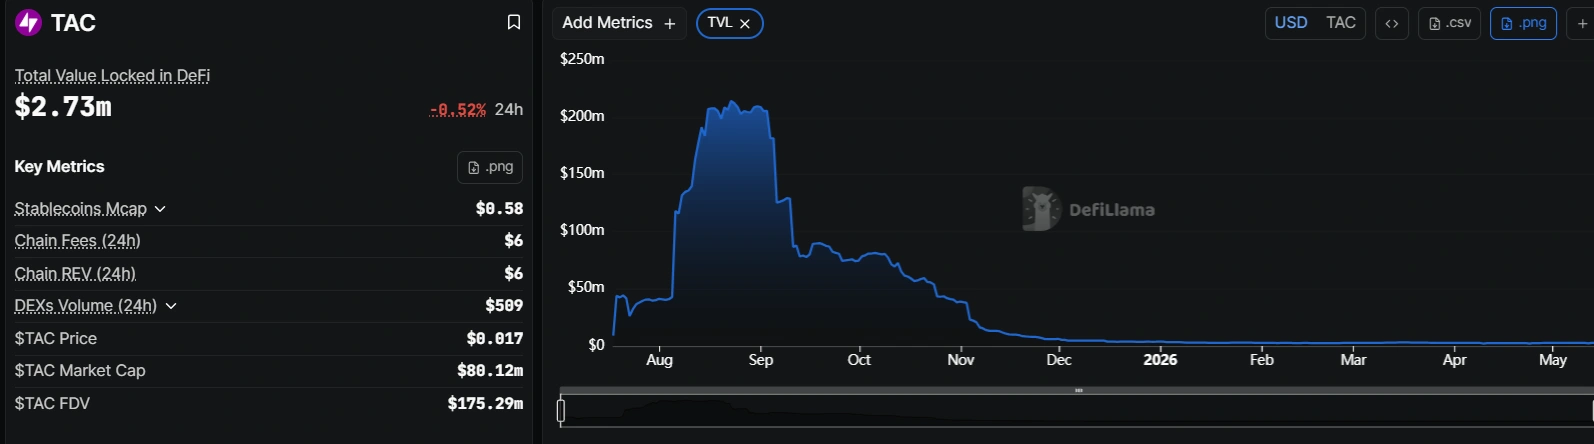
Der gesamte von TAC gebundene Wert (TVL) liegt bei etwa 2,74 Millionen US-Dollar Stand 14. Mai, laut DefiLlama, was bedeutet, dass der 2,8-Millionen-Dollar-Exploit ungefähr dem gesamten TVL des Protokolls entspricht.
Wie ist der TAC-Protocol-Exploit passiert?
TAC gab am 12. Mai erstmals bekannt, dass es gehackt worden war. Die Nachricht des Teams auf X behauptete, die Brücke nach Erhalt von Berichten von Sicherheitspartnern pausiert zu haben. Das Team eilte schnell, um Ängste zu zerstreuen, indem es betonte, dass das Problem begrenzt war und nur eine Teilmenge der gebridgten Assets betraf und nicht die breitere Infrastruktur des Protokolls.
Was die Bewältigung der kommenden Tage betrifft, sagte das TAC-Protocol-Team: „Unser Fokus liegt darauf, die Nutzer vollständig zu entschädigen und die Brückenliquidität durch einen rechtlich strukturierten Verkauf der TAC-Token-Treasury-Reserven der Stiftung wiederherzustellen.“
Bis zum 14. Mai hatte TAC positive Nachrichten zu teilen. Das Team sagte, dass es nach dem Angebot des Exploiters, die Mittel an die designated Multisig-Wallet auf Ethereum und eine entsprechende Adresse auf TON zurückzugeben, die Entscheidung traf, keine rechtlichen Schritte einzuleiten, eine Entscheidung, die mit seinen Sicherheitspartnern und der Strafverfolgung koordiniert wurde.
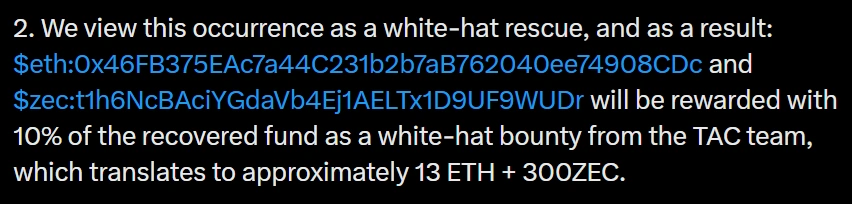
Mit den Rückerstattungen ging der TAC-Protocol-Hack schnell vom Exploit zu einem White-Hat-Vorfall über, wobei eine 10-prozentige Prämie als Anreiz angeboten wurde, was etwa 13 ETH + 300 ZEC entspricht.
Es ist in Web3 üblich, Hackern einen Prozentsatz der gestohlenen Mittel anzubieten, im Austausch für die Rückgabe des Großteils der Beute. Transit Finance griff diese Strategie Anfang dieser Woche auf, nachdem es 1,88 Millionen US-Dollar aus einem veralteten TRON-Smart-Contract verloren hatte. Das Team sendete eine On-Chain-Nachricht an seinen Angreifer und bot einen Prozentsatz der gestohlenen Mittel als Bug-Bounty im Austausch für Kooperation an, mit einem 48-Stunden-Antwortfenster.
Hackers ziehen Cross-Chain-Protokolle durch den Fleischwolf
TACs Exploit fügt sich in ein Muster von Brücken- und Cross-Chain-Schwachstellen Anfang Mai 2026 ein. Transit Finance schrieb seinen Bruch einem Vertrag zu, der seit 2022 veraltet war, aber noch ausnutzbaren Code enthielt. Die Sicherheitsfirma GoPlus Security markierte zwei Kompromittierungen privater Schlüssel am 12. Mai im Gesamtwert von 238.000 US-Dollar, und das Blockchain-Sicherheitsunternehmen Blockaid identifizierte einen 456.000-Dollar-Exploit in Aurellion Labs’ nicht initialisiertem Diamond-Proxy-Contract auf Arbitrum, laut Berichten von Cryptopolitan.
Die Verluste folgen auf einen harten April. CertiK berichtete schätzt, dass im selben Monat etwa 651 Millionen US-Dollar durch Exploits in der Branche verloren gingen, der höchste Wert seit März 2022, wenn man den Bybit-Vorfall im Februar 2025 ausklammert. Der KelpDAO-Brücken-Exploit (293 Millionen US-Dollar) und der Drift-Protocol-Hack (285 Millionen US-Dollar) machten den Großteil des Schadens im April aus.
Die einzelnen Vorfälle im Mai sind im Vergleich kleiner, aber die Häufigkeit deutet darauf hin, dass die zugrunde liegenden Bedingungen, die Aprils Rekordverluste ermöglichten, nicht behoben wurden.
Die Brücke des TAC-Protokolls bleibt pausiert. Das Team hat keinen Zeitplan für die Wiederaufnahme des Betriebs bekannt gegeben, sagte jedoch, dass es den verbleibenden Saldo, abzüglich der White-Hat-Bounty, an seine Multisig-Wallets leiten wird.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









