






Opfer verloren 2,37 Mrd. USD bei 121 Krypto-Hacks im ersten Halbjahr 2025: SlowMist


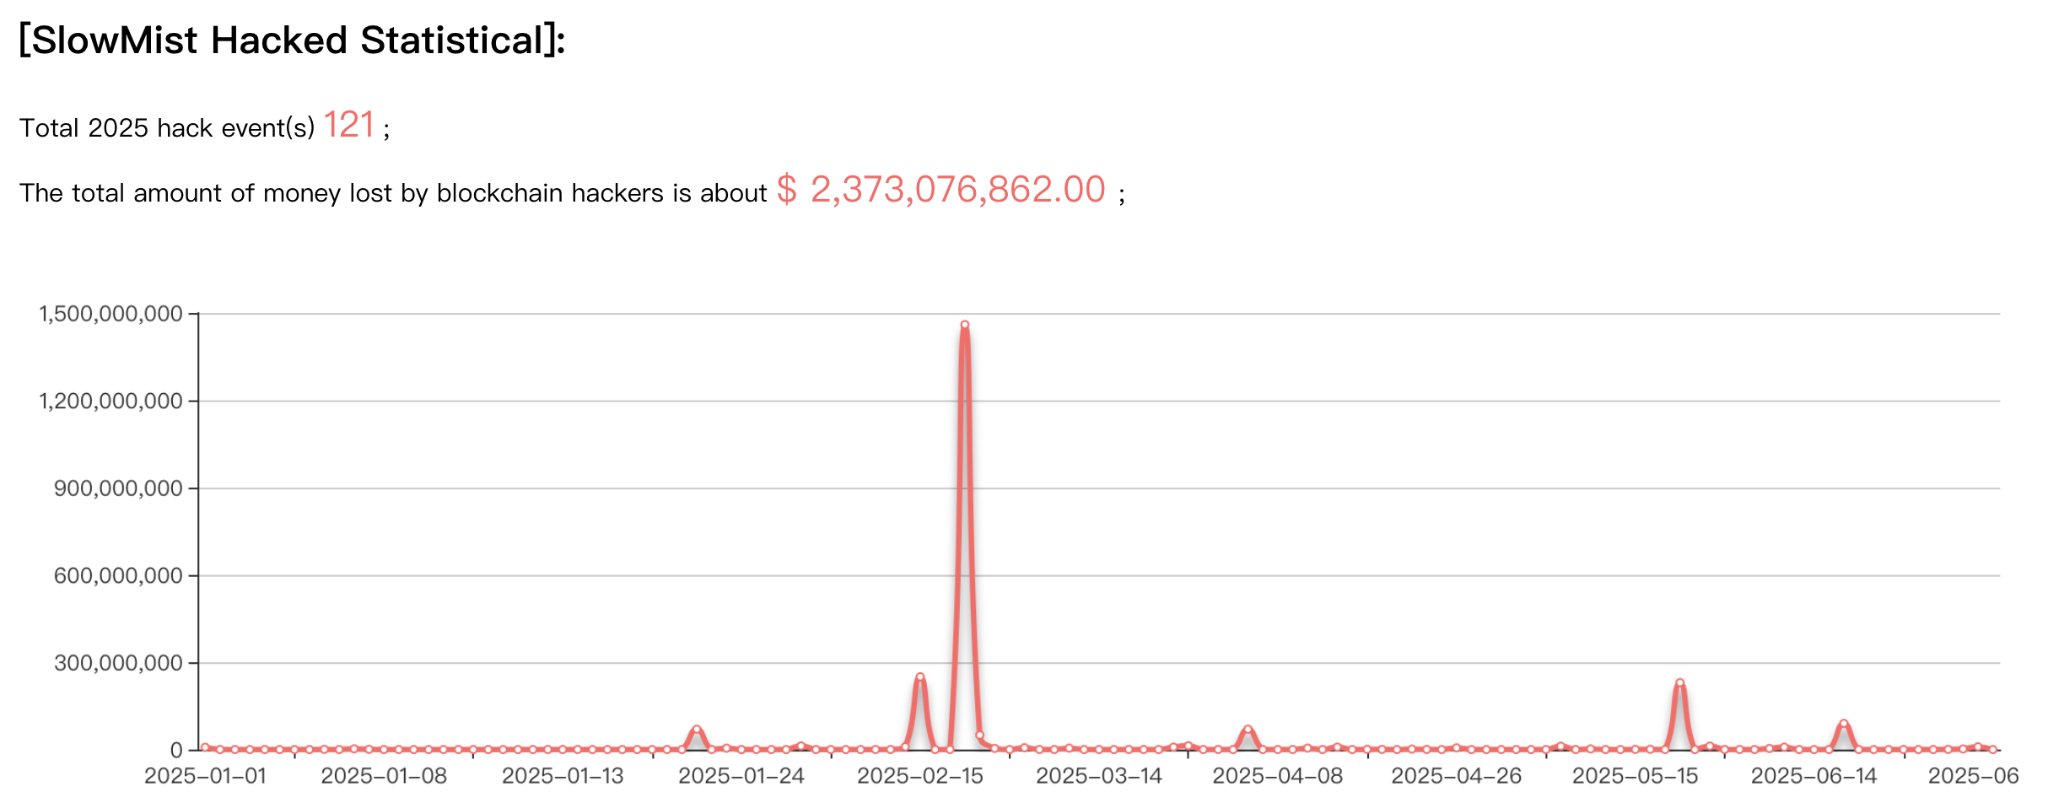
- SlowMist meldete im ersten Halbjahr 2025 121 Sicherheitsvorfälle in der Krypto-Branche, die zu Verlusten in Höhe von 2,373 Milliarden US-Dollar führten.
- DeFi-Protokolle waren Ziel von 92 Angriffen, was 76 % aller Vorfälle ausmacht.
- Hacks auf Börsen verursachten die höchsten Verluste, wobei 1,883 Milliarden US-Dollar gestohlen wurden.
Der Halbjahresbericht 2025 von SlowMist zeigt, dass Vorfälle der Blockchain-Sicherheit im ersten Halbjahr 2025 bei 121 Angriffen Verluste in Höhe von 2,373 Milliarden USD verursachten.
Die Daten zeigen, dass DeFi-Protokolle weiterhin primäre Ziele waren, während Einbrüche in Börsen die größten individuellen Verluste verursachten, was auf anhaltende Schwachstellen in der Krypto-Infrastruktur hinweist.
Der Blockchain-Sicherheitssektor zeigt gemischte Muster
Das erste Halbjahr 2025 sah 121 Sicherheitsvorfälle in Blockchain-Netzwerken, einen Rückgang von 223 Vorfällen im gleichen Zeitraum des Jahres 2024. Insgesamt stiegen die Verluste jedoch um etwa 65,94 % auf 2,373 Milliarden USD im Vergleich zu 1,43 Milliarden USD im ersten Halbjahr des Vorjahres.
Das am meisten angegriffene Netzwerk war Ethereum, das 38,59 Millionen USD an Angriffen verlor. Solana verlor 5,8 Millionen USD und die Binance Smart Chain verlor gestohlene Mittel im Wert von 5,49 Millionen USD. Die Tatsache, dass sie gezielt angegriffen wurden, impliziert, dass sie die liquidesten sind und enorme Nutzerbasen besitzen.
DeFi-Protokolle waren am härtesten von Sicherheitsangriffen betroffen und verzeichneten 92 Vorfälle oder 76,03 % der gemeldeten Fälle. Die Verluste aus den Angriffen beliefen sich auf etwa 470 Millionen USD, ein Rückgang von 659 Millionen USD im ersten Halbjahr 2024. Der Rückgang der DeFi-bezogenen Verluste um 28,67 % zeigt die Implementierung verbesserter Sicherheitsfunktionen in dezentralen Finanzsystemen.
Zentralisierte Börsen waren weniger Ziel von Angriffen, mit 11 gemeldeten Fällen. Dennoch verursachten die Angriffe unverhältnismäßig enorme Verluste in Höhe von insgesamt 1,883 Milliarden USD. Der schlimmste war der von Bybit, der in einem Fall etwa 1,46 Milliarden USD verlor, was die hohe Risikoexposition großer Börsen zeigt.
Das Kompromittieren von Konten hat sich als führender Angriffsvektor herauskristallisiert und war für 42 Sicherheitsvorfälle verantwortlich. Schwachstellen in Smart Contracts folgten dicht gefolgt und machten 35 separate Sicherheitslücken aus. Zwei Vorfälle überstiegen 100 Millionen USD an Verlusten, wobei die Top 10 der größten Angriffe kollektiv Schäden in Höhe von 2,018 Milliarden USD verursachten.
Betrugstaktiken änderten sich über mehrere Angriffsvektoren hinweg
SlowMist erklärte, dass das erste Halbjahr 2025 von Multi-Vektor-Betrügereien betroffen war, die Infrastruktur und direkte Nutzer angriffen.
Phishing-Angriffe auf EIP-7702-Autorisierungsaktionen gewannen an Fahrt, wobei Angreifer neue Mechanismen für delegierende Verträge ausnutzten, um Geldbörsen zu leeren. Die Inferno Drainer-Gruppe konnte auf diese Weise 146.551 USD stehlen, indem sie Nutzer dazu brachte, legitime Verträge zu unterzeichnen, die dann übernommen und für bösartige Zwecke ausgenutzt wurden.
Deepfakes sind zu einem der primären Werkzeuge von Betrügern für vertrauensbasierte Scams geworden, da die Angreifer realistische Video- und Audioaufnahmen mit Krypto-Influencern und Führungskräften von Börsen erstellten. Die Deepfakes ersetzten gefälschte Investitionsbetrügereien und umgingen traditionelle Verifikationsprozesse.
Polizeibeamte in Hongkong und Singapur entdeckten verschiedene Betrugsbanden, die Deepfake-Technologie einsetzten, wobei eine der Operationen Opfer in verschiedenen asiatischen Ländern anvisierte und Verluste von über 34 Millionen HKD verursachte.
Spam-Sicherheits-Schutz-Betrügereien auf Telegramm verbreiteten sich in diesem Zeitraum und richteten sich hauptsächlich an Nutzer durch gefälschte Zwischenablagen-Aktivitäten, die als Sicherheitsverifikationsübungen dargestellt wurden. Die Angriffe veranlassten Opfer, PowerShell-Skripte auszuführen, die Remote-Access-Trojans bereitstellten, die Geräte übernahmen und Kryptoguthaben aneigneten.
Bösartige Browser-Erweiterungen richteten sich weiterhin gegen Krypto-Nutzer, indem sie sich als Web3-Sicherheitstools ausgaben. Das Beispiel der Osiris-Erweiterung zeigt, wie Angreifer Download-Links von echten Websites übernahmen und die Software durch die bösartige Alternative ersetzten, ohne das Erscheinungsbild authentischer Quellen zu verändern.
LinkedIn-Rekrutierungs-Phishing ging über normale Beschäftigungsbetrügereien hinaus, mit Hackern, die sich als Blockchain-Projekte ausgaben, um krypto-infizierte Code-Repositories zu verbreiten. Social-Engineering-Angriffe auf Coinbase-Nutzer beinhalteten kompromittierte interne Mitarbeiter, die KYC-Informationen weitergaben.
Vermögenswiederherstellung und regulatorische Maßnahmen zeigen Fortschritte
Die Einfrierung von Vermögenswerten und Wiederherstellungsoperationen waren im ersten Halbjahr 2025 quantifizierbar. 209 Ethereum-Adressen von USDT-ERC20-Assets wurden von Tether eingefroren, und Circle frierte 44 Ethereum-Adressen von USDC-ERC20-Token ein. Diese koordinierten Operationen waren effektiv, um den Strom krimineller Erlöse auf prominenten Stablecoin-Plattformen einzudämmen.
In neun großen Vorfällen wurde eine Wiederherstellung erzielt, bei der Verluste ganz oder teilweise nach Angriffen zurückgewonnen wurden. Das insgesamt in den Vorfällen gestohlene Geld belief sich auf etwa 1,73 Milliarden USD, und fast 270 Millionen USD wurden tatsächlich zurückgegeben oder eingefroren. Dies entspricht einer Wiederherstellungsrate von 11,38 %, einer relativ hohen Rate im Vergleich zu den letzten Jahren.
Die Bedrohungsinformationsgruppe InMist Lab von SlowMist unterstützte Vermögensschutzoperationen und half bei der Einfrierung von rund 14,56 Millionen USD illegal gestohlener Vermögenswerte über den Zeitraum von sechs Monaten. Der KiloEx-Breach war ein exemplarischer Fall eines koordinierten Erfolgs, bei dem 8,44 Millionen USD gestohlener Vermögenswerte innerhalb von 3,5 Tagen durch konzertierte Anstrengungen zwischen dem Sicherheitsteam und den Projektbeteiligten vollständig zurückgewonnen wurden.
Globale regulatorische Rahmenwerke wurden in verschiedenen Jurisdiktionen entwickelt, als Regierungen spezifische Standards für Krypto-Börsen und Stablecoin-Regeln einführten. Die Vereinigten Staaten setzten den GENIUS Act um, während Hongkong am 1. August mit seiner Stablecoin-Verordnung operativ wurde.
Die Mitgliedstaaten der Europäischen Union haben die Verordnung zur Geldwäschebekämpfung umgesetzt, die anonyme Krypto-Konten und Off-Exchange-Münztransaktionen verbietet. Diese Maßnahmen haben ein fortschrittlicheres weltweites Netzwerk von Krypto-Finanzregeln aufgebaut, wobei mehr Koordination zwischen Regulierungsbehörden und Top-Plattformen die Abschreckung gegen Straftaten in der Blockchain verstärkt.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Vignesh Karunanidhi
Vignesh ist ein Krypto-Inhaltsautor, Krypto-Journalist, Content-Editor und Social-Media-Manager. Er arbeitet seit über 6 Jahren mit Watcher.guru, BeInCrypto, CoinGape, Milkroad und Airdrops zusammen. Seine Fähigkeiten im Bereich Tech-, Robotik-, Business- und KI-Nachrichten wurden durch einen Master of Commerce vertieft.









