






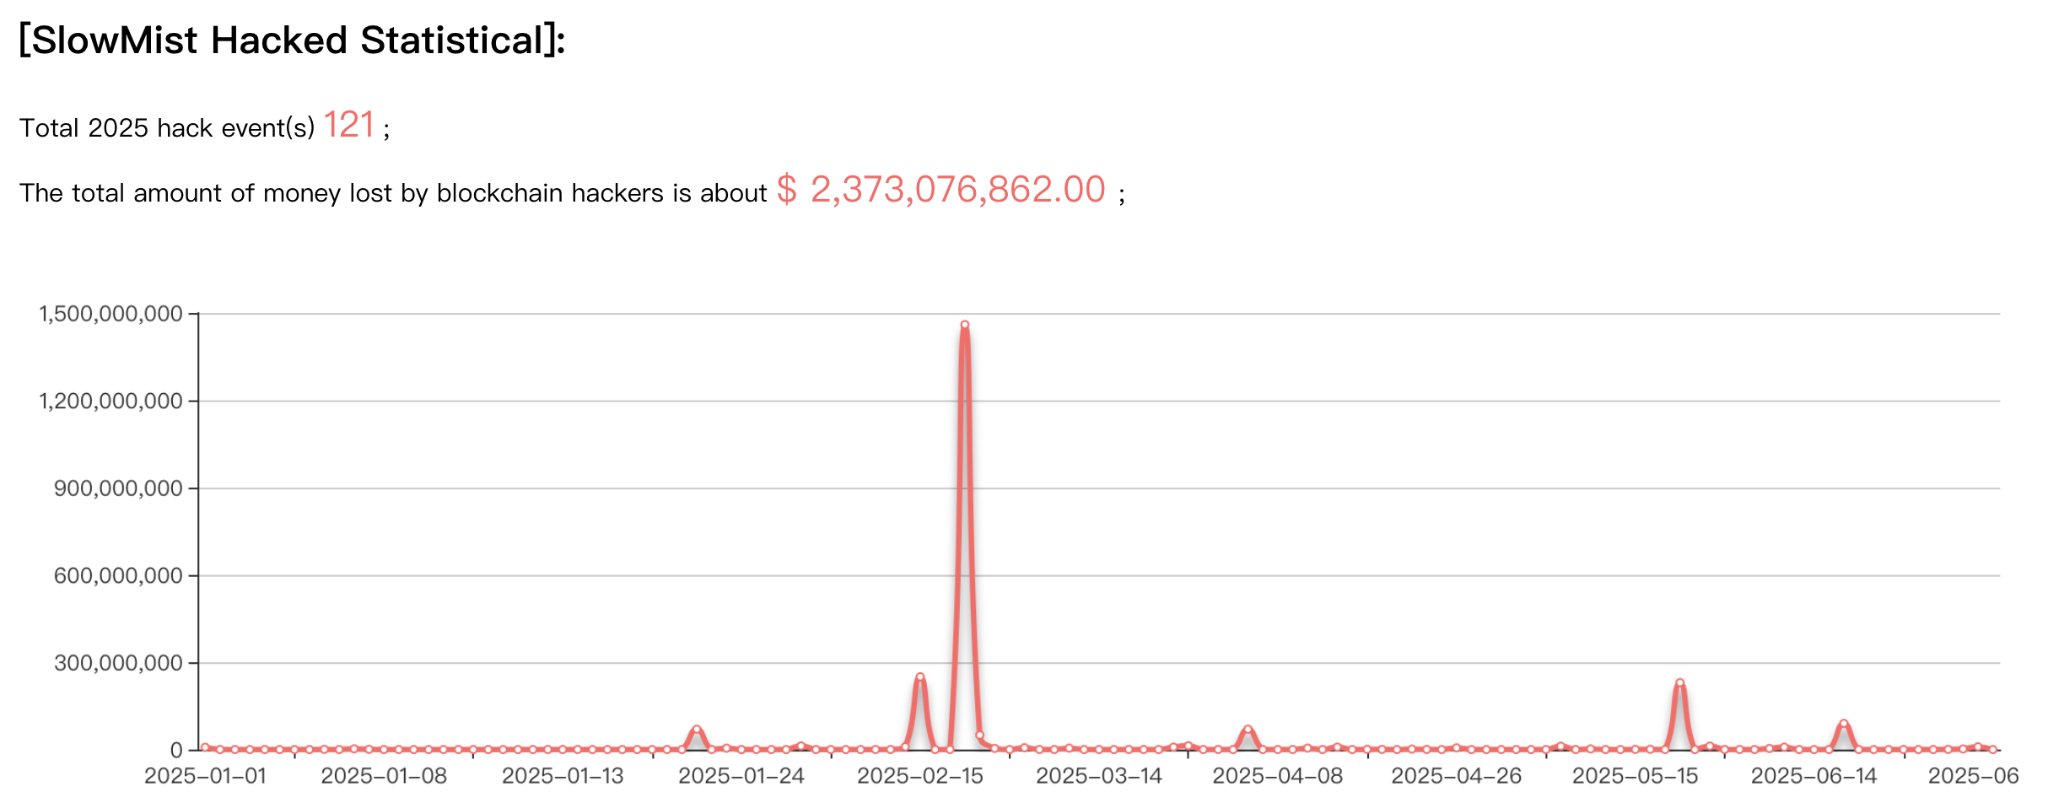
Жертвы потеряли $2,37 млрд в 121 крипто-взломе в первой половине 2025 года: SlowMist


- SlowMist зафиксировала 121 инцидент безопасности в сфере криптовалют в первой половине 2025 года, что привело к убыткам на сумму 2,373 млрд долларов.
- Протоколы DeFi подверглись 92 атакам, что составляет 76% от всех инцидентов.
- Взломы бирж стали причиной наибольших убытков: было украдено 1,883 млрд долларов.
Полугодовой отчет SlowMist за 2025 год показывает, что инциденты безопасности блокчейна привели к убыткам в размере $2,373 млрд в результате 121 атаки в первой половине 2025 года.
Данные показывают, что протоколы DeFi оставались основными целями, в то время как взломы бирж принесли наибольшие индивидуальные убытки, подчеркивая сохраняющиеся уязвимости в криптоинфраструктуре.
Сектор безопасности блокчейна демонстрирует смешанные паттерны
Первая половина 2025 года стала свидетелем 121 инцидента безопасности в сетях блокчейна, что является снижением по сравнению с 223 инцидентами, зарегистрированными в тот же период 2024 года. Однако общие убытки увеличились примерно на 65,94%, достигнув $2,373 млрд по сравнению с $1,43 млрд в первой половине предыдущего года.
Самой целевой сетью был Ethereum, который потерял $38,59 млн в результате атак. Solana потеряла $5,8 млн, а Binance Smart Chain потеряла $5,49 млн украденных средств. Тот факт, что они были атакованы, подразумевает, что они являются наиболее ликвидными и обладают огромной пользовательской базой.
Протоколы DeFi пострадали сильнее всего от атак безопасности, набрав 92 инцидента или 76,03% от зарегистрированных случаев. Убытки от атак составили примерно $470 млн, снизившись с $659 млн в первой половине 2024 года. Снижение убытков, связанных с DeFi, на 28,67% показывает внедрение улучшенных функций безопасности в системах децентрализованных финансов.
Централизованные биржи подвергались меньшему количеству атак, с 11 зарегистрированными случаями. Тем не менее, атаки нанесли непропорционально огромные убытки, составившие в общей сложности $1,883 млрд. Худшим был случай с Bybit, который потерял примерно $1,46 млрд в одном случае, что показывает высокую степень риска для крупных бирж.
Компрометация аккаунтов emerged как ведущий вектор атаки, ответственный за 42 инцидента безопасности. Уязвимости смарт-контрактов следовали вплотную, составив 35 отдельных нарушений. Два инцидента превысили $100 млн убытков, при этом топ-10 крупнейших атак в совокупности причинили ущерб в $2,018 млрд.
Тактики мошенничества изменились по нескольким векторам атак
SlowMist заявила, что первая половина 2025 года стала свидетелем многовекторных мошеннических схем, нацеленных на инфраструктуру и прямых пользователей.
Фишинговые атаки на действия авторизации EIP-7702 набирали обороты, при этом злоумышленники эксплуатировали новые механизмы делегирующих контрактов для опустошения кошельков. Группа Inferno Drainer смогла украсть $146 551 с помощью этих методов, обманывая пользователей, чтобы они подписали легитимные контракты, которые затем были захвачены и использованы в злонамеренных целях.
Глубокие подделки (deepfakes) стали одним из основных инструментов мошенников для доверительных афер, поскольку злоумышленники создавали реалистичные видео и аудиоматериалы с участием криптоинфлюенсеров и руководителей бирж. Глубокие подделки подменили фальшивые инвестиционные схемы и обошли традиционные процессы верификации.
Полицейские чиновники в Гонконге и Сингапуре обнаружили различные мошеннические синдикаты, использующие технологию глубоких подделок, при этом одна из операций нацеливалась на жертв в разных азиатских странах и причинила убытки более чем на 34 млн гонконгских долларов.
Спам-мошенничество с защитой безопасности в Telegram распространялось в этот период, в основном нацеливаясь на пользователей через фальшивые действия с буфером обмена, представленные как упражнения по проверке безопасности. Атаки заставляли жертв запускать скрипты PowerShell, которые развертывали трояны удаленного доступа, захватывая устройства и присваивая балансы криптовалюты.
Вредоносные браузерные расширения продолжали атаковать криптопользователей, представляясь инструментами безопасности Web3. Пример расширения Osiris иллюстрирует, как злоумышленники перехватывали ссылки на загрузку с настоящих сайтов, заменяя программное обеспечение на вредоносное, не меняя внешнего вида и ощущения аутентичных источников.
Фишинг при найме через LinkedIn вышел за рамки обычных схем трудоустройства, при этом хакеры, притворяясь блокчейн-проектами, распространяли репозитории кода, зараженные крипто-вирусами. Социальная инженерия против пользователей Coinbase включала скомпрометированных внутренних сотрудников, которые утекли KYC-информацией.
Восстановление активов и регуляторные действия показывают прогресс
Заморозка активов и операции по восстановлению были количественно оценены в первой половине 2025 года. 209 адресов Ethereum активов USDT-ERC20 были заморожены Tether, а Circle заморозил 44 адреса Ethereum токенов USDC-ERC20. Эти скоординированные операции были эффективны в сдерживании потока преступных доходов на крупных платформах стейблкоинов.
Восстановление было достигнуто в девяти крупных инцидентах, в которых убытки были восстановлены полностью или частично после атак. Общая сумма украденных денег в инцидентах составила примерно $1,73 млрд, и почти $270 млн были действительно возвращены или заморожены. Это представляет собой уровень восстановления 11,38%, что является относительно высоким показателем по сравнению с недавними годами.
Группа разведки угроз InMist Lab от SlowMist способствовала операциям по защите активов и помогла заморозить около $14,56 млн незаконно украденных активов за шесть месяцев. Взлом KiloEx стал примерным случаем успеха скоординированного ответа, whereby $8,44 млн украденных активов были восстановлены полностью в течение 3,5 дней благодаря совместным усилиям команды безопасности и заинтересованных сторон проекта.
Глобальные регуляторные рамки развивались в различных юрисдикциях, поскольку правительства вводили конкретные стандарты для криптобирж и правила стейблкоинов. Соединенные Штаты внедрили закон GENIUS Act, а Гонконг стал операционным с его Законом о стейблкоинах 1 августа.
Государства-члены Европейского Союза внедрили Регламент по противодействию отмыванию денег, запрещающий анонимные криптоаккаунты и внебиржевые транзакции с монетами. Эти меры построили более развитую мировую сеть криптофинансовых правил, с большей координацией между регуляторами и ведущими платформами, усиливая сдерживание преступности в блокчейне.
Если вы читаете это, вы уже впереди. Оставайтесь с нами, подписавшись на нашу рассылку.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com Мы не несем ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимое исследование и/или проконсультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Вигнеш Карунанидхи
Вигнеш — автор контента о криптовалютах, крипто-журналист, редактор контента и менеджер социальных сетей. Более 6 лет он работал с Watcher.guru, BeInCrypto, CoinGape, Milkroad и Airdrops. Его навыки освещения новостей в сфере технологий, робототехники, бизнеса и ИИ были отточены благодаря степени магистра коммерции.









