





-
ラザラスのハッカーらは15億ドルのByBit強奪金から3億ドルを引き出し、盗まれた資金の20%が消えた。
-
攻撃は2月21日に発生し、ハッカーらはByBit宛ての40万1,000ETHを自らのウォレットにリダイレクトした。
-
暗号資産取引所eXchがラザラスによる9,000万ドルのマネーロンダリングを容認したと非難されているが、所有者は不正行為を否定している。
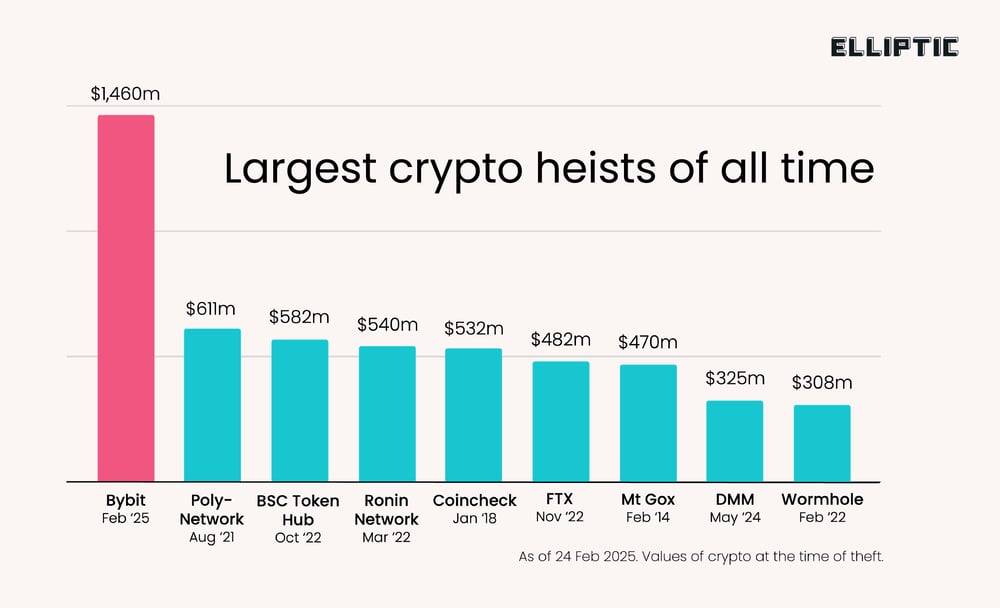
北朝鮮のラザラス・ハッカーらは、ブロックチェーン分析会社Ellipticによると、暗号通貨取引所ByBitでの記録的な15億ドルの強奪から3億ドルを現金化することに成功し、もう一つの大きな暗号通貨洗浄作戦を遂行しました。
北朝鮮政権のために活動するサイバー犯罪者は、2週間前に、歴史上一度にして最大の暗号通貨ハックとなる資金を盗みました。世界中の追跡および凍結の取り組みにもかかわらず、盗まれた資金の少なくとも20%が行方不明になっています。
盗まれた資金は複雑な洗浄プロセスを通じて流されており、専門家はこれらの資金が北朝鮮の核および軍事プログラムを資金提供している可能性があると警告しています。
暗号通貨の動きを追跡するアナリストたちは、ハッカーたちが検知を回避するために洗練されたツールを使用して絶え間なく作業していると指摘しています。「ハッカーにとって毎分が重要であり、彼らは資金の足跡を混乱させることに非常に熟練しています」と、Ellipticの共同創業者であるトム・ロビンソンは語った。
ByBitのセキュリティ侵害によりラザラスが資金を乗っ取る
ByBit攻撃は2月21日に発生し、ラザラスはByBitのサプライヤーの1つに侵入しました。ハッカーたちは秘密裏に、40万1000 ETHという巨大な送金の宛先を変更し、ByBitが資金を自らのウォレットではなくハッカーたちの手に直接送金するようにしました。
犯罪者は、取引所が何が起こったか気づく前にこの抜け穴を利用しました。ByBitのCEO、ベン・ジョウは、顧客の資金は影響を受けていないと確認しましたが、会社は投資家からの借入を通じて盗まれた資金を補填する必要がありました。
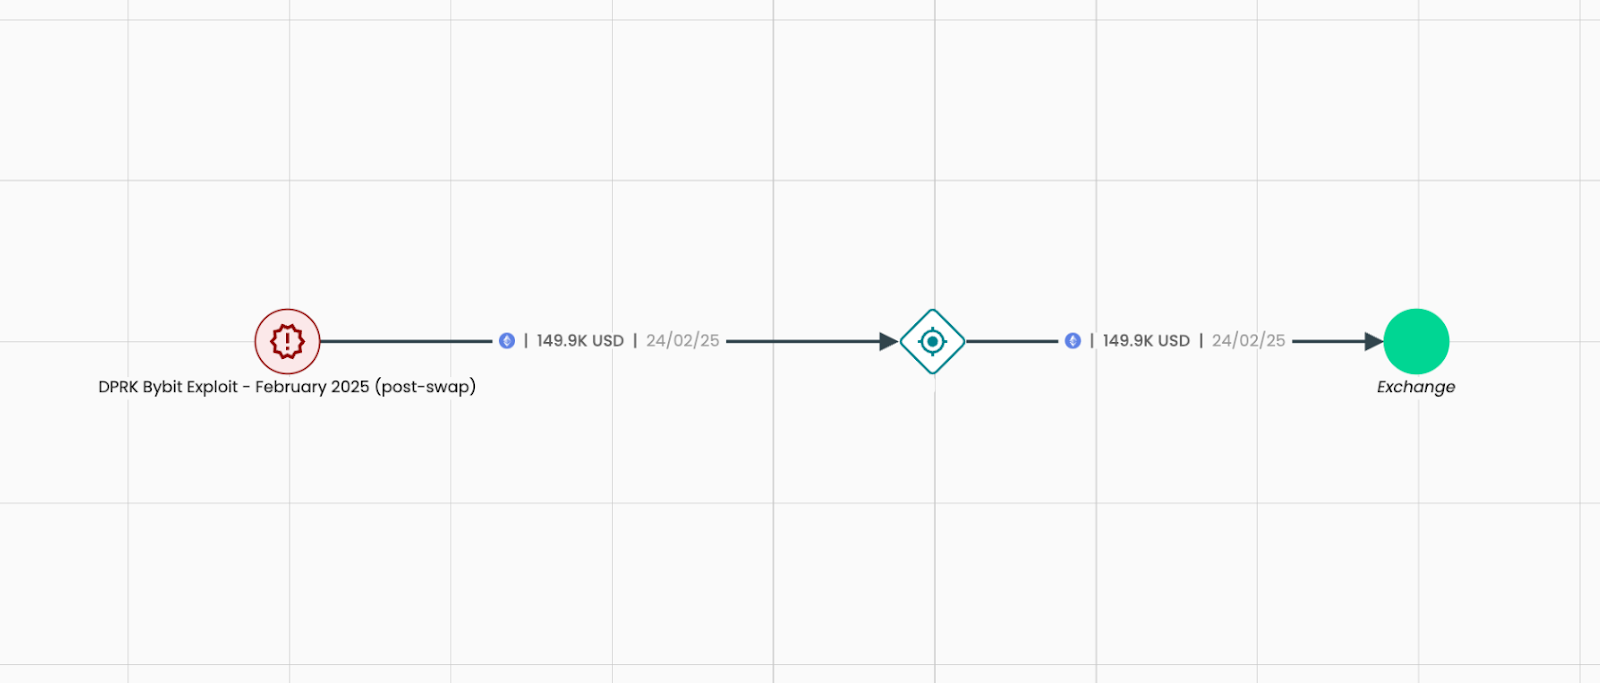
「私たちはラザラスと戦争中だ」とベンは述べ、盗まれた資金の追跡および凍結を手伝った人々に報奨金を提供する報奨金プログラムを発表しました。
これまでに、20人が盗まれた暗号通貨の4000万ドルの回収を手伝ったことで、合計400万ドルの報奨金を受け取っています。この戦略は、すべての取引がパブリックブロックチェーンに記録されており、盗まれた資金の動きを追跡可能であるという事実に依存しています。しかし、問題はラザラスが暗号通貨の洗浄が非常に上手だということです。
ラザラスは暗号通貨取引所を使用して盗まれた資金を現金化している
ByBitや他の取引所が盗まれた資金の凍結に積極的に取り組む中、すべての暗号通貨企業が協力しているわけではありません。eXchという取引所は、ラザラスが9000万ドル以上を現金化することを許可したと非難されています。ByBitや他の企業は、eXchの所有者であるヨハン・ロバーツに対し、犯罪者をブロックするのに十分な速さで行動しなかったと批判しました。
しかし、ロバーツはこれらの非難を否定しています。電子メールでのやり取りで、彼はeXchが当初盗まれた資金を凍結しなかったことを認めましたが、同社はByBitと長年の紛争を抱えており、資金がハッキングによるものかどうか確信が持てなかったと主張しました。
彼は現在、eXchが協力していると述べていますが、同時に、暗号通貨のプライバシーと匿名性を損なうとして、より多くの規制への動きを批判しました。
米国とその同盟国は、過去数年間にわたる数十件の暗号通貨ハックの責任を北朝鮮に帰し、盗まれた資金が制裁下の同国の経済を支えるために使用されているとしています。
ラザラスは以前は銀行のハッキングに焦点を当てていましたが、過去5年で暗号通貨取引所が主要な標的となりました。Check Pointのサイバーセキュリティ専門家であるドリス・ドール博士は、北朝鮮がサイバー犯罪の芸術を完成させたと述べています。
「北朝鮮は非常に閉鎖的なシステムと閉鎖的な経済を持っています。そのため、ハッキングと洗浄のための成功した産業を作り出し、サイバー犯罪のネガティブな印象には関心を持っていません」と彼女は語った。
ByBitハックは、2019年のUpBitハック(4100万ドル盗難)、2020年のKuCoinハック(2億7500万ドル盗難、大部分は回収済み)、2022年のRonin Bridge攻撃(6億ドル盗難)、2023年のAtomic Wallet侵害(1億ドル盗難)など、ラザラスの攻撃の長いリストの最新のものです。
米国はラザラスのメンバーをサイバー犯罪者指名手配リストに追加しましたが、彼らが北朝鮮を出ない限り、逮捕される可能性は低いとされています。
国際的な制裁や法執行機関による徹底した追跡にもかかわらず、ラザルスは依然として世界最大の強盗事件のいくつかを実行し、資金を引き出している。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

Jai Hamid
ジャイ・ハミドは、過去6年間、暗号通貨、株式市場、テクノロジー、世界経済、そして市場に影響を与える地政学的イベントを報道してきました。彼女は、AMB Crypto、Coin Edition、CryptoTaleなどのブロックチェーン専門出版物で、市場分析、大手企業、規制、マクロ経済動向に関する記事を担当してきました。ロンドン・スクール・オブ・ジャーナリズムを卒業し、アフリカ有数のテレビネットワークで3回にわたり暗号通貨市場の洞察を提供しています。









