






مجموعة لازاروس الكورية الشمالية تسحب بنجاح 300 مليون دولار من غنائمها البالغة 1.5 مليار دولار من منصة بايبيت


-
سحب مخربو Lazarus 300 مليون دولار من عملية سرقة ByBit التي بلغت قيمتها 1.5 مليار دولار، مما أدى إلى اختفاء 20% من الأموال المسروقة.
-
وقعت الهجمة في 21 فبراير، عندما أعاد المخترقون توجيه 401,000 عملة ETH المخصصة لـ ByBit إلى محافظهم الخاصة.
-
تُتهم منصة التبادل المشفرة eXch بالسماح لـ Lazarus بغسل 90 مليون دولار، لكن مالك المنصة ينفي أي مخالفة.
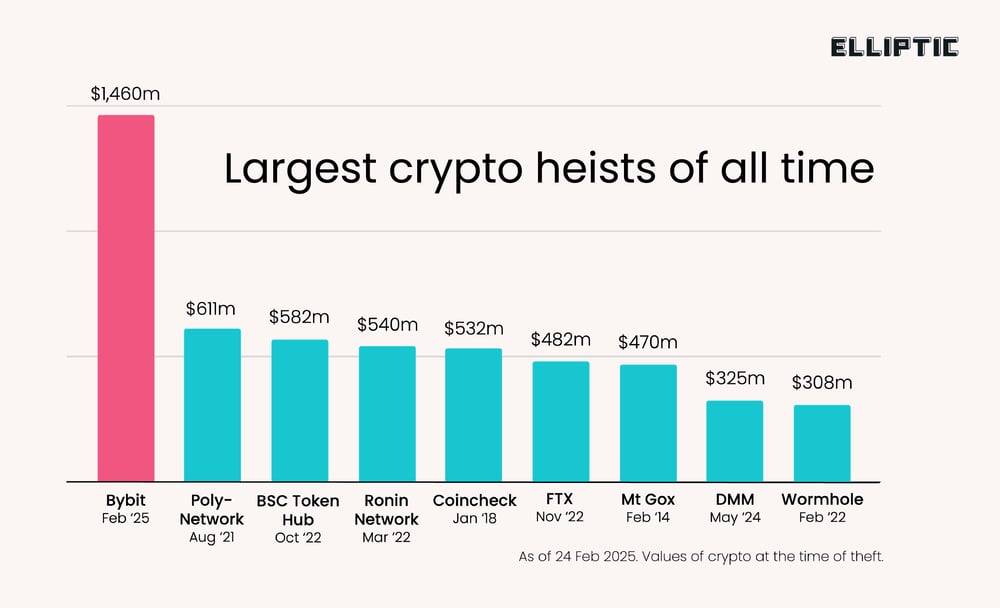
نفذت مجموعة لازاروس الكورية الشمالية عملية غسل أموال مشفرة كبرى أخرى، وسحبت بنجاح 300 مليون دولار من سرقتها القياسية البالغة 1.5 مليار دولار من منصة العملات المشفرة بايبيت، وفقاً لشركة تحليل البلوك تشين إيليبتيك.
وقد سرق المجرمون السيبرانيون، الذين يعملون لصالح النظام الكوري الشمالي، الأموال قبل أسبوعين في ما أصبح أكبر اختراق للعملات المشفرة في التاريخ. وعلى الرغم من الجهود العالمية لتتبع وتجميد الأصول المسروقة، اختفى على الأقل 20% من الأموال المسروقة.
يتم توجيه الأموال المسروقة عبر عملية غسل معقدة، ويحذر الخبراء من أن الأموال تمول على الأرجح البرامج النووية والعسكرية لكوريا الشمالية.
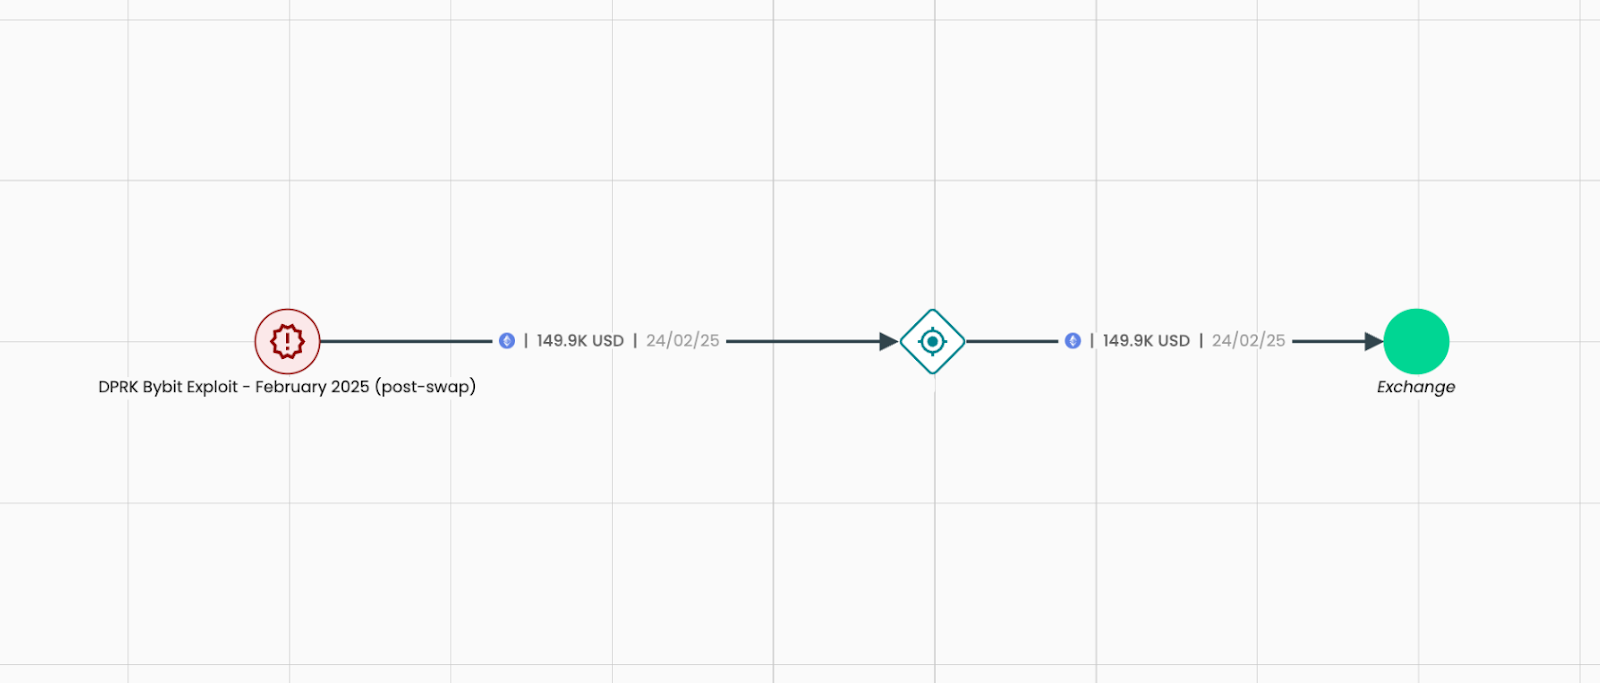
ويقول محللو العملات المشفرة الذين يتتبعون الحركات إن القراصنة يعملون بلا توقف، باستخدام أدوات متطورة للتهرب من الاكتشاف. "كل دقيقة مهمة للقراصنة الذين يحاولون تشويش مسار الأموال، وهم متقدمون جداً فيما يفعلونه"، قال توم روبنسون، المؤسس المشارك لشركة إيليبتيك.
ثغرة الأمان في بايبيت سمحت لlazarus باختطاف الأموال
حدث هجوم بايبيت في 21 فبراير، عندما اخترقت لازاروس إحدى موردي بايبيت. وقام القراصنة بتغيير وجهات تحويل ضخم قدره 401,000 إيثيريوم سراً، مما جعل بايبيت ترسل الأموال مباشرة إلى أيديهم بدلاً من محفظتها الخاصة.
استغل المجرمون الثغرة قبل أن تدرك المنصة ما حدث. وأكد رئيس تنفيذي بايبيت بن تشو أن أموال العملاء لم تتأثر، لكن الشركة اضطرت إلى تعويض الأموال المسروقة من خلال قروض المستثمرين.
"نحن نخوض حرباً ضد لازاروس"، قال بن، معلناً عن برنامج مكافآت حيث يمكن للناس كسب مكافآت لمساعدتهم في تتبع وتجميد الأموال المسروقة.
حتى الآن، تلقى 20 شخصاً ما مجموعه 4 ملايين دولار كمكافآت لمساعدتهم في استعادة 40 مليون دولار من العملات المشفرة المسروقة. وتعتمد الاستراتيجية على حقيقة أن جميع المعاملات مسجلة على سلسلة كتل عامة، مما يجعل من الممكن تتبع حركة الأموال المسروقة. لكن المشكلة هي أن لازاروس بارع جداً في غسل العملات المشفرة.
تستخدم لازاروس منصات العملات المشفرة لسحب الأموال المسروقة
بينما تقوم بايبيت ومنصات أخرى بتجميد الأموال المسروقة بنشاط، لا تتعاون جميع شركات العملات المشفرة. وقد اتهمت منصة واحدة، إكس (eXch)، بالسماح لlazarus بسحب أكثر من 90 مليون دولار. وقد انتقدت بايبيت وشركات أخرى يوهان روبرتس، مالك إكس، لعدم تحركه بسرعة كافية لمنع المجرمين.
ومع ذلك، ينفي روبرتس الاتهامات. وعبر البريد الإلكتروني، أقر بأن إكس لم تجمد الأموال المسروقة في البداية، مدعية أن شركتها كانت في نزاع طويل الأمد مع بايبيت ولم تكن متأكدة من أن الأموال تأتي من الاختراق.
ويقول الآن إن منصة إكس تتعاون، لكنه في الوقت نفسه، انتقد الدفع نحو مزيد من التنظيم، جاعلاً أن ذلك يهدد الخصوصية واللامركزية للعملات المشفرة.
تلوم الولايات المتحدة وحلفاؤها كوريا الشمالية على عشرات الاختراقات المشفرة على مر السنين، باستخدام الأموال المسروقة لدعم اقتصادها المتضرر من العقوبات.
كانت لازاروس تركز سابقاً على اختراق البنوك، لكن منصات العملات المشفرة أصبحت هدفها الأساسي في السنوات الخمس الماضية. وتقول الدكتورة دوريت دور، خبيرة الأمن السيبراني في تشيك بوينت، إن كوريا الشمالية أتقنت فن الجريمة السيبرانية.
"كوريا الشمالية نظام مغلق واقتصاد مغلق جداً، لذا أنشأت صناعة ناجحة للاختراق وغسل الأموال، ولا تهتم بالانطباع السلبي للجريمة السيبرانية"، قالت.
يُعد اختراق بايبيت أحدث هجوم في قائمة طويلة من هجمات لازاروس، بما في ذلك اختراق آبيت عام 2019 (سرقة 41 مليون دولار)، واختراق كوكوين عام 2020 (سرقة 275 مليون دولار، تم استعادة معظمها)، وهجوم جسر رونين عام 2022 (سرقة 600 مليون دولار)، واختراق محفظة أتميك عام 2023 (سرقة 100 مليون دولار)
وقد أضافت الولايات المتحدة أعضاء من مجموعة لازاروس إلى قائمتها للمجرمين الإلكترونيين الأكثر مطلوباً، لكن فرص اعتقال أي شخص ضئيلة ما لم يغادروا كوريا الشمالية.
وعلى الرغم من العقوبات الدولية وتتبع إنفاذ القانون لكل تحركاتهم، لا تزال لازاروس تنفذ بعض أكبر عمليات السطو في العالم—وتسحب الأموال.
أذكى العقول في عالم العملات الرقمية يقرأون بالفعل نشرتنا الإخبارية. هل تريد الانضمام؟ انضم إليهم.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

جاي حميد
جاي حميد تغطي منذ 6 سنوات عملات الكريبتو، والأسواق المالية، والتكنولوجيا، والاقتصاد العالمي، والأحداث الجيوسياسية التي تؤثر في الأسواق. عملت مع منشورات تركز على البلوكشين بما فيها AMB Crypto وCoin Edition وCryptoTale في تحليلات السوق والشركات الكبرى والتنظيم والاتجاهات الكلية الاقتصادية. درست في مدرسة لندن للصحافة، وقدمت رؤى حول أسواق الكريبتو ثلاث مرات على أحد أفضل شبكات التلفزيون في أفريقيا.









