






Transit Finance si impegna per i rimborsi mentre l'hack da 1,88 milioni di dollari si aggiunge alle perdite di maggio

- Transit Finance afferma che i contratti attuali sono al sicuro e ha promesso un rimborso completo mentre negozia con l'attaccante.
- Le società di sicurezza hanno anche segnalato nuovi exploit legati alla compromissione delle chiavi private e a un contratto proxy vulnerabile su Arbitrum.
- Gli incidenti continuano la preoccupante crescita degli attacchi alle criptovalute dopo i record di perdite totali nel settore, pari a 710 milioni di dollari ad aprile.
Transit Finance si è impegnata a compensare tutti gli utenti interessati dopo che un attaccante ha drenato circa 1,88 milioni di dollari da un contratto intelligente deprecato.
Piattaforma di monitoraggio della sicurezza PeckShield ha segnalato la violazione di Transit Finance, affermando che i fondi rubati sono attualmente depositati in un indirizzo $DAI.
In un messaggio onchain inviato da Transit Finance al portafoglio dell'attaccante, all'attaccante è stato informato che potrebbe ricevere una certa percentuale di ricompensa come bug bounty se è disposto a cooperare nel restituire gli asset.
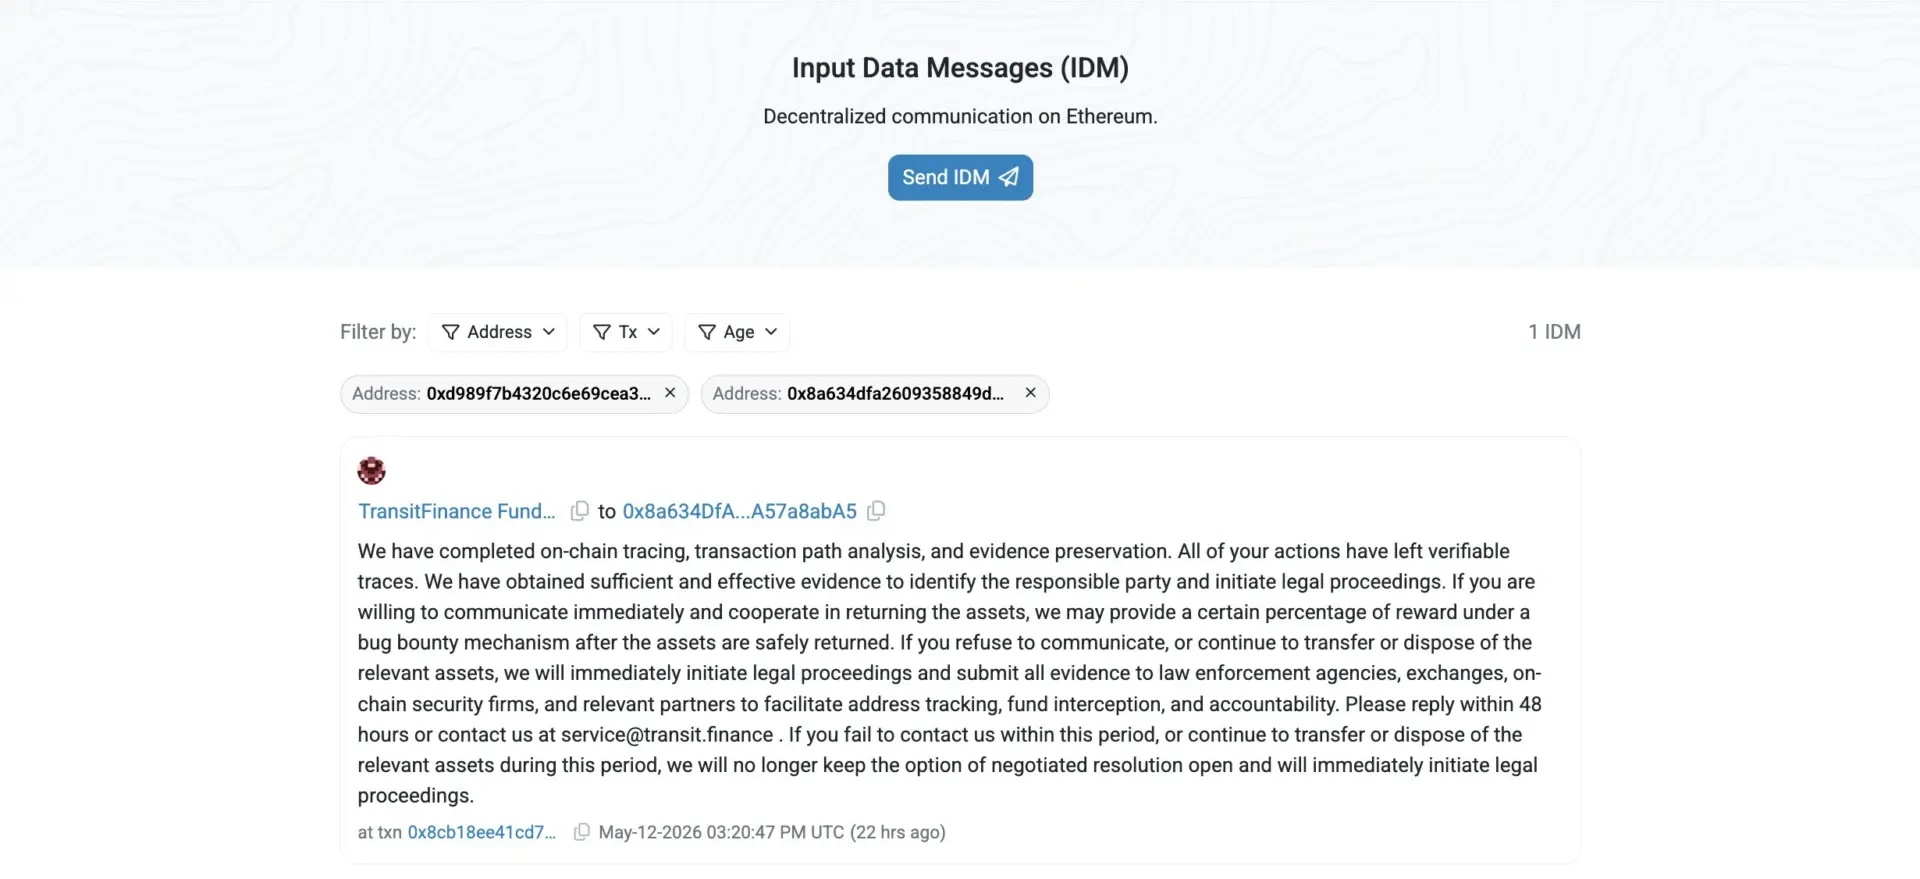
Transit Finance ha stabilito una finestra di 48 ore per la risposta dell'attaccante, aggiungendo che fornirà ulteriori dettagli sui compensi attraverso i suoi canali ufficiali in un altro post.
Cos'è andato storto con Transit Finance?
Transit Finance ha attribuito la violazione a un contratto intelligente di versione precedente precedentemente distribuito sulla rete TRON.
In una dichiarazione pubblicata su X, il protocollo ha affermato che il contratto era stato deprecato dal 2022 ma che "le vulnerabilità storiche al suo interno sono state recentemente sfruttate, interessando un numero limitato di utenti".
Il team ha dichiarato di aver eseguito indagini, isolamento e misure di mitigazione alla scoperta, seguite dalla risoluzione il 12 maggio. Il protocollo ha informato i suoi utenti che non è necessario eseguire ulteriori azioni da parte loro.
Ha anche dichiarato che la versione attuale del contratto intelligente rimane invariata e ha operato in modo sicuro per oltre quattro anni, con audit e monitoraggio della sicurezza in corso.
Sfruttamenti crypto a maggio
Transit Finance non è un caso isolato, poiché la piattaforma di sicurezza GoPlus Security ha annunciato il 12 maggio di aver segnalato due incidenti di compromissione delle chiavi private nelle 36 ore precedenti, con una perdita combinata di 238.000 dollari.
Uno riguardava il trader @0xUnihax0r, che ha perso 200.000 dollari in quello che GoPlus ha collegato a materiali caricati in connessione con un trading bot e Telegram. Il secondo indirizzo compromesso era legato a un precedente evento di fuga su larga scala di chiavi private che coinvolgeva 574 indirizzi, suggerendo che lo stesso vettore di esposizione continua a causare vittime settimane dopo l'incidente originale.
Anche il maggio 12, l'azienda di sicurezza blockchain Blockaid ha emesso un avviso alla comunità su Aurellion Labs, un protocollo di asset reali tokenizzati su Arbitrum. Blockaid ha scritto su X: "Un proxy Diamond EIP-2535 non verificato su Arbitrum è stato sfruttato pochi minuti fa per ~456K a causa di Diamond non inizializzato / initialize() non protetto."
Insieme, gli incidenti delle prime due settimane di maggio, Transit Finance, Aurellion Labs e le compromissioni delle chiavi private segnalate da GoPlus, indicano un mese che sta già accumulando perdite attraverso più classi di vulnerabilità.
Maggio può essere peggiore del record di sfruttamenti crypto di aprile?
Lo spazio crypto ha visto oltre $710 milioni di perdite ad aprile, con la perdita di DeFi di oltre $609 milioni a causa di attacchi informatici.
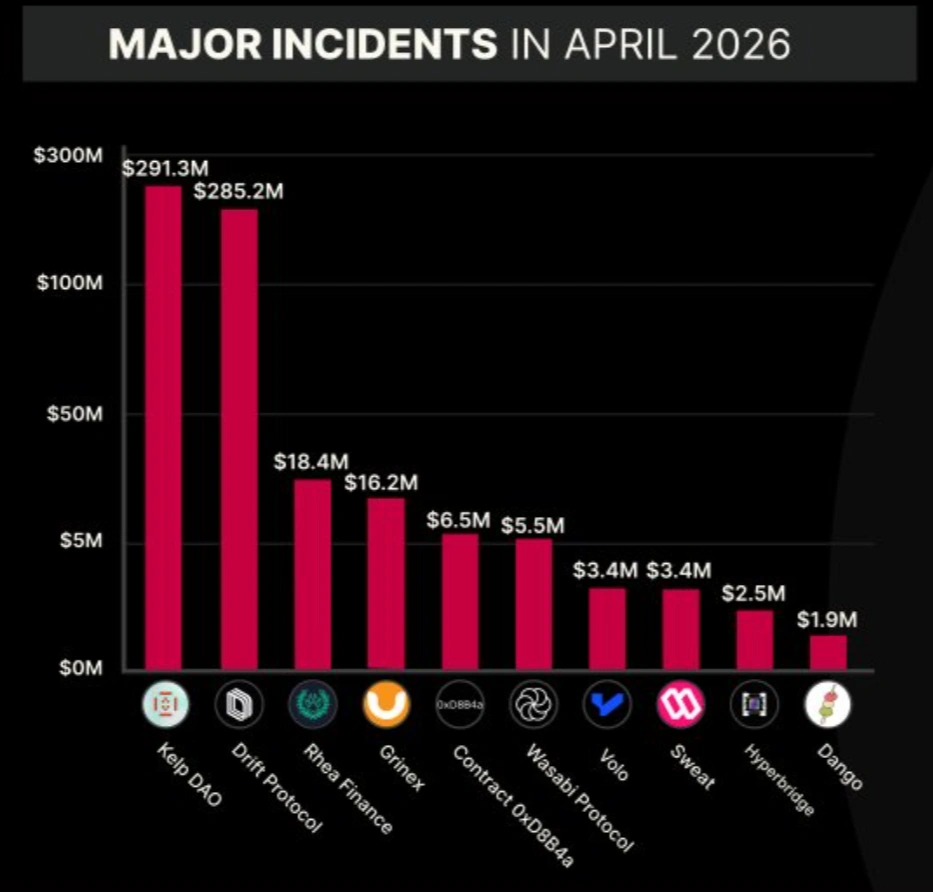
Lo sfruttamento di KelpDAO del 19 aprile, che ha registrato una perdita di 293 milioni di dollari dal suo bridge basato su LayerZero, è stato il più grande incidente DeFi del 2026. È stato seguito da vicino dalla perdita di Drift Protocol di 285 milioni di dollari, verificatasi il 1 aprile.
L'hack di Drift Protocol è stato attribuito a una campagna di ingegneria sociale di lunga durata da parte di attori affiliati alla Corea del Nord, che è arrivata seconda a stretto giro.
Gli incidenti di maggio sono ancora considerati più piccoli su scala individuale, poiché finora nulla si avvicina alle perdite a nove cifre che hanno definito aprile.
Tuttavia, la frequenza degli attacchi sta aumentando e il ritmo iniziale del mese non suggerisce che il settore abbia affrontato in modo significativo le condizioni che abilitano queste perdite.
I cervelli più intelligenti del crypto leggono già la nostra newsletter. Vuoi unirti a loro? Unisciti a loro.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi un decennio di esperienza nella scrittura di blog e nella copertura di eventi nel settore delle criptovalute. Presso Cryptopolitan, Hannah contribuisce alla pagina delle notizie, riportando e analizzando gli ultimi sviluppi nei settori DeFi, RWA, regolamentazione crypto, intelligenza artificiale e tecnologie emergenti. Si è laureata all'Arcadia University con una laurea in Amministrazione Aziendale.









