



Gli utenti di Magic Eden ora possono recuperare gli NFT salvati dalla vulnerabilità del processore di pagamento

- Il ricercatore etico 0xQuit ha aperto un sito per consentire agli utenti di Magic Eden di recuperare gli NFT ottenuti tramite l'exploit Payment Processor V2 di Limit Break.
- Il bug ha abusato delle autorizzazioni concesse nel 2024 e ha causato una perdita di almeno 2,8 milioni di dollari.
- L'operazione di salvataggio ha permesso di recuperare 23.155 NFT per un valore di oltre 5,7 milioni di dollari, sebbene 660 WETH siano andati persi.
Il sito per il recupero degli NFT è ora attivo, secondo quanto affermato dall'hacker etico che ha lanciato la missione di salvataggio per proteggere gli NFT a rischio durante l'dent di sicurezza in cui gli utenti di Magic Eden dell'era 2024 sono stati esposti a causa di una vulnerabilità del processore di pagamento di Limit Break.
Secondo 0xQuit, vicepresidentedent è che prima revochino la vecchiamatic . ricercatore blockchain presso Yuga Labs, che ha guidato la missione di recupero, una delle condizioni per i proprietari per reclamare i propri NFT autorizzazione
Anche la procedura di recupero è completamente gratuita, con il solo addebito delle normali tariffe del carburante.
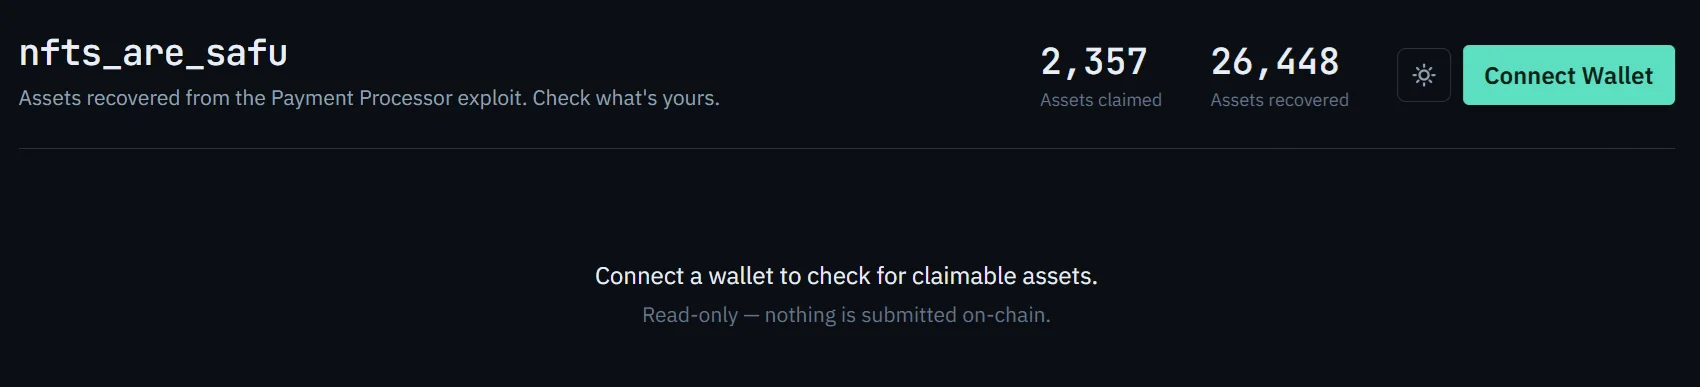
In particolare, secondo quanto riportato da Cryptopolitan , solo gli NFT recuperati possono essere riscattati dal sito, mentre quelli in possesso degli hacker non sono recuperabili.
Come recuperare gli NFT salvati
0xQuit ha dichiarato aperto il sito di recupero nella tarda serata di sabato, scrivendo su X: "Il sito per reclamare i vostri NFT è attivo. Se sono riuscito a salvare i vostri NFT, ora potete reclamarli", ha scritto su X.
Per evitare che la situazione si ripeta, il dirigente di Yuga Labs ha avvertito che i possessori di NFT potranno recuperarli solo dopo aver revocato l'autorizzazione del processore di pagamento che ha causato l'interodent .
Revoke.cashcash inoltre avvertito che l'attacco si basa esclusivamente sull'approvazione, pertanto la cancellazione degli annunci non è efficace per bloccare l'exploit.
nftsaresafu.xyz è l'unico sito ufficiale e, al momento della pubblicazione, 2.357 dei 26.448 beni recuperati sono già stati reclamati.
0xQuit ha inoltre avvertito che l'affermazione interagisce con la configurazione di un portafoglio delegato, il che può interferire con la simulazione delle transazioni in alcuni portafogli.
Come un'approvazione del 2024 ha quasi causato un disastro con gli NFT
La vulnerabilità del settembre 2026 ha radici che risalgono a un protocollo di trading NFT che Magic Eden adottò nel 2024 per regolare le transazioni EVM, il Payment Processor V2. Tuttavia, secondo Revoke.cashcashquando Magic Eden interruppe il processore creato da Limit Break nell'ottobre 2024, le approvazioni di token e NFT concesse dagli utenti durante quel periodo non furono mai disattivate on-chain.
Quel permesso attivo è stato sfruttato dall'attaccante, che lo ha utilizzato per impossessarsi completamente degli NFT e per acquistare NFT senza valore utilizzando i token memorizzati nei wallet.
Almeno 2,8 milioni di dollari sono stati rubati dall'inizio della vulnerabilità, il 24 settembre, che ha colpito i portafogli su Ethereum, Polygon, Base, Arbitrum e ApeChain.
Poiché la versione V2 non può essere sospesa o corretta, rimane vulnerabile adefi. Limit Break ha sospeso la versione V3 ovunque tranne che su ApeChain, dove rimarrà utilizzabile fino al 30 novembre 2026.
Ciò che i "cappelli bianchi" hanno salvato e ciò che non sono riusciti a salvare
0xQuit ha dichiarato che l'attacco è emerso dopo che qualcuno ha sfruttato il bug per rubare 10 Meebit, 50 Otherdeed, 10 NFT di World of Women e 235 Desperate ApeWives, e che ci sono volute più di 12 ore prima che qualcuno glielo segnalasse.
Una volta compresa la portata della vulnerabilità, i ricercatori di sicurezza l'hanno sfruttata a scopo difensivo per spostare i beni a rischio in un portafoglio sotto il loro controllo. L'operazione avrebbe permesso di recuperare 23.155 NFT per un valore superiore a 5,7 milioni di dollari.
Non tutto è stato recuperato in tempo. "Erano a rischio 660 WETH, che sfortunatamente non siamo riusciti a recuperare abbastanza velocemente", ha dichiarato 0xQuit a The Block, spiegando che l'exploit poteva essere eseguito al contrario per prelevare WETH.
Istruzioni speciali per alcune collezioni NFT
Alcune collezioni non verranno rilasciate correttamente. 0xQuit ha avvertito che i possessori di collezioni ERC721C o ERC1155C potrebbero non essere in grado di reclamarle a causa delle regole del validatore di trasferimento e ha chiesto ai proprietari delle collezioni interessate di modificare le proprie impostazioni o di inserire il sito nella lista bianca. Ha affermato che si occuperà di questi casi nei prossimi giorni.
Magic Eden ha dichiarato che nessun annuncio attivo è stato colpito e che il suo marketplace EVM è stato chiuso nel primo trimestre del 2026. Il marketplace ha consigliato agli utenti di revocare l'approvazione V2 su Ethereum, Polygon e Base. Nel frattempo, il co-fondatore di OpenSea, Chris Maddern, ha affermato che il suo team ha segnalato oltre 3.000 articoli come rubati per bloccarne la rivendita.
Eventi come questo attirano i truffatori. Cryptopolitan ha già segnalato che i falsi siti di "recupero" e "richiesta" tendono a seguire exploit di alto profilo, quindi gli utenti dovrebbero accedere allo strumento di richiesta solo tramite il post verificato di 0xQuit e revocare le approvazioni tramite un verificatore affidabile, piuttosto che tramite link inviati da sconosciuti in messaggi privati o risposte.
Se stai leggendo questo, sei già un passo avanti. Rimani al passo con i tempi iscrivendoti alla nostra newsletter.
Domande frequenti
Come faccio a recuperare i miei NFT salvati?
Collega il tuo portafoglio al sito ufficiale di 0xQuit per verificare la presenza di fondi recuperabili, revoca l'autorizzazione Payment Processor V2 se non l'hai già fatto e poi invia la transazione di recupero, secondo quanto riportato nel post di 0xQuit su X.
Perché la revoca della mia approvazione è rilevante se i miei annunci sono stati cancellati?
Annullare le inserzioni non serve a nulla, perché, secondocash , l'exploit necessita solo dell'autorizzazione in essere per agire sul tuo portafoglio. La revoca protegge i beni ancora presenti nel tuo portafoglio, ma non può recuperare quelli già prelevati.
Quanto è stato rubato e quanto è stato salvato?
Secondocash, gli hacker hanno sottratto almeno 2,8 milioni di dollari tra Ethereum, Polygon, Base, Arbitrum e ApeChain, mentre gli hacker etici hanno recuperato 23.155 NFT per un valore superiore a 5,7 milioni di dollari. Circa 660 WETH non sono stati recuperati.
Disclaimer. Le informazioni fornite non costituiscono consulenza di trading. Cryptopolitan/ non si assume alcuna responsabilità per gli investimenti effettuati sulla base delle informazioni fornite in questa pagina. Consigliamotronvivamente di effettuare ricerche indipendentident di consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi dieci anni di esperienza nella scrittura di blog e nella cronaca di eventi nel settore delle criptovalute. Collabora con Cryptopolitan, occupandosi della pagina notizie e analizzando gli ultimi sviluppi in ambito DeFi, RWA, regolamentazione delle criptovalute, intelligenza artificiale e tecnologie all'avanguardia. Si è laureata in Economia aziendale presso l'Università di Arcadia.









