






Le vittime hanno perso 2,37 miliardi di dollari in 121 attacchi informatici alla criptovaluta nella prima metà del 2025: SlowMist


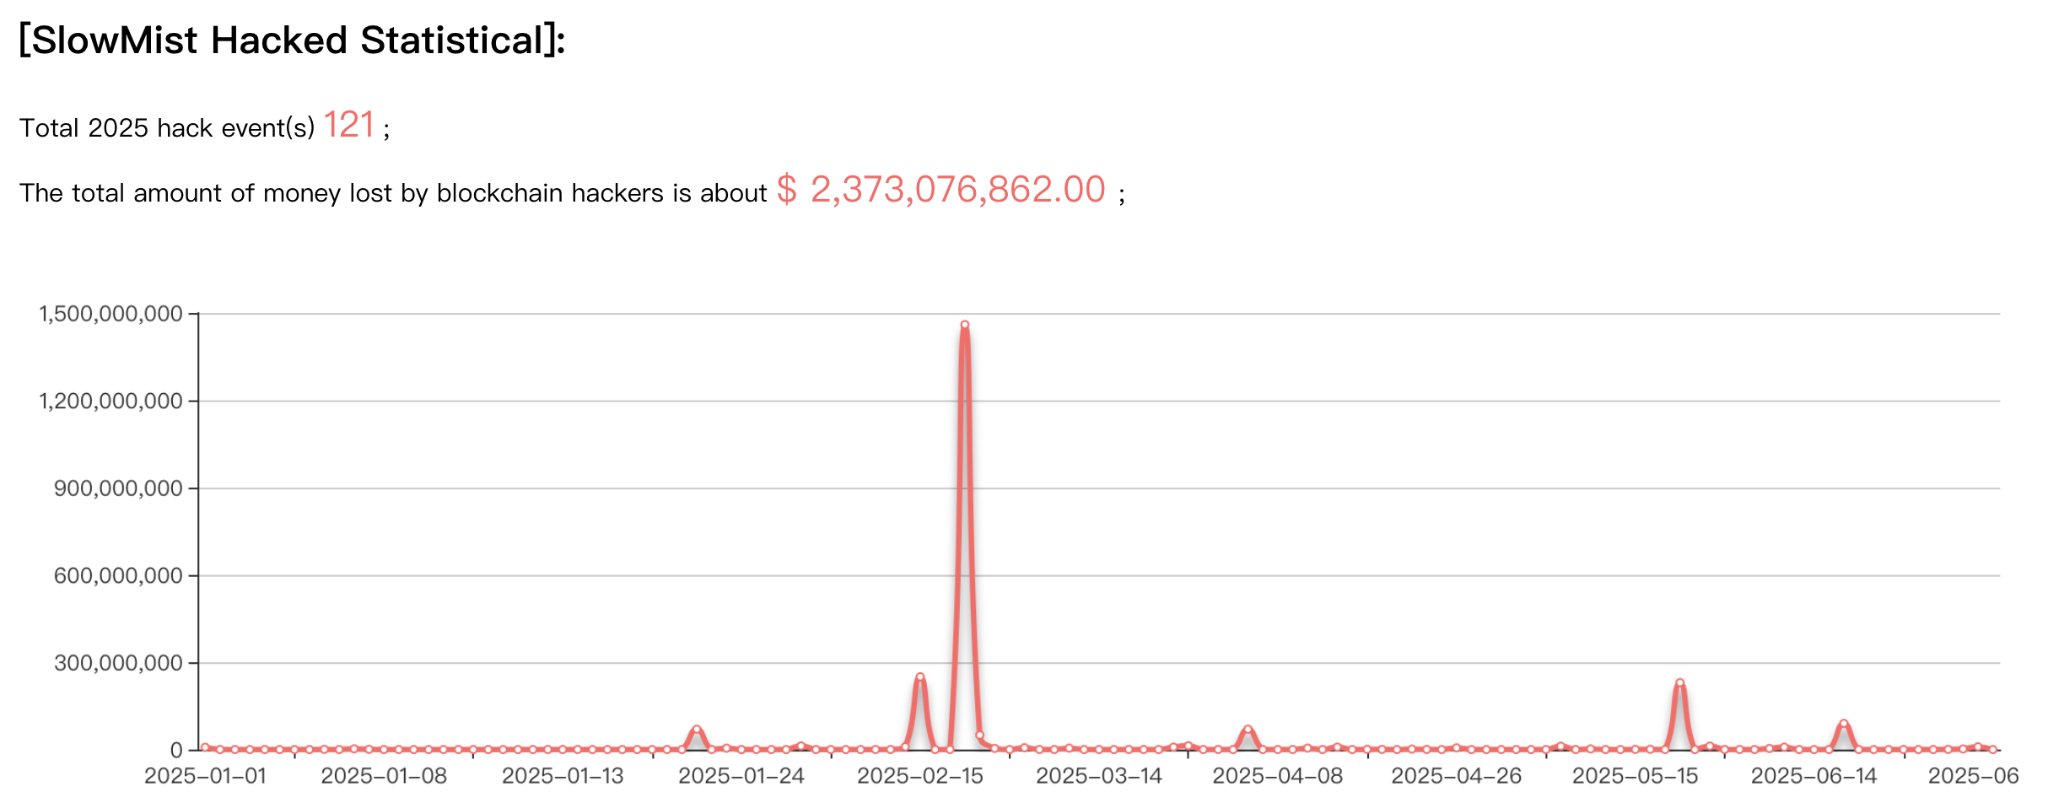
- SlowMist ha segnalato 121 incidenti di sicurezza cripto nel primo semestre del 2025, per un totale di perdite pari a 2,373 miliardi di dollari.
- I protocolli DeFi hanno subito 92 attacchi, rappresentando il 76% di tutti gli incidenti.
- Gli hackeraggi degli exchange hanno rappresentato le perdite più elevate, con 1,883 miliardi di dollari rubati.
Il rapporto di metà anno 2025 di SlowMist rivela che gli incidenti di sicurezza blockchain hanno causato perdite per 2,373 miliardi di dollari in 121 attacchi durante la prima metà del 2025.
I dati mostrano che i protocolli DeFi sono rimasti i bersagli principali, mentre le violazioni degli exchange hanno generato le perdite individuali più grandi, evidenziando vulnerabilità persistenti nell'infrastruttura cripto.
Il settore della sicurezza blockchain mostra modelli misti
La prima metà del 2025 ha visto 121 incidenti di sicurezza sulle reti blockchain, una diminuzione rispetto ai 223 incidenti segnalati nello stesso periodo del 2024. Tuttavia, le perdite totali sono aumentate di circa il 65,94%, raggiungendo 2,373 miliardi di dollari rispetto ai 1,43 miliardi della prima metà dell'anno precedente.
La rete più bersagliata è stata Ethereum, che ha perso 38,59 milioni di dollari a causa di attacchi. Solana ha perso 5,8 milioni di dollari e Binance Smart Chain ha perso 5,49 milioni di dollari in fondi rubati. Il fatto che siano stati presi di mira implica che sono i più liquidi e possiedono enormi basi di utenti.
I protocolli DeFi sono stati colpiti più duramente dagli attacchi di sicurezza, accumulando 92 incidenti o il 76,03% dei casi segnalati. Le perdite dagli attacchi hanno rappresentato circa 470 milioni di dollari, in calo rispetto ai 659 milioni della prima metà del 2024. Il calo del 28,67% nelle perdite correlate al DeFi mostra l'implementazione di migliori funzionalità di sicurezza nei sistemi di finanza decentralizzata.
Gli exchange centralizzati sono stati meno bersagliati, con 11 casi segnalati. Tuttavia, gli attacchi hanno inflitto perdite sproporzionatamente enormi per un totale di 1,883 miliardi di dollari. Il peggiore è stato quello di Bybit, che ha perso circa 1,46 miliardi di dollari in un caso, mostrando l'esposizione ad alto rischio dei grandi exchange.
Il compromesso degli account è emerso come il vettore di attacco principale, responsabile di 42 incidenti di sicurezza. Le vulnerabilità dei contratti intelligenti sono seguite da vicino, rappresentando 35 violazioni separate. Due incidenti hanno superato i 100 milioni di dollari in perdite, con i 10 attacchi più grandi che collettivamente hanno causato 2,018 miliardi di dollari di danni.
Le tattiche di frode sono cambiate attraverso più vettori di attacco
SlowMist ha dichiarato che la prima metà del 2025 ha visto truffe multi-vettore che prendevano di mira l'infrastruttura e gli utenti diretti.
Gli attacchi di phishing sulle azioni di autorizzazione EIP-7702 hanno guadagnato trazione, con gli aggressori che sfruttano i nuovi meccanismi di contratto delegato per svuotare i portafogli. Il gruppo Inferno Drainer è riuscito a rubare 146.551 dollari attraverso questi metodi, ingannando gli utenti facendoli firmare contratti legittimi che sono poi stati assunti e sfruttati per scopi malevoli.
I deepfake sono diventati uno degli strumenti principali degli truffatori per le truffe basate sulla fiducia, poiché gli aggressori hanno creato materiali video e audio realistici con influencer crypto ed esecutivi di exchange. I deepfake hanno sostituito le false truffe di investimento e hanno bypassato i tradizionali processi di verifica.
I funzionari di polizia di Hong Kong e Singapore hanno trovato diverse organizzazioni criminali che utilizzano la tecnologia deepfake, con una delle operazioni che prendeva di mira le vittime in diversi paesi asiatici causando perdite superiori a 34 milioni di HKD.
Le truffe sulla protezione della sicurezza spam su Telegram si sono diffuse durante il periodo, principalmente prendendo di mira gli utenti attraverso false attività degli appunti presentate come esercizi di verifica della sicurezza. Gli attacchi hanno indotto le vittime a eseguire script PowerShell che hanno distribuito trojan di accesso remoto, prendendo il controllo dei dispositivi e appropriandosi dei saldi di criptovaluta.
Estensioni browser malevole hanno continuato a prendere di mira gli utenti di criptovalute presentandosi come strumenti di sicurezza Web3. L'esempio dell'estensione Osiris illustra come gli aggressori abbiano dirottato i link di download da siti web genuini, sostituendo il software con l'alternativa malevola senza modificare l'aspetto e le funzionalità delle fonti autentiche.
Il phishing di reclutamento su LinkedIn si è esteso oltre le normali truffe di impiego, con hacker che si spacciavano per progetti blockchain per diffondere repository di codice infetti da criptovaluta. Gli attacchi di ingegneria sociale agli utenti di Coinbase hanno coinvolto dipendenti interni compromessi che hanno filtrato informazioni KYC.
Il recupero degli asset e le azioni regolamentari mostrano progressi
Il congelamento degli asset e le operazioni di recupero sono stati quantificabili durante la prima metà del 2025. 209 indirizzi Ethereum di asset USDT-ERC20 sono stati congelati da Tether e Circle ha congelato 44 indirizzi Ethereum di token USDC-ERC20. Queste operazioni coordinate sono state efficaci nel fermare il flusso di proventi criminali sulle principali piattaforme di stablecoin.
Il recupero è stato ottenuto in nove incidenti principali in cui le perdite sono state recuperate interamente o parzialmente dopo gli attacchi. Il denaro rubato complessivamente negli incidenti era di circa 1,73 miliardi di dollari e quasi 270 milioni di dollari sono stati effettivamente restituiti o congelati. Questo rappresenta un tasso di recupero dell'11,38%, un tasso relativamente alto rispetto agli anni recenti.
Il gruppo di intelligence sulle minacce InMist di SlowMist ha facilitato le operazioni di difesa degli asset e ha assistito nel congelamento di circa 14,56 milioni di dollari di asset illegalmente rubati nel corso dei sei mesi. La violazione di KiloEx è stato un caso esemplare di successo nella risposta coordinata, in cui 8,44 milioni di dollari di asset rubati sono stati recuperati interamente in 3,5 giorni attraverso uno sforzo concertato tra il team di sicurezza e le parti interessate del progetto.
I quadri normativi globali si sono sviluppati in varie giurisdizioni mentre i governi introducevano standard specifici per gli exchange di criptovalute e le regole sulle stablecoin. Gli Stati Uniti hanno implementato il GENIUS Act, mentre Hong Kong è diventata operativa con il suo Stablecoin Ordinance il 1 agosto.
Gli stati membri dell'Unione Europea hanno implementato il Regolamento Antiriciclaggio, che vieta i conti cripto anonimi e le transazioni di monete fuori dagli exchange. Queste misure hanno costruito una rete mondiale più avanzata di regole finanziarie cripto, con una maggiore coordinazione tra i regolatori e le piattaforme principali che potenziano la deterrenza contro i crimini on-chain.
Se stai leggendo questo, sei già avanti. Resta così con la nostra newsletter.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Vignesh Karunanidhi
Vignesh è uno scrittore di contenuti crypto, giornalista crypto, editor di contenuti e social media manager. Ha lavorato con Watcher.guru, BeInCrypto, CoinGape, Milkroad e Airdrops per oltre 6 anni. Le sue competenze nella copertura di notizie su tecnologia, robotica, business e intelligenza artificiale si sono affinate grazie a una laurea magistrale in Commercio.









