



SBF est-il le draineur des fonds de FTX ?


SBF, le draineur des fonds FTX
- FTX a été piraté pour environ 600 millions de dollars en cryptomonnaies, peu après avoir déposé une demande de protection contre la faillite aux États-Unis.
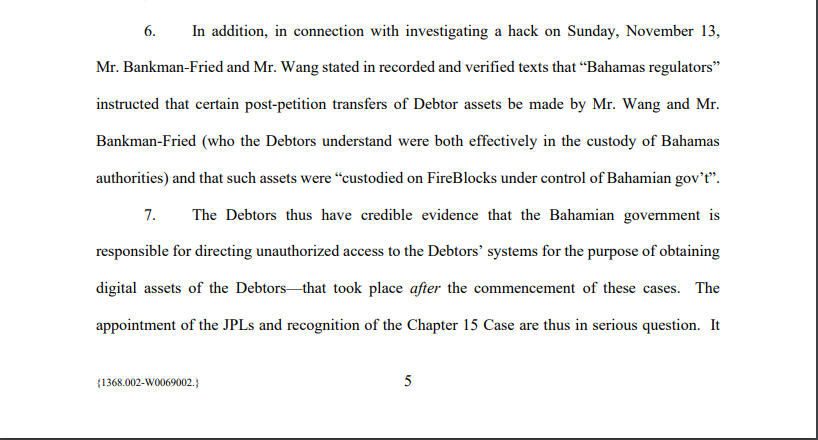
- Les avocats de FTX ont indiqué disposer de preuves selon lesquelles les régulateurs bahaméens auraient ordonné à SBF de transférer de manière non autorisée les fonds des débiteurs sous leur garde.
- Cependant, les informations on-chain suggèrent qu'il pourrait y avoir plus au mystérieux piratage de FTX, probablement commis par quelqu'un de proche de l'échange.
Quelques heures après la déclaration de faillite de FTX, environ 600 millions de dollars en différentes cryptomonnaies ont été transférés de manière non autorisée depuis les comptes de l'échange, la majorité ayant été confirmée comme ayant été volée par un acteur inconnu. Bien que l'exploitation reste un mystère, les rapports et les informations on-chain suggèrent que l'auteur pourrait être quelqu'un de proche de l'échange – possiblement Sam Bankman-Fried (SBF).
Qui se cache derrière le portefeuille draineur de comptes FTX ?
Dans une demande d'urgence déposée le 17 novembre, les avocats de FTX ont accusé Sam Bankman-Fried et le cofondateur de FTX, Gary Wang, d'avoir transféré des fonds de manière non autorisée depuis l'échange en faillite, sous la directive du régulateur bahamien. Les avocats ont affirmé disposer de preuves que les régulateurs bahamiens avaient ordonné « l'accès non autorisé aux systèmes des Débiteurs aux fins d'obtenir des actifs numériques des Débiteurs ».
La Commission des valeurs mobilières des Bahamas a confirmé qu'elle avait ordonné le transfert de certains actifs numériques contrôlés par la filiale locale de l'échange FTX, FTX Digital Markets (FDM), vers une adresse séparée contrôlée par la commission. Cela s'est produit le 12 novembre, un jour après la déclaration de faillite de FTX, mais la commission a expliqué qu'elle avait pris cette mesure d'urgence pour la garde des actifs et pour protéger les intérêts de tous les clients et créanciers de FDM.
Bien qu’il soit incertain que les fonds déplacés par SBF et le régulateur bahaméen fassent partie des 600 millions de dollars volés à FTX, les informations on-chain suggèrent que ce n’est probablement pas le cas, étant donné la sophistication des moyens utilisés pour déplacer les cryptomonnaies volées entre les blockchains. Ce qui reste évident, c’est que l’exploitation de FTX pourrait être un « coup de l’intérieur ».
Lookonchain a détecté une coordination dans les schémas de trading entre l’adresse du pirate de FTX, actuellement signalée comme « FTX Accounts Drainer » sur Etherscan, et une autre adresse Ethereum « 0xd275 », impliquée dans l’appropriation indue des fonds des utilisateurs, comme l’a confirmé Vydamo, un ancien ingénieur principal chez FTX.
Deux jours avant que FTX ne suspende les retraits, 0xd275 a commencé à effectuer des transferts massifs d’ETH on-chain, ce qui, selon Lookonchain, ne s’était jamais produit depuis la création de l’adresse. « Le moment coïncide avec celui où l’échange FTX a suspendu les retraits des utilisateurs », a déclaré la plateforme de recherche on-chain.
Ce qui fascite le plus, c’est la corrélation entre les adresses. 0xd275 transférait des fonds vers des échanges – probablement pour vendre à découvert l’ETH – quelques minutes avant que les draineurs de FTX ne vendent massivement de l’ETH.
Le moment des transactions de 0xd275 est très cohérent avec celui du draineur de FTX ; il semble que la même personne opère. Lorsque 0xd275 arrête de trader, le draineur de FTX commence à trader ; et lorsque le draineur de FTX arrête, 0xd275 reprend le trading.
Lookonchain
Cette coïncidence suggère que le pirate ou une personne informée des activités du draineur de FTX pourrait également contrôler 0xd275, dont la propriété a déjà été attribuée à quelqu’un de proche de FTX. Il est donc plausible que quiconque chez FTX – cela pourrait être SBF – ait vidé les fonds de l’échange.
Le pirate de FTX tente de blanchir des fonds
FTX a été vidé à la fois sur les réseaux Ethereum et Binance. Dans plusieurs transactions, toutes les cryptomonnaies volées ont été échangées via des protocoles décentralisés vers de l’Ether (ETH) contenu dans le portefeuille Ethereum principal. Après plusieurs conversions et ponts d’actifs, l’adresse a accumulé environ 288k ETH, faisant du pirate le 35e plus grand détenteur d’Ethereum à cette époque.
Mais ces derniers jours, les pirates ont commencé à nouveau à pontier l’Ether volé, cette fois vers la blockchain Bitcoin, dans ce qui est considéré comme une tentative de blanchiment. Précisément le 20 novembre, le draineur de FTX a déplacé 50k ETH vers une adresse unique 0x866E, qui a ensuite été échangée contre du renBTC et pontée vers Bitcoin.
L’une des adresses BTC – « Bc1qv…gpedg » – qui a reçu des Bitcoins pontés du pirate de FTX, a démarré une « peel chain » peu après la réception des fonds. Selon CertiK, une peel chain « est une technique de blanchiment d’argent par laquelle des BTC sont envoyés à travers une série de transactions dans lesquelles de plus petites quantités de BTC sont transférées vers une nouvelle adresse ».
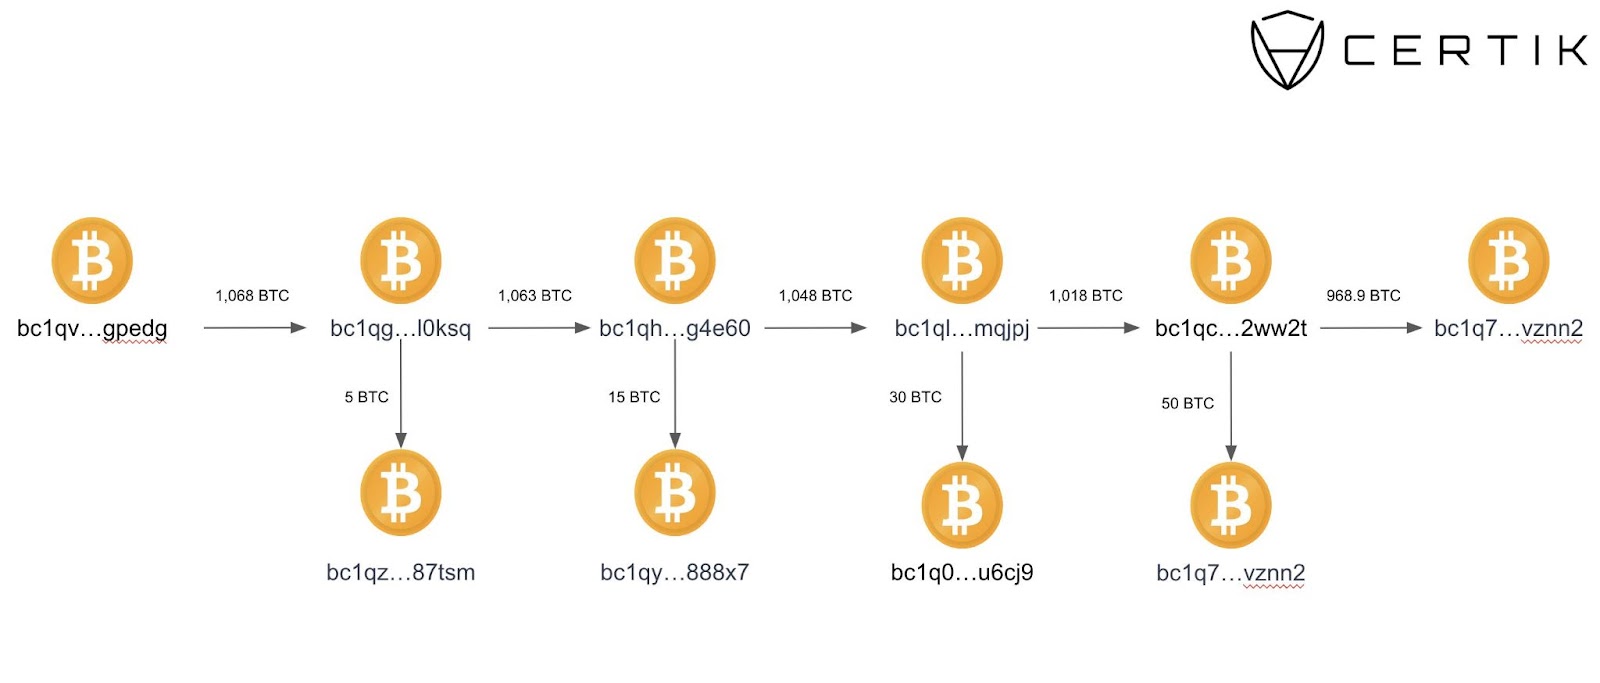
Plus récemment, lundi, le pirate a transféré 180k ETH vers 12 nouvelles adresses Ethereum, et chaque adresse détient actuellement 15k ETH. Le portefeuille du draineur de FTX ne contient plus que 5 735 ETH (ou 6,2 millions de dollars). On suppose que les pirates tentent de pontier les pièces vers la blockchain Bitcoin pour une autre peel chain.
Les esprits les plus brillants du secteur crypto lisent déjà notre newsletter. Vous aussi ? Rejoignez-les.

Ibiam Wayas
Ibiam Wayas couvre l'actualité des cryptomonnaies depuis 2019. Il a étudié l'informatique à l'Université ouverte du Nigeria. Ses travaux ont été publiés sur diverses plateformes d'actualités cryptographiques, dont Coinfomania, Crypto News Australia et AltcoinBuzz. Fort de son background en informatique, il se concentre désormais sur les actualités liées aux cryptomonnaies, à la robotique et à la longévité.









