






Неужели СБФ — тот, кто выкачивает средства FTX?


Является ли SBF вором средств FTX
- FTX подверглась взлому на сумму около 600 миллионов долларов в криптовалюте вскоре после подачи заявления о защите от банкротства в США.
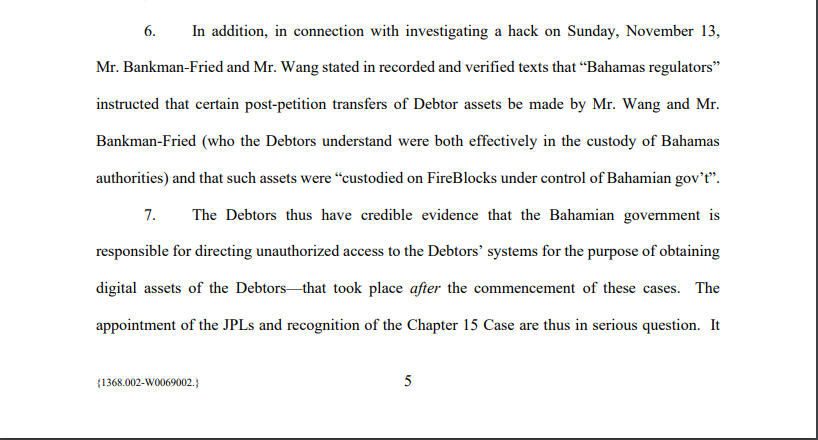
- Адвокаты FTX заявили, что у них есть доказательства того, что багамские регуляторы приказали SBF несанкционированно перевести средства кредиторов под их контроль.
- Однако данные из блокчейна свидетельствуют о том, что за загадочной атакой на FTX может стоять кто-то близкий к бирже.
Через несколько часов после объявления FTX о банкротстве с аккаунтов биржи были несанкционированно выведены около $600 миллионов в различных крипто-токенах, большая часть которых, как подтвердилось, была украдена неизвестным злоумышленником. Хотя детали взлома остаются загадкой, отчеты и данные ончейн-аналитики указывают на то, что преступником мог быть кто-то близкий к бирже — возможно, Сэм Бэнкман-Фрид (СБФ).
Кто стоит за кошельком-дрейнером аккаунтов FTX?
В экстренном ходатайстве, поданном 17 ноября, адвокаты FTX обвинили Сэма Бэнкмана-Фрида и соучредителя FTX Гэри Ванга в несанкционированном выводе средств с обанкротившейся биржи по указанию багамских регуляторов. Адвокаты заявили, что у них есть доказательства того, что багамские регуляторы организовали «несанкционированный доступ к системам Должников с целью получения цифровых активов Должников».
Комиссия по ценным бумагам Багамских Островов подтвердила, что приказала перевести часть цифровых активов, контролируемых местным филиалом биржи FTX, FTX Digital Markets (FDM), на отдельный адрес, находящийся под контролем комиссии. Это произошло 12 ноября, на следующий день после объявления FTX о банкротстве, но комиссия объяснила, что экстренные меры были приняты для обеспечения сохранности активов и защиты интересов всех клиентов и кредиторов FDM.
Хотя неясно, были ли средства, выведенные СБФ и багамскими регуляторами, частью более крупной кражи в $600 миллионов с FTX, ончейн-данные предполагают, что это маловероятно, учитывая сложный способ перемещения украденных криптовалют между блокчейнами. Однако очевидно, что эксплуатация уязвимостей FTX могла быть «инсайдерской операцией».
Команда Lookonchain обнаружила координацию в торговых паттернах между адресом хакера FTX, который в настоящее время помечен на Etherscan как «FTX Accounts Drainer», и другим адресом Ethereum «0xd275», который был замешан в присвоении средств пользователей, что подтвердил бывший старший инженер FTX Вьядомо.
За два дня до приостановки вывода средств с FTX адрес 0xd275 начал проводить масштабные ончейн-транзакции по переводу ETH, которые, согласно Lookonchain, никогда не совершались с момента создания адреса. «Время совпадает с моментом, когда биржа FTX приостановила вывод средств пользователей», — заявила платформа ончейн-исследований.
Больше всего поражает корреляция между адресами. 0xd275 переводил средства на биржи — вероятно, для открытия коротких позиций по ETH — за несколько минут до того, как FTX Accounts Drainer сбрасывал ETH.
Время транзакций 0xd275 очень хорошо совпадает с активностью FTX Accounts Drainer, похоже, что одним и тем же человеком управляют оба адреса. Когда 0xd275 прекращает торговлю, начинает торговать FTX Accounts Drainer; а когда FTX Accounts Drainer останавливается, 0xd275 возобновляет торговлю.
Lookonchain
Это совпадение предполагает, что хакер или кто-то, кто хорошо осведомлен о деятельности FTX Accounts Drainer, также может контролировать 0xd275, который уже был идентифицирован как принадлежащий кому-то близкому к FTX. Таким образом, вполне вероятно, что кто-то из FTX — возможно, СБФ — мог выкачать средства с биржи.
Хакер FTX пытается отмыть средства
FTX была обчищена как в сетях Ethereum, так и в сетях Binance. В ходе множества транзакций все украденные криптовалюты были обменены через децентрализованные протоколы на Ether (ETH), хранящийся в основном кошельке Ethereum. После нескольких конвертаций и мостов адрес накопил около 288 тысяч ETH, сделав хакера 35-м по величине держателем Ethereum на тот момент.
Но в последние дни хакеры начали снова переводить украденный Ether, но уже в блокчейн Bitcoin, что, как полагают, является попыткой отмыть средства. Точнее, 20 ноября FTX Accounts Drainer перевел 50 тысяч ETH на уникальный адрес 0x866E, который позже был обменен на renBTC и переведен в Bitcoin.
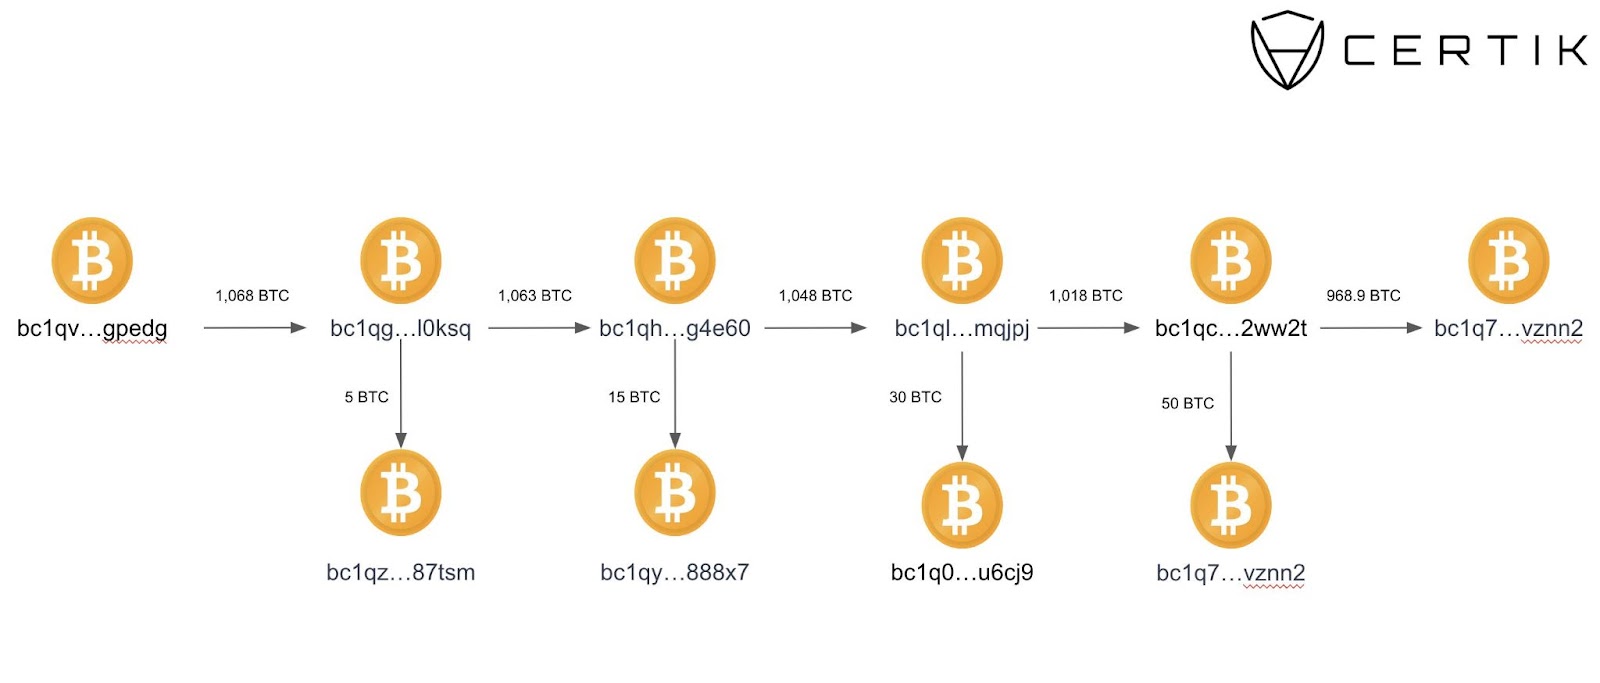
Один из адресов BTC — «Bc1qv…gpedg» — получивший переведенные биткоины от хакера FTX, вскоре после получения средств запустил «peel chain» (цепочку очистки). Согласно CertiK, peel chain — «это техника отмывания денег, при которой BTC отправляется через серию транзакций, в ходе которых меньшие суммы BTC переводятся на новые адреса».
Самое последнее: в понедельник хакер перевел 180 тысяч ETH на 12 новых адресов Ethereum, и каждый адрес в настоящее время держит по 15 тысяч ETH. В кошельке FTX Accounts Drainer осталось только 5 735 ETH (или $6,2 миллиона). Существуют предположения, что хакеры могут пытаться перевести монеты в блокчейн Bitcoin для новой peel chain.
Самые умные крипто-энтузиасты уже читают нашу рассылку. Хотите присоединиться? Присоединяйтесь.

Ибиам Вайяс
Ибиам Вайяс освещает криптовалютные новости с 2019 года. Он изучал компьютерные науки в Национальном открытом университете Нигерии. Его работы публиковались на различных криптовалютных новостных платформах, включая Coinfomania, Crypto News Australia и AltcoinBuzz. Опираясь на свой опыт в области компьютерных наук, он теперь фокусируется на новостях о криптовалютах, робототехнике и долголетии.









