



Les portefeuilles Coldcard ont été vidés en quatre vagues d'attaques jusqu'à présent

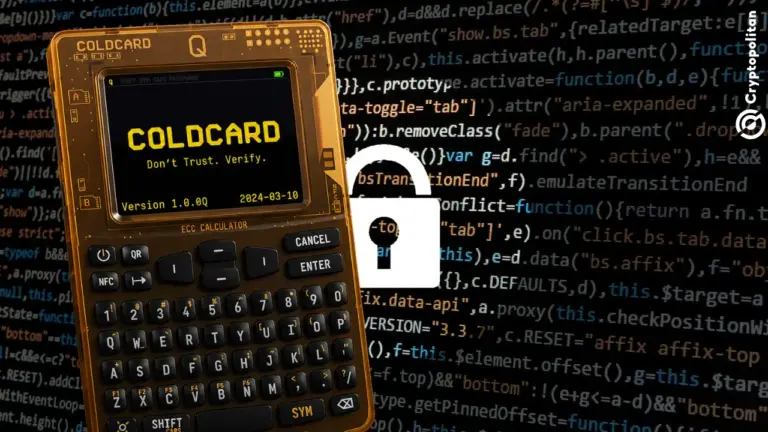
- Les utilisateurs de Coldcard ont constaté des attaques continues contre leurs portefeuilles BTC à faible entropie.
- 486 autres portefeuilles ont été ciblés lors de la quatrième vague de frappes massives contre des adresses vulnérables.
- L'attaque Coldcard compromet le discours des maximalistes du BTC sur le stockage à froid et l'auto-garde.
La faille Coldcard a déjà été exploitée à quatre reprises, vidant les portefeuilles inactifs. Les détenteurs de longue date qui n'ont pas déplacé leurs cryptomonnaies restent vulnérables.
Le pirate de Coldcard est de nouveau actif, transférant des fonds vers un nombre croissant de portefeuilles destinataires. Comme Cryptopolitan l'a rapporté, l'attaque initiale contre 500 portefeuilles n'était pas la seule, et les pertes ont rapidement dépassé les 70$.
Au 3 août, les détenteurs de plusieurs versions des portefeuilles Coinkite sont toujours exposés à des risques, et la seule solution consiste à transférer leurs cryptomonnaies dès que possible vers de nouveaux portefeuilles dérivés de manière sécurisée.
Les portefeuilles Coldcard ont séduit les Bitcoin et étaient largement recommandés. Récemment, des hackers éthiques ont démontré que quelques minutes de calcul par intelligence artificielle suffisent pour découvrir les adresses vulnérables.
Avant la quatrième vague, les pertes estimées affectaient 1 196 adresses pour un total de 1 086,65 BTC, selon les données.
La quatrième vague d'attaque de Coldcard devient plus agressive
Des chercheurs travaillant sur la blockchain et analysant les adresses Coldcard et les transactions BTC ontdentle schéma d'une quatrième vague d'exploits.
À compter du 3 août, l'attaquant a continué d'ajouter de nouveaux portefeuilles de destination. Une fois la vague terminée, les adresses sont restées inactives pendant quelques heures.
D'après Alex Thorn de Firmwide Research, la quatrième vague de transferts a très probablement consisté en des tentatives d'attaques ciblant des portefeuilles multisignatures, contrairement aux trois premières. On estime que 857 adresses ont été attaquées, entraînant une perte de 486,11 BTC. L'attaquant a lancé plusieurs portefeuilles de destination, utilisant de nouvelles adresses pour cibler les utilisateurs de Coldcard, puis a consolidé ses gains dans des portefeuilles plus importants.
Plusieurs influenceurs signalent des pertes. Le problème avec Coldcard est qu'elle est souvent utilisée pour le stockage hors ligneet qu'il est difficile d'y transférer des cryptomonnaies et de la mettre à jour. Certaines clés privées Coldcard étaient également stockées sur des plaques métalliques, mais cela n'a pas empêché l'attaquant de récupérer ces portefeuilles.
L'attaquant semble utiliser des calculs longs, ce qui expose davantage de portefeuilles vulnérables. Cela peut retarder la capture de nouvelles adresses, mais la vulnérabilité persiste et cette quatrième vague pourrait ne pas être la dernière.
Coldcard compromet l'anonymat et l'auto-déclaration des BTC
Pendant des années, le discours dominant autour du Bitcoin était que l'auto-dépositaire était la solution idéale. Les piratages de plateformes d'échange, les fonds gelés et le manque d'anonymat étaient les principaux arguments pour retirer les cryptomonnaies des plateformes d'échange.
Des pertes de BTC ont déjà été constatées suite à la compromission de portefeuilles, mais une vulnérabilité massive d'un appareil est sansdent.
Une analyse plus poussée du code source de Coldcard a montré que la plateforme avait délibérément modifié 2 500 lignes de code avec un minimum de commentaires, introduisant une faible entropie dans la création de portefeuilles, a noté Bitcoin le maximaliste @hodlonaut.
Il semblerait que la fonction d'entropie, plus complexe, ait été désactivée pour permettre au code de s'exécuter sans problème, exposant ainsi potentiellement des milliers de portefeuilles à une détection facile.
Coldcarddent a également accru la vigilance concernant les clés de chiffrement potentiellement faibles, désormais détectables grâce à la puissance de calcul louée. Le trader Jameson Lopp a rappelé que d'autres portefeuilles largement utilisés présentaient des failles d'entropie et les avaient corrigées avant que des exploits potentiels ne se produisent. Cependant, les adresses faiblement dérivées utilisées pour le stockage hors ligne restent vulnérables aux nouvelles attaques basées sur l'IA.
Si vous lisez ceci, vous avez déjà une longueur d'avance. Restez-y grâce à notre newsletter.
Avertissement : Les informations fournies ne constituent pas un conseil en investissement. CryptopolitanCryptopolitan.com toute responsabilité quant aux investissements réalisés sur la base des informations présentées sur cette page. Nous voustronrecommandons vivement d’effectuer vosdent et/ou de consulter un professionnel qualifié avant toute décision d’investissement.

Hristina Vasileva
Hristina Vasileva est spécialisée dans DeFi, l'actualité économique et commerciale. Diplômée de l'Université de Sofia avec une maîtrise en philosophie, elle a obtenu une licence en administration des affaires, journalisme et communication. Elle a travaillé pour l'un des principaux quotidiens du pays, où elle couvrait l'actualité des matières premières et des résultats d'entreprises. Hristina est actuellement rédactrice pour Cryptopolitan.









