





- Plus de 1 082 BTC (~70 M$) ont été volés à 1 196 portefeuilles Coldcard lors d’une attaque de 40 minutes, touchant les graines générées depuis mars 2021.
- La faille était due à une faiblesse du générateur de nombres aléatoires dans le firmware Coldcard 4.0.0–4.2.0, rendant les graines des portefeuilles potentiellement prévisibles.
- Coinkite exhorte les utilisateurs à mettre à jour leur firmware et à transférer leurs fonds vers un nouveau portefeuille après avoir testé la nouvelle adresse.
Un attaquant a vidé plus de 1 000 bitcoins (d'une valeur approximative de 70 millions de dollars) de près de 1 200 portefeuilles qui utilisaient le matériel Coldcard pour générer une graine de clé, a révélé Galaxy Research vendredi. Ce chiffre est nettement supérieur aux estimations initiales faites par l'entreprise 24 heures plus tôt. Les pertes potentielles concernent tous les utilisateurs de Coldcard qui ont créé une graine entre mars 2021 et la date actuelle.
Galaxy Research estime que 1 082,65 bitcoins ont été retirés de 1 196 adresses, avec la majorité des fonds transférés entre 01h10 et 01h50 UTC le 30 juillet, dans une fenêtre de 40 minutes. Ce nombre dépasse largement le vol signalé de 594 BTC (38 millions de dollars) provenant d'environ 500 portefeuilles à signature unique. Cela s'est produit en 40 minutes. Chaque adresse concernée détenait plus de 0,15 BTC. Plus de 562 BTC ont été transférés vers une adresse particulière qui n'a encore vu aucune transaction.
Le rapport a mis en lumière le travail des équipes d'ingénierie et de sécurité de Block, qui ont reconnu un motif dans le mouvement de ces fonds. « La piste des transactions on-chain identifiée par d'autres chercheurs, y compris Clay Garrett, pointe correctement vers le voleur. Cependant, elle n'identifie pas la vulnérabilité qui a permis ce vol particulier », a noté l'entreprise, avertissant que « de futures attaques pourraient cibler n'importe quelle adresse Coldcard générée à l'aide du firmware vulnérable ».
Comment le RNG de Coldcard a-t-il échoué ?
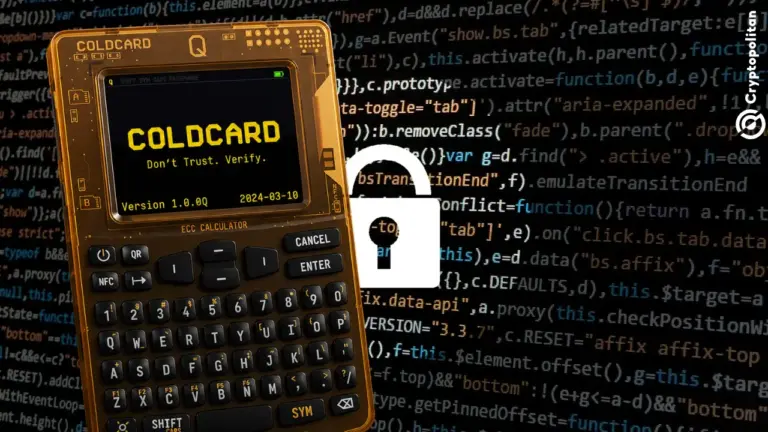
Coldcard est un portefeuille matériel qui utilise un ordinateur déconnecté du réseau (air-gapped) pour stocker le bitcoin de l'utilisateur. L'appareil emploie une méthode de signature cryptographique qui devrait théoriquement résister à toute tentative d'interception par des tiers. Il nécessite une phrase mnémonique de 24 mots pour la génération de la graine, choisie parmi un grand ensemble de mots potentiels. En réalité, la véritable entropie d'un portefeuille Coldcard était inférieure à ce qui était attendu.
Les équipes d'ingénierie et de sécurité Bitcoin de Block ont publié un rapport détaillant le problème. Au sein du firmware Coldcard, il y avait deux instances d'une fonction générant des nombres aléatoires avec la même signature cryptographique, y compris l'implémentation matérielle écrite par Coinkite et une version logicielle reprise de MicroPython.
Une vérification au moment de la compilation qui confirmait la présence du paramètre d'environnement n'a pas été activée, entraînant l'utilisation de certains appareils du générateur de nombres aléatoires compromis. Cette vulnérabilité a été corrigée dans la dernière version 4.21, les versions concernées remontant à la version initiale 4.0.0 de mars 2021. La randomisation compromise était basée sur le numéro de série du processeur et l'horloge, qui ne sont pas considérés comme sécurisés.
Qui est affecté par la vulnérabilité ?
Le premier avis sur le problème de sécurité est venu de Coinkite, qui a publié une page d'assistance pour les utilisateurs qui utilisaient le matériel Mk3 avec le firmware 4.0.1 ou plus récent. L'entreprise a mis à jour l'avis pour inclure également certains appareils Mk4, Mk5 et Coldcard Q, et a publié des mises à jour de firmware d'urgence pour tout le matériel concerné.
Selon les rapports, Coinkite a mis à jour son avis officiel pour reconnaître que tous les appareils existants sont potentiellement vulnérables à cette attaque, les mises à niveau de firmware n'offrant qu'une sécurité partielle. En théorie, tous les portefeuilles avec des phrases mnémoniques générées avant la sortie de la version 4.21 sont à risque, selon l'avis de Coinkite.
La vulnérabilité affecte plus que la seule génération de graine. Le chiffrement des portefeuilles papier de Coldcard, les outils de partage de clés, la génération de masques et la fonctionnalité Key Teleport utilisent tous la même fonction de randomisation.
Coinkite accuse l'IA du cambriolage
Le PDG de Coinkite, Rodolfo Novak (NVK), a publié des excuses pour le problème de sécurité, reconnaissant que l'entreprise était responsable de l'erreur dans le processus de génération mnémonique. « Nous avons pris l'entière responsabilité du bug de firmware qui a conduit à cette situation », a-t-il déclaré, notant que l'examen initial de la vulnérabilité n'avait pas détecté le problème. Novak a spéculé que l'attaquant aurait pu utiliser l'IA pour identifier la vulnérabilité, affirmant que « c'est un rappel saisissant du nouveau paradigme dans lequel nous entrons avec l'IA ».
Il convient de noter que Coinkite semble se contredire, car l'article de Decrypt note que l'entreprise utilisait autrefois un système d'IA pour scanner son propre code à la recherche de problèmes de sécurité potentiels. Cet outil aurait été utilisé quelques mois plus tôt, Coinkite affirmant qu'« il n'a pas trouvé cette vulnérabilité ni rien d'autre d'important ». Les attaquants et les défenseurs ont tous accès aux mêmes outils, mais dans ce cas, il semble qu'ils aient échoué à faire leur travail.
Que dois-je faire si je suis propriétaire d'un portefeuille Coldcard ?
Coinkite recommande aux utilisateurs de mettre à jour le firmware de leurs appareils et de créer de nouvelles phrases mnémoniques, conseillant aux utilisateurs de faire des transactions de test vers la nouvelle adresse de portefeuille avant de transférer des fonds importants. Les utilisateurs doivent conserver leur ancienne graine comme sauvegarde, car ce document sera requis pour retrouver l'accès aux fonds après la transaction.
Le prix du bitcoin (BTC) a à peine changé à la suite de cette révélation. Le prix du BTC oscille autour de 63 000 $ vendredi.
Ne vous contentez pas de lire les actualités crypto. Comprenez-les. Abonnez-vous à notre newsletter. C'est gratuit.
FAQ
Combien de bitcoins ont été volés lors de l'exploitation de Coldcard ?
Galaxy Research a estimé que 1 082,65 BTC, d’une valeur d’environ 70 millions de dollars, ont été soutirés de 1 196 adresses le 30 juillet, en hausse par rapport à l’estimation initiale de CoinDesk qui faisait état d’environ 594 BTC (38 millions de dollars) provenant d’environ 500 portefeuilles.
Quelle est la cause de la vulnérabilité de Coldcard ?
Une erreur de compilation introduite dans la version 4.0.0 en mars 2021 a conduit les appareils à ignorer leur générateur de hasard matériel pour basculer sur une génération de clés logicielle prévisible, initialisée par des données non secrètes du composant telles que le numéro de série et les registres d’horloge.
Quels modèles Coldcard sont concernés ?
Coinkite a d’abord signalé les appareils Mk3 équipés du firmware 4.0.1 ou supérieur, puis a étendu l’avertissement à certaines versions des Mk4, Mk5 et Coldcard Q. Selon les rapports, l’entreprise considère désormais que tous les modèles actuels sont affectés à des degrés divers.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Ashish Kumar
Ashish Kumar est un journaliste spécialisé dans la crypto et la finance, avec huit ans d'expérience en rédaction. Il couvre l'actualité des marchés cryptographiques, de la réglementation, de la DeFi et des écosystèmes d'échanges. Il a travaillé pour Coingape, Todayq et Newsroompost. Ashish détient un PGDP en journalisme anglais de l'IIMC. Il a également interviewé des personnalités du secteur telles qu'Arthur Hayes, Yat Siu, Austin Federa, et bien d'autres.









