



Billeteras Coldcard vaciadas en cuatro oleadas de ataques hasta ahora

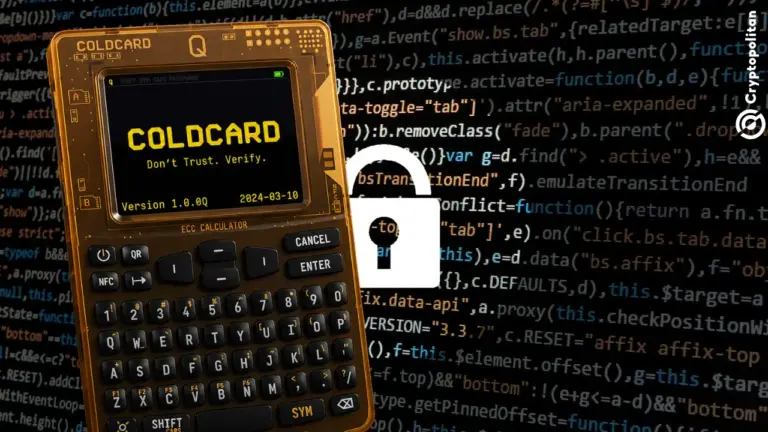
- Los usuarios de Coldcard han visto continuos ataques contra sus billeteras BTC de baja entropía.
- Otras 486 billeteras fueron objetivo en la cuarta oleada de barrido de direcciones vulnerables.
- El ataque a Coldcard compromete la narrativa de almacenamiento en frío y autogestión de los maximalistas de BTC.
La vulnerabilidad de Coldcard ha soportado cuatro oleadas de exploits hasta ahora, vaciando billeteras inactivas. Los holders a largo plazo que no movieron sus monedas siguen siendo vulnerables.
El explotador de Coldcard ha estado activo nuevamente, moviendo fondos a una lista creciente de billeteras de destino. Como Cryptopolitan informó, el ataque inicial contra 500 billeteras no fue el único exploit, y las pérdidas rápidamente superaron los $70 millones.
A partir del 3 de agosto, los holders de varias versiones de las billeteras de Coinkite aún están en riesgo, y la única solución es mover sus monedas lo antes posible a nuevas billeteras derivadas de forma segura.
Billeteras Coldcard apelaron a los maximalistas de Bitcoin y fueron ampliamente recomendadas. Recientemente, hackers de sombrero blanco han demostrado que incluso unos pocos minutos de cómputo de IA pueden descubrir direcciones vulnerables.
Antes de la cuarta oleada, las pérdidas estimadas afectaron a 1,196 direcciones por un total de 1,086.65 BTC, según Galaxy Research datos.
La cuarta oleada de ataques de Coldcard se vuelve más agresiva
Los investigadores on-chain que analizan las direcciones de Coldcard y las transacciones de BTC han identificado el patrón de una cuarta oleada de exploits.
A partir del 3 de agosto, el atacante siguió añadiendo nuevas billeteras de destino. Después de que se completó la oleada, las direcciones permanecieron inactivas durante unas pocas horas.
Según Alex Thorn de Firmwide Research, la cuarta oleada probablemente contiene intentos de ataque a billeteras multisig, a diferencia de las primeras tres oleadas de transferencias. Se estima que 857 direcciones fueron atacadas, perdiendo 486.11 BTC. El atacante lanzó múltiples billeteras de destino, utilizando nuevas direcciones para barrer las billeteras de los usuarios de Coldcard, y luego consolidar las ganancias en billeteras más grandes.
Se están reportando pérdidas por varios influencers. El problema con Coldcard es que a menudo se ha utilizado para almacenamiento en frío, y no es fácilmente accesible para mover las monedas y actualizar. Algunas claves privadas de Coldcard también se almacenaron en placas de metal, pero esto no impidió que el atacante barrera esas billeteras.
El atacante aparentemente utiliza un cómputo que consume tiempo, lo que expone más lotes de billeteras vulnerables. Esto puede retrasar el barrido de nuevas direcciones, pero la vulnerabilidad aún existe, y la cuarta oleada podría no ser la última.
Coldcard socava la anonimidad y la autogestión de BTC
Durante años, la narrativa de BTC fue que la autogestión era la solución ideal. Los hackeos de exchanges, fondos congelados y la falta de anonimidad fueron los principales argumentos para sacar las monedas de los exchanges.
BTC se ha perdido en billeteras comprometidas antes, pero una vulnerabilidad masiva para un dispositivo es sin precedentes.
Un análisis adicional de la base de código de Coldcard mostró que la plataforma editó deliberadamente 2,500 líneas de código con comentarios mínimos, introduciendo entropía débil en la creación de billeteras, señaló el maximalista de Bitcoin @hodlonaut.
Según se informa, la función de entropía más compleja se desactivó para que el código se ejecutara sin problemas, exponiendo potencialmente a miles de billeteras a ser descubiertas fácilmente.
El incidente de Coldcard también ha aumentado la vigilancia sobre semillas potencialmente débiles, que ahora pueden descubrirse con la ayuda de cómputo alquilado. El trader Jameson Lopp recordó otras billeteras ampliamente utilizadas que reportaron errores de entropía defectuosos y los parchearon antes de los posibles exploits. Sin embargo, las direcciones derivadas débilmente para almacenamiento en frío siguen siendo un riesgo para los nuevos ataques impulsados por IA.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Hristina Vasileva
Hristina Vasileva se especializa en noticias sobre DeFi, negocios y economía. Se graduó de la Universidad de Sofía con una maestría en Filosofía, después de completar una licenciatura de 4 años en Administración de Empresas, Periodismo y Comunicación Masiva. Ha trabajado para uno de los principales periódicos del país, cubriendo materias primas y resultados corporativos. Actualmente, Hristina es autora de noticias colaboradora en Cryptopolitan.









