




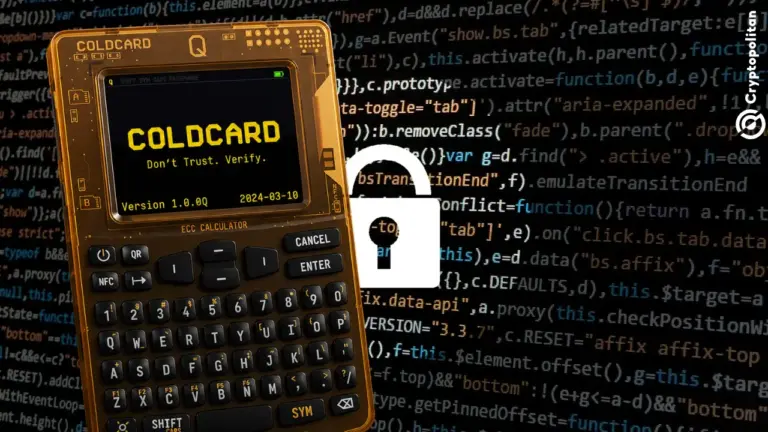
- Más de 1.082 BTC (~70 millones de dólares) fueron robados de 1.196 billeteras Coldcard en un ataque de 40 minutos, afectando a las semillas generadas desde marzo de 2021.
- La vulnerabilidad fue causada por una aleatoriedad débil en el firmware 4.0.0–4.2.0 de Coldcard, lo que hacía que las semillas de las billeteras fueran potencialmente predecibles.
- Coinkite insta a los usuarios a actualizar el firmware y trasladar los fondos a una billetera recién generada después de probar la nueva dirección.
Un atacante ha drenado más de 1,000 bitcoins (aproximadamente valorados en unos $70 millones) de casi 1,200 carteras que utilizaron hardware Coldcard para generar una semilla de clave, reveló Galaxy Research el viernes. La cifra es sustancialmente mayor que las estimaciones iniciales hechas por la empresa 24 horas antes. Las pérdidas potenciales involucran a todos los usuarios de Coldcard que crearon una semilla entre marzo de 2021 y la fecha actual.
Galaxy Research estima que se retiraron 1,082.65 bitcoins de 1,196 direcciones, con la mayoría de los fondos movidos entre las 01:10 y las 01:50 UTC el 30 de julio, en una ventana de 40 minutos. Este número supera con creces el robo reportado de 594 BTC ($38 millones) de aproximadamente 500 carteras de firma única. Ocurrió dentro de 40 minutos. Cada una de las direcciones afectadas poseía más de 0.15 BTC. Más de 562 BTC se transfirieron a una dirección particular que aún no ha visto ninguna transacción.
El informe destacó el trabajo de los equipos de ingeniería y seguridad de Block, que reconocieron un patrón en el movimiento de estos fondos. "La pista de transacciones en cadena identificada por otros investigadores, incluido Clay Garrett, apunta correctamente al ladrón. Sin embargo, no identifica la vulnerabilidad que permitió este robo en particular", señaló la empresa, advirtiendo que "los ataques futuros podrían dirigirse a cualquier dirección Coldcard generada utilizando el firmware vulnerable".
¿Qué salió mal con el RNG de Coldcard?
Coldcard es una billetera de hardware que utiliza una computadora aislada (air-gapped) para almacenar el bitcoin del usuario. El dispositivo emplea un método de firma criptográfica que teóricamente debería resistir cualquier intento de interceptación por terceros. Requiere una frase mnemotécnica de 24 palabras para la generación de la semilla, elegida de un gran conjunto de palabras potenciales. En la realidad, la verdadera entropía de una billetera Coldcard era menor de lo esperado.
Los equipos de Ingeniería y Seguridad de Bitcoin de Block publicaron un informe que detallaba el problema. Dentro del firmware de Coldcard, había dos instancias de una función que generaba números aleatorios con la misma firma criptográfica, incluida la implementación de hardware escrita por Coinkite y una versión de software heredada de MicroPython.
Una verificación en tiempo de compilación que confirmaba la presencia de la configuración del entorno no se activó, lo que resultó en que algunos dispositivos utilizaran el generador de números aleatorios de software comprometido. Esta vulnerabilidad se parcheó en la versión más reciente 4.21, con las versiones afectadas que se remontan a la versión inicial 4.0.0 de marzo de 2021. La aleatoriedad comprometida se basaba en el número de serie del procesador y el reloj, que no se consideran seguros.
¿Quién se ve afectado por la vulnerabilidad?
El primer aviso sobre el problema de seguridad provino de Coinkite, que publicó una página de soporte para usuarios que utilizaron hardware Mk3 con firmware 4.0.1 o posterior. La empresa actualizó la advertencia para incluir también ciertos dispositivos Mk4, Mk5 y Coldcard Q, y lanzó actualizaciones de firmware de emergencia para todo el hardware afectado.
Según los informes, Coinkite actualizó su aviso oficial para reconocer que todos los dispositivos existentes son potencialmente vulnerables a este ataque, con las actualizaciones de firmware que proporcionan solo seguridad parcial. En teoría, todas las carteras con frases mnemotécnicas generadas antes del lanzamiento de la versión 4.21 están en riesgo, según el aviso de Coinkite.
La vulnerabilidad afecta más que solo la generación de semillas. El cifrado de billetera de papel de Coldcard, las herramientas de división de claves, la generación de máscaras y la función Key Teleport utilizan todas la misma función de aleatoriedad.
Coinkite culpa a la IA por el robo
El CEO de Coinkite, Rodolfo Novak (NVK), publicó una disculpa por el problema de seguridad, reconociendo que la empresa era responsable del error en el proceso de generación de la frase mnemotécnica. "Asumimos toda la responsabilidad por el error de firmware que llevó a esta situación", afirmó, señalando que la revisión inicial de la vulnerabilidad no logró detectar el problema. Novak especuló que el atacante podría haber utilizado IA para identificar la vulnerabilidad, afirmando que "este es un recordatorio sobrio del nuevo paradigma en el que estamos entrando con la IA".
Vale la pena señalar que Coinkite parece estar argumentando en contra de sí misma, ya que el artículo de Decrypt señala que la empresa una vez utilizó un sistema de IA para escanear su propio código en busca de posibles problemas de seguridad. Se informó que esta herramienta se utilizó unos meses antes, con Coinkite afirmando que "no encontró esta vulnerabilidad ni nada más de importancia". Atacantes y defensores tienen acceso a las mismas herramientas, pero en este caso, parece que fallaron en hacer su trabajo.
¿Qué debo hacer si soy propietario de una billetera Coldcard?
Coinkite recomienda que los usuarios actualicen el firmware de sus dispositivos y creen nuevas frases mnemotécnicas, aconsejando a los usuarios realizar transacciones de prueba a la nueva dirección de billetera antes de transferir fondos significativos. Los usuarios deben conservar su semilla antigua como copia de seguridad, ya que este documento será necesario para recuperar el acceso a los fondos después de la transacción.
El precio del bitcoin (BTC) apenas ha cambiado a raíz de esta revelación. El precio del BTC se mantiene cerca de $63,000 el viernes.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Preguntas frecuentes
¿Cuánto bitcoin se robó en la explotación de Coldcard?
Galaxy Research estimó que se drenaron 1.082,65 BTC, valorados en unos 70 millones de dólares, de 1.196 direcciones el 30 de julio, superando una cifra anterior de CoinDesk de aproximadamente 594 BTC, o 38 millones de dólares, procedentes de unas 500 billeteras.
¿Qué causó la vulnerabilidad de Coldcard?
Un error en la compilación del firmware introducido en la versión 4.0.0 en marzo de 2021 hizo que los dispositivos omitieran su generador de aleatoriedad por hardware y recurrieran a la generación de claves por software predecible, utilizando como semilla datos no secretos del chip, como el número de serie y los registros del reloj.
¿Qué modelos de Coldcard están afectados?
Coinkite identificó inicialmente los dispositivos Mk3 con firmware 4.0.1 o posterior, luego amplió la advertencia a ciertas compilaciones de Mk4, Mk5 y Coldcard Q. Los informes indican que ahora la empresa considera que todos los modelos actuales están afectados en mayor o menor medida.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Ashish Kumar
Ashish Kumar es periodista especializado en criptomonedas y finanzas con ocho años de experiencia en redacciones. Cubre lo que ocurre en los mercados de criptomonedas, la regulación, DeFi y los ecosistemas de exchanges. Ha trabajado en Coingape, Todayq y Newsroompost. Ashish posee un PGDP en Periodismo Inglés del IIMC. También ha entrevistado a figuras del sector como Arthur Hayes, Yat Siu, Austin Federa y más.









