





Verlust steigt auf 133 Mio. $ – ZachXBT wirft europäischer Institution Vertuschung von Krypto-Diebstahl vor

- ZachXBT hat seine Schätzung eines verdächtigen Krypto-Diebstahls bei einer nicht genannten westeuropäischen Institution am 3. November auf mehr als 133 Millionen US-Dollar angehoben.
- Er sagte, das Opfer verschleiere den Sicherheitsvorfall, anstatt ihn zu melden.
- On-Chain-Tracker von Bitquery verfolgten 108,8 Millionen US-Dollar, die von Kraken, Crypto.com und OKX abflossen; der Großteil wurde in Ether und Monero getauscht, bevor die Emittenten sie einfrieren konnten.
Blockchain-Ermittler ZachXBT stellte am Dienstag fest, dass der noch nicht öffentlich gemachte Krypto-Verlust bei einer nicht genannten westeuropäischen Institution auf über 133 Millionen US-Dollar gestiegen ist, im Vergleich zu den 106 Millionen US-Dollar, die er einen Tag zuvor nannte.
ZachXBT, der bereits früher Offenlegungen erzwungen hat, nachdem er öffentlich über Krypto-Sicherheitsvorfälle berichtet hatte, wirft der betroffenen EU-Stelle nun vor, den Vorfall zu verschweigen, anstatt ihn den EU-Behörden zu melden.
Verbirgt eine EU-Bank einen Krypto-Hack?
ZachXBT schrieb auf seinem Telegram-Kanal früh am Dienstag, dass „meine Arbeitshypothese lautet, dass ein großes Finanzinstitut in Westeuropa angegriffen wurde und dies derzeit vertuscht wird.“
Der Blockchain-Ermittler stellte fest, dass die Schadensschätzung nach weiteren Auszahlungen in Höhe von 27 Millionen US-Dollar, die über zentralisierte Börsen abgewickelt wurden, nun bei 133 Millionen US-Dollar liegt. ZachXBT merkte auch an, dass die Auszahlungen selbst nach seiner ersten Offenlegung am Montag weitergingen.
Trotz mehrerer Warnsignale zum Vorfall ist das Opfer namentlich nicht bekannt geworden. Die Behauptung einer Vertuschung wurde ebenfalls nicht unabhängig überprüft.
ZachXBT vermutete keine Beteiligung der nordkoreanischen Lazarus-Gruppe und wies darauf hin, dass das Geldwäschemuster nicht den Routen ähnelte, die von der berüchtigten Einheit genutzt werden, die für viele der schwersten Sicherheitsverletzungen in der Krypto-Branche verantwortlich ist.
Bemerkenswerterweise wies ZachXBT darauf hin, dass mehr als 30 Millionen US-Dollar der als gestolen verdächtigen Mittel im Einfrierungsnetz der EU gelandet wären, wenn der Vorfall gemeldet worden wäre.
Drei Börsen innerhalb eines Tages geleert
Analysefirma Bitquery verfolgte $108.8 Millionen die mit dem Vorfall on-chain verknüpft sind, unter Verweis auf Transfers, die am Sonntag, dem 1. November, von Kraken-, Crypto.com- und OKX-Konten aus gestartet wurden und sich über etwa 21 Stunden erstreckten.
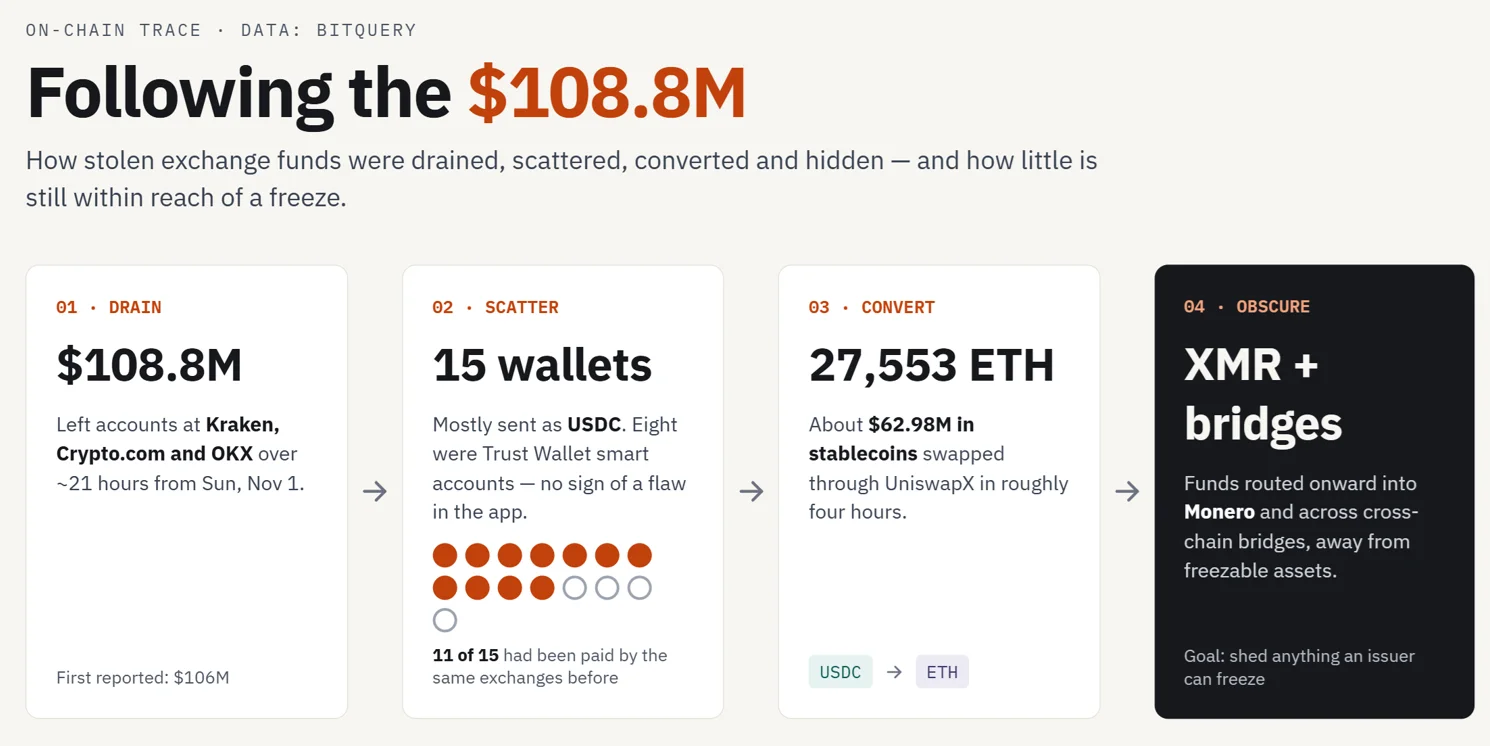
Bitquery stellte fest, dass der Großteil des Geldes als USDC auf 15 Wallets transferiert wurde, von denen dieselben Börsen bereits vor dem Diebstahl Zahlungen getätigt hatten.
Dieser Umstand führte Bitquery zu dem Schluss, dass der Angreifer die Schlüssel und Zugangsdaten der Opfer sowie der Börsen besaß. Die vorherrschende Theorie lautet, dass der Angreifer die Geräte des Eigentümers oder zumindest eine Person im Team des Opfers kompromittiert hat.
Acht der kompromittierten Wallets waren Trust-Wallet-Smart-Accounts. Bitquery betonte jedoch, dass der Vorfall nicht auf einen Fehler in der Trust-Wallet-App hindeutet.
Nach dem Diebstahl wurden die Mittel schnell von frierbaren in unfrierbare Vermögenswerte umgewandelt. Über UniswapX tauschten sie in etwa vier Stunden rund 62,98 Millionen US-Dollar an Stablecoins gegen 27.553 ETH.
Von dort aus wurden die Mittel in Monero (XMR) geleitet und über Bridges verteilt.
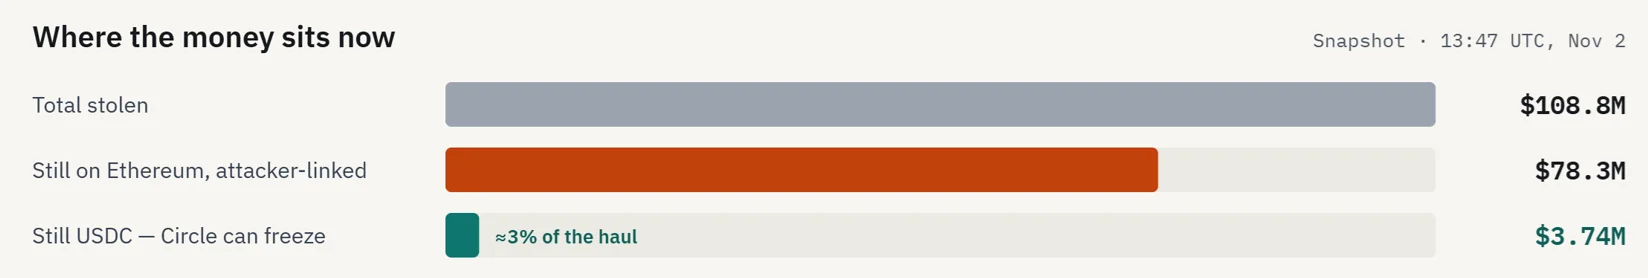
Etwa 78,3 Millionen US-Dollar befanden sich zum Zeitpunkt von 13:47 Uhr UTC am 2. November noch in an den Angreifer gekoppelten Wallets auf Ethereum, so Bitquery. Das Unternehmen gab an, dass das Wallet des Angreifers weiterhin 3,74 Millionen US-Dollar in USDC hält. Dies sind Mittel, die Circle noch einfrieren kann.
Warum ein Bankopfer anders dastehen würde
ZachXBTs Theorie deutet auf eine Kategorie von Unternehmen hin, die erst kürzlich in den Markt eingestiegen ist. Europäische Banken haben 2026 damit verbracht, sich gemäß den Vorschriften der EU über Märkte für Krypto-Assets (MiCA) im Kryptobereich zu positionieren, und Kreditgeber machen bis September rund 23 % der Anbieter von Krypto-Asset-Dienstleistungen auf dem MiCA-Register der EU aus.
Die Deutsche Bank, Deutschlands größtes Kreditinstitut, strebte die MiCA-Zulassung für die Verwahrung digitaler Vermögenswerte an.
Die Berichterstattung von Cryptopolitan früherer Bericht in Bezug auf den festgestellten Abfluss von $106 Millionen wurde das gleiche Muster bei den Hacks bei Binance und Bitget: Angreifer konvertieren Stablecoins in Ether und Privacy Coins, bevor Circle oder Tether handeln können.
Die Frage der Offenlegung
Der Vorwurf der Vertuschung ist vor allem dann relevant, wenn das Opfer ein Finanzunternehmen ist. Gemäß dem am 17. Januar 2025 in Kraft getretenen Digital Operational Resilience Act (DORA) der EU müssen Finanzunternehmen, einschließlich Anbieter von Krypto-Asset-Dienstleistungen, große IT-bezogene Vorfälle durch einen ersten Alarm, eine Folgemeldung und einen Abschlussbericht den Aufsichtsbehörden melden. laut der französischen Marktaufsicht, der AMF.
ZachXBTs Argument ist, dass die Verzögerung direkte Kosten verursacht hat. Ohne Offenlegung seien nach seiner Ansicht rund 30 Millionen US-Dollar außerhalb der Reichweite der Behörden abgeflossen, die diese hätten einfrieren können.
Ob ein von der DORA erfasstes Unternehmen beteiligt ist, ist nicht bestätigt, und kein Regulierer hat ein Opfer benannt.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Häufig gestellte Fragen
Wer ist das mutmaßliche Opfer des Diebstahls in Höhe von $133 Millionen?
ZachXBT hat das Opfer nicht benannt. Seine bisher unverifizierte Arbeitshypothese lautet, dass ein großes Finanzinstitut in Westeuropa ausgenutzt wurde und den Verlust vertuscht.
Wie hat der Angreifer die gestohlenen Mittel bewegt?
Bitquery hat nachverfolgt, wie 108,8 Millionen US-Dollar als USDC Kraken, Crypto.com und OKX verließen; der Großteil davon wurde innerhalb von etwa vier Stunden über UniswapX in 27.553 Ether getauscht und anschließend in Monero sowie über Cross-Chain-Bridges weitergeleitet.
Wie viel von dem Geld kann noch eingefroren werden?
Wenig. Stand 13:47 Uhr UTC am 2. November befanden sich nur noch 3,74 Millionen US-Dollar in USDC, die Circle einfrieren konnte, während rund 78,3 Millionen US-Dollar auf Ethereum in Wallets lagen, die mit dem Angreifer verbunden sind.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









