






- ZachXBTは、11月3日、名前の不明な西欧の金融機関での疑わしい暗号資産盗難の見込み額を1億3,300万ドル以上に引き上げた。
- 彼は被害者がEU当局への報告ではなく、この侵害を隠蔽していると述べた。
- Bitqueryのオンチェーン追跡ツールは、Kraken、Crypto.com、OKXから1億800万ドルが流出したことを特定したが、その大部分は凍結される前にイーサリアムとモネロに交換されていた。
ブロックチェーン調査家のZachXBT氏は火曜日の時点で、名前の不明な西欧の金融機関での未公開の暗号資産損失が、前日に指摘した1億600万ドルから1億3,300万ドルを超えたと指摘した。
ZachXBTは、 以前にも暗号資産侵害について公にした後、開示を強制してきた が、現在では影響を受けたEUの企業がEU当局への報告ではなく、侵害を隠蔽していると主張している。
EUの銀行が暗号資産ハッキングを隠しているのか?
ZachXBT と自身のTelegramチャンネルで 火曜日の早朝に書き込んだ。「私の仮説では、西欧の大規模な金融機関が攻撃を受け、現在それが隠蔽されている。」
ブロックチェーン調査家は、中央取引所を通じてさらに2,700万ドルの引き出しが行われたことで、損失見積もりは現在1億3,300万ドルに上っていると指摘した。ザックXBT氏もまた、彼の月曜日の初回公開後も引き出しが続いていることに言及している。
事件に対する複数の警告にもかかわらず、被害者は無名で通されている。この隠蔽工作の主張もまた、独立して検証されたわけではない。
ザックXBT氏は、北朝鮮のラザラスグループの関与を疑っておらず、資金洗浄のパターンが暗号通貨業界で最も大規模な侵害事件に関与した悪名高い組織が使った経路と似ていないと指摘した。
特筆すべきは、ザックXBT氏が、窃盗と疑われている資金のうち3,000万ドル以上が、もし事件が報告されていればEUの凍結対象になっていたであろうと指摘したことである。
一日で三つの取引所から資金が抜き取られる
分析企業 Bitqueryは108.8百万ドルを追跡 11月1日(日)にKraken、Crypto.com、OKXのアカウントから始まり、約21時間かけて行われた送金を根拠として、オンチェーン上で本件に関連するものを特定した。
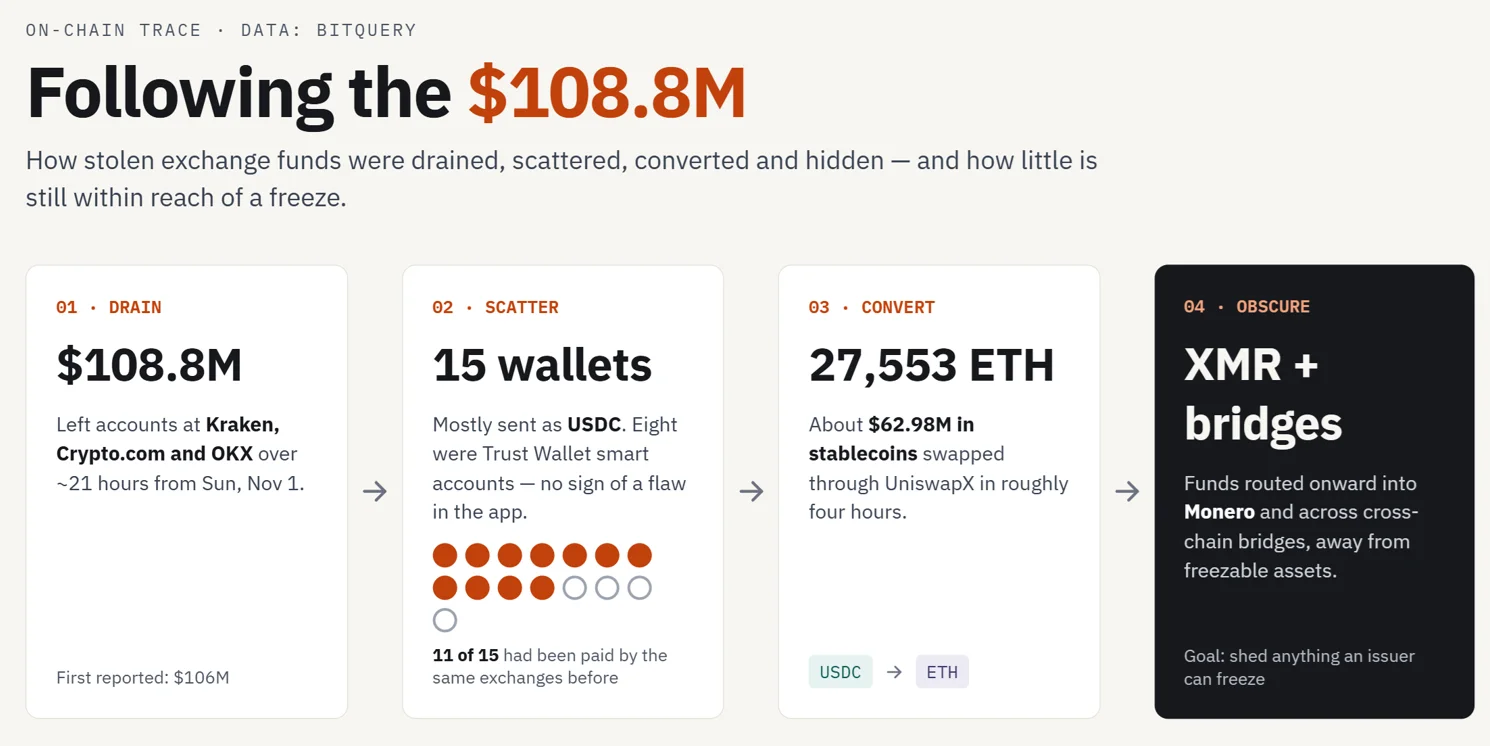
Bitqueryによると、盗まれた資金の大部分はUSDCとして15つのウォレットに移動され、そのうち11ウォレットは以前にも同様の取引所から支払いを受けていた。
この詳細からBitqueryは、攻撃者が被害者の秘密鍵と取引所のログイン情報を掌握していたと結論づけた。現在の推測では、攻撃者は所有者のデバイス、あるいは少なくとも被害者チームの誰かをハッキングしたと考えられている。
侵害されたウォレットのうち8つはTrust Walletスマートアカウントだった。Bitqueryは、今回の事案がTrust Walletアプリ自体の欠陥を示すものではないと強調している。
盗難後、資金はすぐに凍結可能な資産から凍結不可能な資産へ移された。約4時間かけて、UniswapXを通じて約6,298万ドル相当のステーブルコインを27,553 ETHに交換した。
その後、資金はMonero(XMR)およびブリッジ経由でルーティングされた。
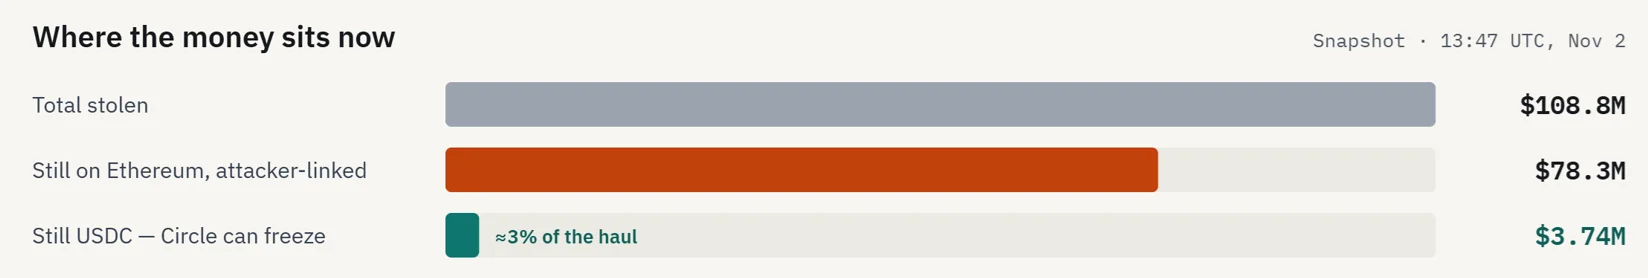
Bitqueryによれば、11月2日13時47分(UTC)時点で、攻撃者にリンクされたウォレットにはまだ約7,830万ドルがイーサリアム上に残っていた。また、同社は攻撃者のウォレットに現在も374万ドルのUSDCが残っていると述べた。これはCircleが依然として凍結可能な資金だ。
銀行の被害者が異なる結果に至った理由
ZachXBTの理論は、市場に参入して間もない企業のカテゴリーを指し示している。欧州の銀行は2026年を通じてブロックチェーンの「暗号資産市場に関する規則(MiCA)」の下で暗号資産分野への進出を進め、9月時点でEUのMiCA登録簿における暗号資産サービス提供者の約23%が貸付業者となっている。
ドイツ最大の金融機関であるドイチェ・バンクは、デジタル資産の保管業務についてMiCA承認を取得することを目指していた。
Cryptopolitanの 以前のレポート 106百万ドルの流出について指摘された同じパターンが BinanceおよびBitgetのハッキング事件において確認され、攻撃者はCircleやTetherが対応する前にステーブルコインをイーサリアムやプライバシーコインに変換していた。
開示に関する疑問
被害者が金融機関である場合、隠蔽に対する非難は最も重要となる。2025年1月17日に発効したEUの「デジタル運用レジリエンス法(DORA)」では、暗号資産サービス提供者を含む金融企業が、最初の警報、フォローアップ更新、最終報告書を通じて監督当局に主要なICT関連インシデントを通報することが義務付けられている。 フランスの市場規制当局によるとAMF(フランス金融市場自律規制機構)が
ZachXBTの主張は、遅延が直接的なコストを生んだという点にある。彼は、開示が行われていれば、当局が凍結できたはずの約3,000万ドルが手元から流出してしまったと論じている。
DORAの適用対象となるエンティティが関与しているかどうかは未確認であり、どの規制当局も被害者を名指ししていません。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。
よくある質問
$133万の盗難事件の疑いのある被害者は誰ですか?
ZachXBTは被害者を特定していません。彼の検証済みの仮説では、西欧の大手金融機関が攻撃を受け、損失を隠蔽しているとされています。
攻撃者は盗んだ資金をどのように移動させたのでしょうか?
Bitqueryによると、1億880万ドルがKraken、Crypto.com、OKXからUSDCとして流出し、その大部分が約4時間でUniswapXを通じて27,553ETHに交換され、その後Moneroやクロスチェーンブリッジへとルーティングされました。
まだ凍結可能な資金はどのくらい残っていますか?
ほとんどありません。11月2日13時47分(UTC)現在、Circleが凍結できる範囲内にUSDCで374万ドルが残っているのみで、約7,830万ドルは攻撃者と関連するウォレットにイーサリアム上で保管されていました。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

ハンナ・コリーモア
Hannahは、暗号通貨分野でほぼ10年にわたるブログ執筆およびイベントレポートの経験を持つライター兼編集者です。Cryptopolitanでは、ニュースページに寄稿し、DeFi、RWA(実世界資産)、暗号通貨規制、AI、フロンティアテック業界の最新の動向を報告・分析しています。アーケディア大学でビジネス経営の学位を取得しています。









