






Ein neuer Hack in der Stadt – Krypto-Nutzer vor Phishing-Angriffen gewarnt, die als Zoom-Meeting-Links getarnt sind

- SlowMist deckte einen Phishing-Betrug auf, bei dem gefälschte Zoom-Links verwendet wurden, um Malware zu installieren und Daten von Krypto-Wallets der Opfer zu stehlen.
- Hacker nutzten eine Zoom-nachahmende Website, um bösartige Dateien bereitzustellen und sensible Daten wie private Schlüssel und Anmeldeinformationen für digitale Wallets zu stehlen.
- Mehr als 1 Million US-Dollar an gestohlenen Geldern wurden über große Börsen, darunter Binance und Gate.io, transferiert und in USDT umgewandelt.
SlowMist hat die Aufmerksamkeit auf einen neuen Phishing-Betrug gelenkt, der Krypto-Nutzer zielt. Der Betrug tarnt sich als gefälschte Zoom-Meetings, um Malware zu verteilen, die sensible Daten stiehlt. Es beinhaltet gefälschte Zoom-Links, die Opfer dazu bringen, bösartige Dateien herunterzuladen, die darauf abzielen, Krypto-Vermögenswerte zu extrahieren.
Laut der Blockchain-Sicherheitsplattform SlowMist verwendeten die Angreifer hinter dem Betrug eine ausgeklügelte Phishing-Technik, die eine Domain einbezog, die die legitime Zoom-Domain imitierte. Die Phishing-Website „app[.]us4zoom[.]us“ sieht der echten Zoom-Website-Schnittstelle sehr ähnlich.
⚠️Vorsicht vor Phishing-Angriffen, die als Zoom-Meeting-Links getarnt sind!🎣 Hacker sammeln Benutzerdaten und entschlüsseln sie, um sensible Informationen wie Mnemonik-Sätze und private Schlüssel zu stehlen. Diese Angriffe kombinieren oft Social Engineering und Trojaner-Techniken. Lesen Sie unsere vollständige Analyse⬇️… pic.twitter.com/kDExVZNUbv
— SlowMist (@SlowMist_Team) Dezember 27, 2024
Opfer werden aufgefordert, auf eine „Meeting starten“-Schaltfläche zu klicken, von der sie erwarten, dass sie sie zu einer Zoom-Sitzung führt. Anstatt jedoch die Zoom-Anwendung zu öffnen, initiiert die Schaltfläche den Download einer bösartigen Datei mit dem Titel „ZoomApp_v.3.14.dmg.“
Malware-Ausführung und Datenstehl-Trick aufgedeckt
Sobald die bösartige Datei heruntergeladen wurde, löst sie ein Skript aus, das das Systempasswort des Benutzers anfordert. Das Skript führt eine versteckte ausführbare Datei namens „.ZoomApp“ aus, die darauf ausgelegt ist, sensible Systeminformationen zu erhalten und zu sammeln, einschließlich Browser-Cookies, KeyChain-Daten und Krypto-Geldbörsen-Anmeldeinformationen.
Laut Sicherheitsexperten ist die Malware speziell darauf zugeschnitten, Krypto-Nutzer zu zielen, mit der Absicht, private Schlüssel und andere wichtige Geldbörsendaten zu stehlen. Das heruntergeladene Paket wird, sobald es installiert ist, ein Skript namens „ZoomApp.file“ ausführen.
Bei der Ausführung fordert das Skript Benutzer auf, ihr Systempasswort einzugeben und gibt den Hackern unbemerkt Zugang zu sensiblen Daten.
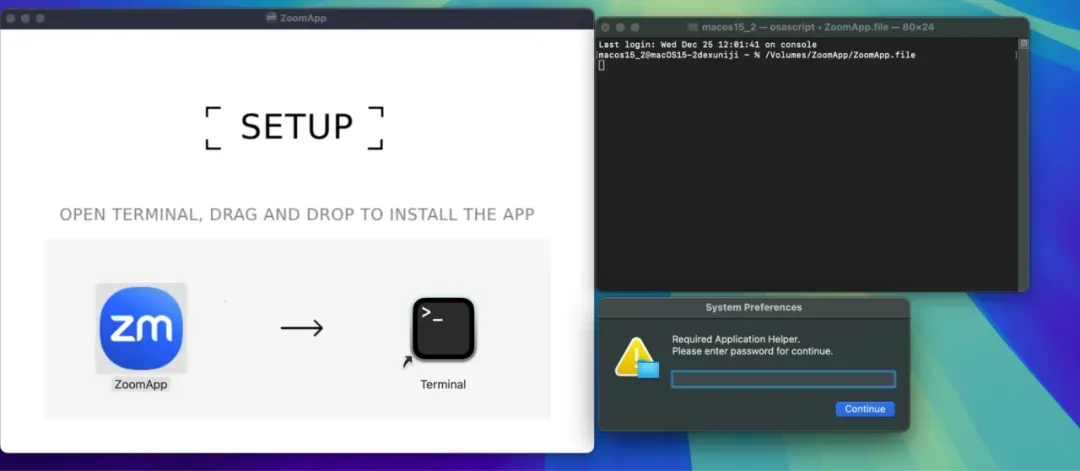
Nachdem die Daten entschlüsselt wurden, enthüllte SlowMist, dass das Skript schließlich einen osascript ausführt, der die gesammelten Informationen an die Backend-Systeme der Angreifer überträgt.
SlowMist hat auch die Erstellung der Phishing-Website auf vor 27 Tagen zurückverfolgt und vermutet die Beteiligung russischer Hacker. Diese Hacker haben die Telegram-API genutzt, um die Aktivitäten auf der Phishing-Website zu überwachen und zu verfolgen, ob jemand auf den Download-Link geklickt hat. Laut der Analyse des Sicherheitsunternehmens begannen die Hacker, Opfer bereits am 14. November zu zielen.
Gestohlene Gelder durch mehrere Börsen bewegt
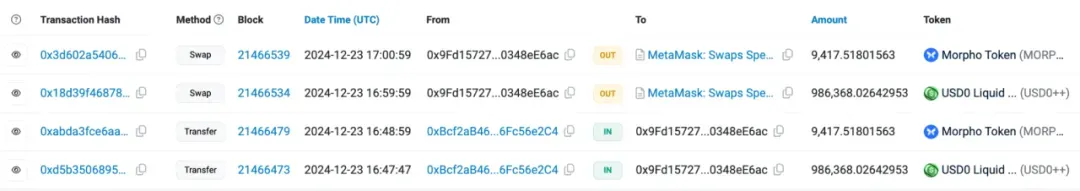
SlowMist nutzte das On-Chain-Tracking-Tool MistTrack, um die Bewegungen der gestohlenen Gelder zu untersuchen. Die Hacker-Adresse, identifiziert als 0x9fd15727f43ebffd0af6fecf6e01a810348ee6ac, hat Berichten zufolge mehr als 1 Million US-Dollar an Kryptowährungen verdient, darunter USD0++, MORPHO und ETH.
In einer detaillierten Analyse enthüllte MistTrack, dass die Hacker-Adresse USD0++ und MORPHO gegen 296 ETH getauscht hatte.
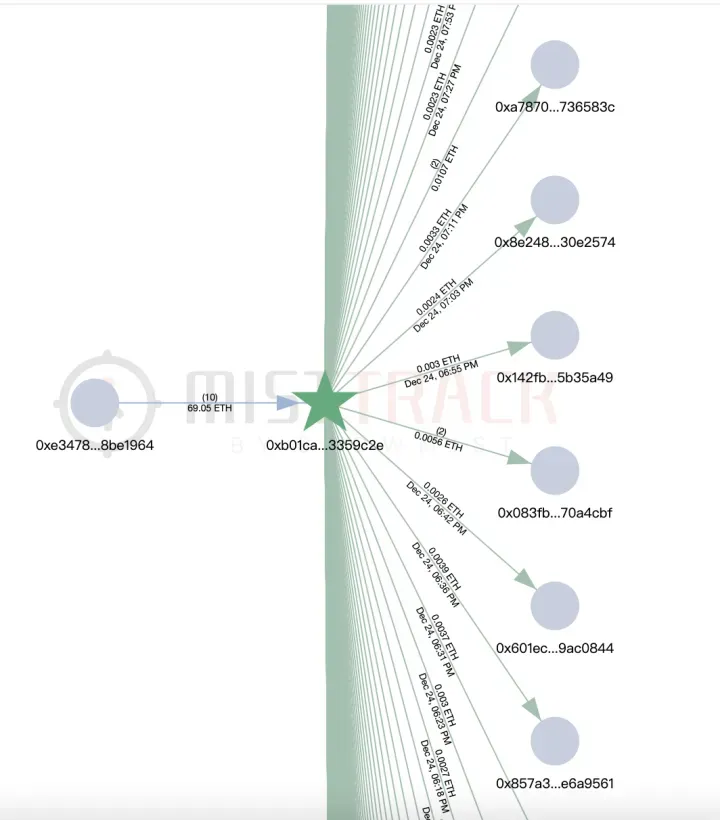
Weitere Untersuchungen zeigten, dass die Hacker-Adresse kleine ETH-Überweisungen von einer anderen Adresse, 0xb01caea8c6c47bbf4f4b4c5080ca642043359c2e, erhielt, die dafür verantwortlich zu sein schien, Transaktionsgebühren für das Schema des Hackers bereitzustellen.
Es wurde festgestellt, dass die Adresse kleine Mengen an ETH an fast 8.800 andere Adressen überträgt, was darauf hindeutet, dass sie Teil einer größeren Plattform sein könnte, die sich der Finanzierung von Transaktionsgebühren für illegale Aktivitäten widmet.
Sobald die gestohlenen Gelder gesammelt wurden, wurden sie durch verschiedene Plattformen geleitet. Binance, Gate.io, Bybit und MEXC gehörten zu den Börsen, die die gestohlene Kryptowährung erhielten. Die Gelder wurden dann in einer anderen Adresse konsolidiert, wobei Transaktionen in mehrere Börsen flossen, darunter FixedFloat und Binance. Dort wurden die gestohlenen Gelder in Tether (USDT) und andere Kryptowährungen umgewandelt.
Die Kriminellen hinter diesem Schema haben es geschafft, der direkten Festnahme zu entgehen, indem sie komplexe Methoden verwendeten, um ihre illegalen Gewinne in weit verbreitete Kryptowährungen zu waschen und umzuwandeln. SlowMist warnte Krypto-Enthusiasten, dass die Phishing-Website und die damit verbundenen Adressen weiterhin ahnungslose Krypto-Nutzer angreifen könnten.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Florence Muchai
Florence berichtet seit sechs Jahren über Kryptowährungen, Gaming, Technologie und KI. Ihr Studium der Computerwissenschaften an der Meru University of Science and Technology sowie ihr Studium im Bereich Katastrophenmanagement und internationale Diplomatie an der MMUST haben sie umfassend mit Sprach-, Beobachtungs- und technischen Fähigkeiten ausgestattet. Florence war bei der VAP Group tätig und arbeitete als Redakteurin für mehrere Krypto-Medienhäuser.









