






Nordkoreanische Hacker setzen auf Web3- und Krypto-Netzwerke basierte Nim-Malware ein


- Nordkoreanische Hacker zielen auf Web3-Startups ab, indem sie gefälschte Zoom-Meeting-Einladungen versenden.
- Die NimDoor-Malware-Familie nutzt fortschrittliche Programmiersprachen für Angriffe auf Mac.
- Angreifer stehlen Browserdaten, Passwörter und Telegram-Nachrichten von Opfern.
Nordkoreanische Hacker haben eine ausgeklügelte Malware-Kampagne gestartet, die Web3- und Kryptowährungsunternehmen mit der NimDoor-Malware angreift.
SentinelLabs identifizierte fortgeschrittene Angriffsmethoden, die Social Engineering mit komplexen Programmierverfahren kombinieren, um in Mac-Systeme einzudringen und sensible Daten zu stehlen.
Nordkoreanische Hacker täuschen Opfer durch gefälschte Zoom-Meeting-Updates.
Nordkoreanische Angreifer beginnen ihre Angriffe, indem sie sich als bekannte Kontakte über Telegram ausgeben und anschließend ihre Opfer auffordern, Meetings über Calendly-Terminbuchungsseiten zu organisieren. Die Opfer werden per E-Mail eingeladen, ein scheinbar legitimes Zoom-Software-Update herunterzuladen, wobei gefälschte Zoom-Meeting-Links eingebettet sind.
Die Angreifer erstellen Domains, die bösartige Dateien enthalten, die als Zoom-Support-Update-Dateien präsentiert werden, mit Domainnamen, die darauf ausgelegt sind, echten Zoom-Meeting-URLs zu ähneln. Die gefälschten Domains enthalten Variationen wie support.us05web-zoom.forum und support.us05web-zoom.cloud, die sehr ähnlich zu tatsächlichen Zoom-Webdomains sind, die den Nutzern bekannt sind.
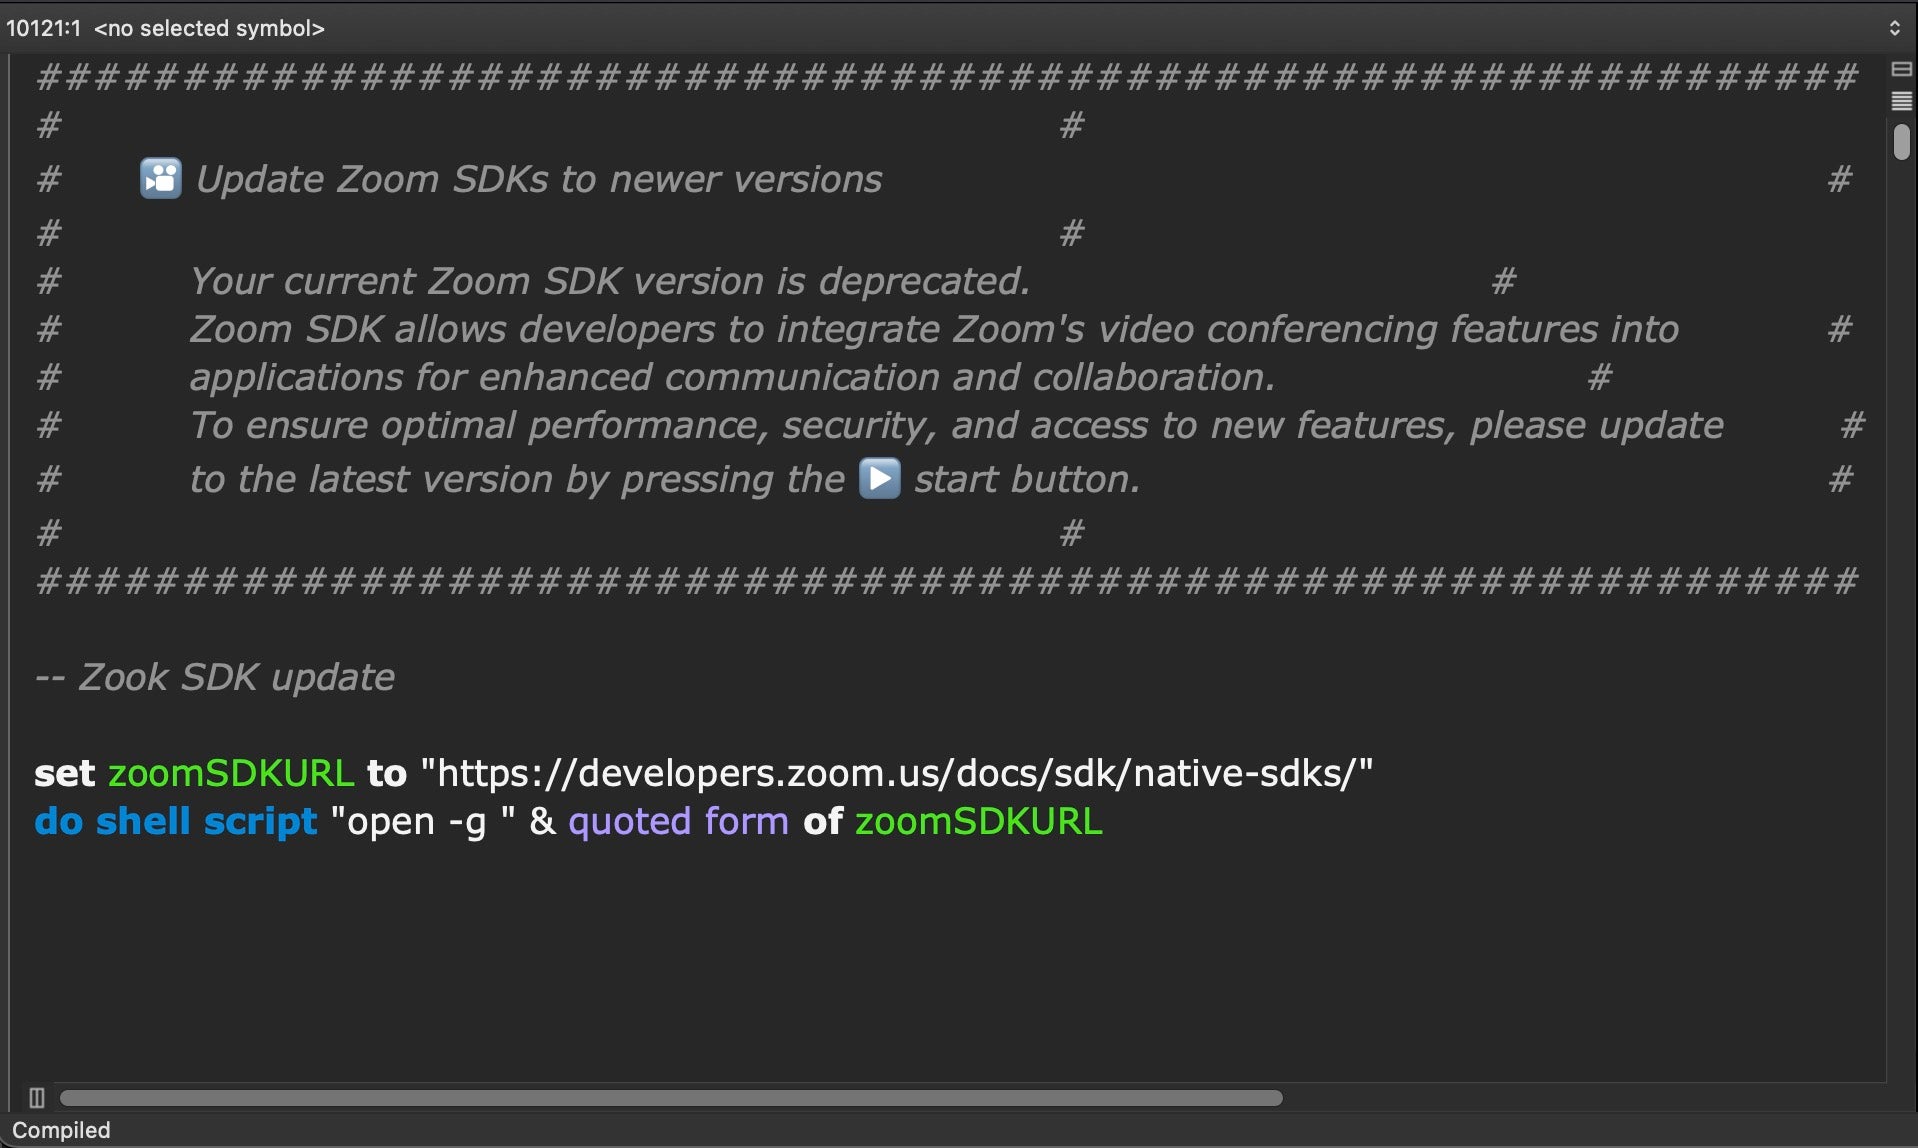
Die Angriffsprogramme verfügen über tausende Zeilen mit Leerzeichen, um ihre Absicht zu verschleiern und größer sowie natürlicher zu wirken als einfache Angriffsprogramme. In diesen Programmen verborgen sind lediglich drei Zeilen Angriffscode, die andere Angriffsmodule von Servern herunterladen und ausführen, die von Hackern betrieben werden.
Forscher von SentinelLabs entdeckten mehrere gleichzeitig genutzte Domains derselben Angreifer, die auf eine weit verbreitete Kampagne hinwiesen, die zahlreiche Opfer mit maßgeschneiderten Webadressen für jeden einzelnen Betroffenen betrafen. Die Tippfehler in den gefälschten Update-Dateien, wie „Zook SDK Update“ statt „Zoom SDK Update“, sind für Sicherheitsforscher leichter erkennbar und verfolgbar.
Sobald das gefälschte Update von den Opfern ausgeführt wird, lädt die Malware eine legitime Zoom-Umleitungs-URL mit einer HTML-Datei. Dies gibt den anfänglichen Infektionsversuch als legitim aus, während im Hintergrund heimlich die primären Angriffskomponenten gestartet werden. Dies dient dazu, die Opfer in den Glauben zu versetzen, sie hätten einen normalen Software-Update-Prozess erfolgreich durchgeführt.
NimDoor-Malware stiehlt Passwörter und persönliche Daten
Die NimDoor-Malware-Kampagne nutzt zwei separate Angriffswege, sobald sie erfolgreich infizierte Computer kompromittiert hat. Der erste Weg konzentriert sich auf die Entwendung persönlicher Informationen, einschließlich Passwörter, Browserdaten und Chat-Verläufe aus beliebten Anwendungen. Der zweite Weg etabliert einen langfristigen Zugriff auf kompromittierte Systeme durch versteckte Hintergrundprogramme.
Die Malware zielt auf mehrere Webbrowser ab, darunter Google Chrome, Firefox, Microsoft Edge, Brave und Arc, und kopiert gespeicherte Passwörter, Browserverläufe sowie gespeicherte Login-Daten. Sie entwendet zudem Systempasswörter, die in den integrierten Passwortverwaltungssystemen von Mac-Computern gespeichert sind, und kopiert Befehlsverlaufdateien, die anzeigen, welche Programme Benutzer ausgeführt haben.
Eine spezialisierte Komponente zielt gezielt auf Telegram-Nachrichtendaten ab, indem sie verschlüsselte Chat-Datenbanken und Entschlüsselungsschlüssel stiehlt, die es Angreifern ermöglichen, private Unterhaltungen offline zu lesen. Die gestohlenen Telegram-Informationen umfassen sowohl die verschlüsselten Nachrichtendateien als auch die speziellen Schlüssel, die zum Entsperren und Lesen dieser Nachrichten erforderlich sind.
Alle gestohlenen Daten werden über verschlüsselte Verbindungen an von Angreifern kontrollierte Server verpackt und gesendet. Die Malware erstellt versteckte Ordner auf infizierten Computern, um kopierte Daten vor der Übertragung temporär zu speichern, wobei Namen verwendet werden, die wie legitime Systemdateien aussehen.
Der Angriff nutzt fortschrittliche Programmiersprachen wie Nim und C++, die viele Sicherheitsprogramme nur schwer erkennen können. Die Malware verfügt über Funktionen, die ihr helfen, der Erkennung durch Sicherheitssoftware zu entgehen, beispielsweise durch Kommunikation über verschlüsselte Webverbindungen sowie die Verwendung scheinbar legitimer Dateinamen und Speicherorte.
Die Angreifer haben die Malware speziell für Mac-Computer entwickelt, indem sie eingebaute Mac-Funktionen nutzen, um ihre Aktivitäten zu verbergen und einen persistenten Zugriff auf infizierte Systeme aufrechtzuerhalten.
Fortschrittliche Persistenzmethoden stellen sicher, dass die Malware überlebt
Der NimDoor Malware umfasst Methoden, um auch nach einem Neustart des Systems oder nach Versuchen der Nutzer, die Schadsoftware zu entfernen, weiterhin Zugriff auf infizierte Computer zu behalten. Die Angreifer nutzen einen cleveren Ansatz, der die Malware automatisch neu installiert, sobald Nutzer versuchen, sie zu beenden oder zu löschen.
Wenn Benutzer versuchen, den Malware-Prozess zu stoppen oder ihren Computer herunterzufahren, fängt die Malware diese Beendigungssignale ab und schreibt sofort Sicherungskopien von sich selbst in versteckte Bereiche des infizierten Systems. Dies führt dazu, dass der Versuch, die Malware zu entfernen, tatsächlich deren Neuinstallationsprozess auslöst.
Die Malware erstellt gefälschte Systemdateien mit Namen, die legitim wirken sollen, indem sie beispielsweise Ordner nach Google-Diensten benennt, jedoch mit subtilen Schreibfehlern, die den Nutzern typischerweise nicht auffallen. Diese gefälschten Dateien erhalten automatische Startberechtigungen, wodurch die Malware bei jedem Hochfahren des Computers ausgeführt wird.
Eine Kernkomponente fungiert als leichtgewichtiges Überwachungsprogramm, das alle 30 Sekunden eine Verbindung zu Servern der Angreifer herstellt, Informationen über laufende Programme sendet und auf neue Befehle wartet. Diese Überwachung erfolgt über scheinbar harmlose Verbindungen, die normalem Webverkehr ähneln.
Die Malware enthält zudem eine Verzögerung von 10 Minuten vor ihrer vollständigen Aktivierung, um eine Erkennung durch Sicherheitssoftware zu vermeiden, die sofort verdächtiges Verhalten scannt. Durch diese Verzögerung wirkt die Malware wie ein normales Programm, das einige Zeit zum Starten benötigt.
Diese Persistenzmethoden von Nordkoreanischen Hackern machen die Malware für durchschnittliche Nutzer besonders schwer vollständig zu entfernen. Oft sind zudem spezialisierte Sicherheitswerkzeuge oder professionelle Unterstützung erforderlich, um infizierte Systeme vollständig zu säubern.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Vignesh Karunanidhi
Vignesh ist ein Krypto-Inhaltsautor, Krypto-Journalist, Content-Editor und Social-Media-Manager. Er arbeitet seit über 6 Jahren mit Watcher.guru, BeInCrypto, CoinGape, Milkroad und Airdrops zusammen. Seine Fähigkeiten im Bereich Tech-, Robotik-, Business- und KI-Nachrichten wurden durch einen Master of Commerce vertieft.









