






Kaspersky warnt vor Malware, die Krypto-Seed-Phrases auf Mobilgeräten stiehlt


- Kaspersky entdeckt SparkKitty-Malware, die Krypto-Satzphrase über OCR abfängt.
- Die Malware hat den offiziellen App Store und Google Play über infizierte Apps infiltriert.
- Die Kampagne richtete sich seit 2024 an Nutzer in Südostasien über Glücksspiel-Apps und TikTok-Modifikationen.
Kaspersky-Sicherheitsforscher haben eine mobile Malware-Kampagne aufgedeckt, die Krypto-Nutzer über infizierte Anwendungen angreift.
SparkKitty-Spyware stiehlt angeblich Gerätescreenshots, die Seed-Phrases enthalten, unter Verwendung von optischer Zeichenerkennungstechnologie (OCR) auf iOS- und Android-Plattformen über offizielle App-Stores.
SparkKitty-Malware dringt in offizielle App-Stores ein, die Krypto-Zielgruppen ansprechen
Kaspersky-Forscher entdeckten die SparkKitty-Spyware-Kampagne im Januar 2025, nach ihrer vorherigen Identifizierung der SparkCat-Malware, die Krypto-Wallets angriff. Die neue Bedrohung verteilt schädliche Anwendungen über inoffizielle Quellen sowie über offizielle Google Play- und App Store-Plattformen, wobei infizierte Apps nach Benachrichtigungen durch Forscher bereits aus Google Play entfernt wurden.
SparkKitty greift iOS- und Android-Plattformen mit mehreren Übertragungsmechanismen für jede Plattform an. Bei iOS werden Malware-Payloads über Frameworks geliefert, die sich als legitime Bibliotheken wie AFNetworking.framework oder Alamofire.framework tarnen, oder über verschleierte Bibliotheken, die sich als libswiftDarwin.dylib ausgeben. Die Malware fügt sich auch direkt in Anwendungen ein.
Android-Betriebssysteme verwenden sowohl Java- als auch Kotlin-Sprachen, wobei Kotlin-Versionen als bösartige Xposed-Module eingesetzt werden. Die Mehrheit der Malware-Versionen entführt wahllos alle Bilder auf Geräten, obwohl Forscher ähnliche bösartige Cluster entdeckten, die optische Zeichenerkennung einsetzten, um spezifische Bilder mit sensiblen Informationen anzugreifen.
Die Kampagne ist seit mindestens Februar 2024 aktiv und hat auch Zielgerichtungs-Taktiken und Infrastruktur mit der vorherigen SparkCat-Operation geteilt.
SparkKitty hat eine größere Reichweite als der gezielte Angriff von SparkCat auf Krypto-Seed-Phrases, da es alle Bilder, die von infizierten Geräten verfügbar sind, scrappt. Dies hat das Potenzial, andere Arten sensibler finanzieller und persönlicher Informationen, die in Geräte-Galerien gespeichert sind, zu ernten.
TikTok-Mods aus obskuren Stores dienen als primärer Infektionsvektor
Kaspersky-Analysten stießen zunächst auf die Kampagne, als sie regelmäßig verdächtige Links verfolgten, die Modifikationen von TikTok-Android-Apps verbreiteten. Die modifizierten Apps führten zusätzlichen Malware-Code aus, wenn Benutzer die Hauptaktivitäten der App starteten.
Die URLs der Konfigurationsdateien wurden als Schaltflächen innerhalb der kompromittierten Apps dargestellt und starteten WebView-Sitzungen, um TikToki Mall anzuzeigen, ein Internet-Shopping-Portal, das Kryptowährung für Konsumgüter akzeptiert.
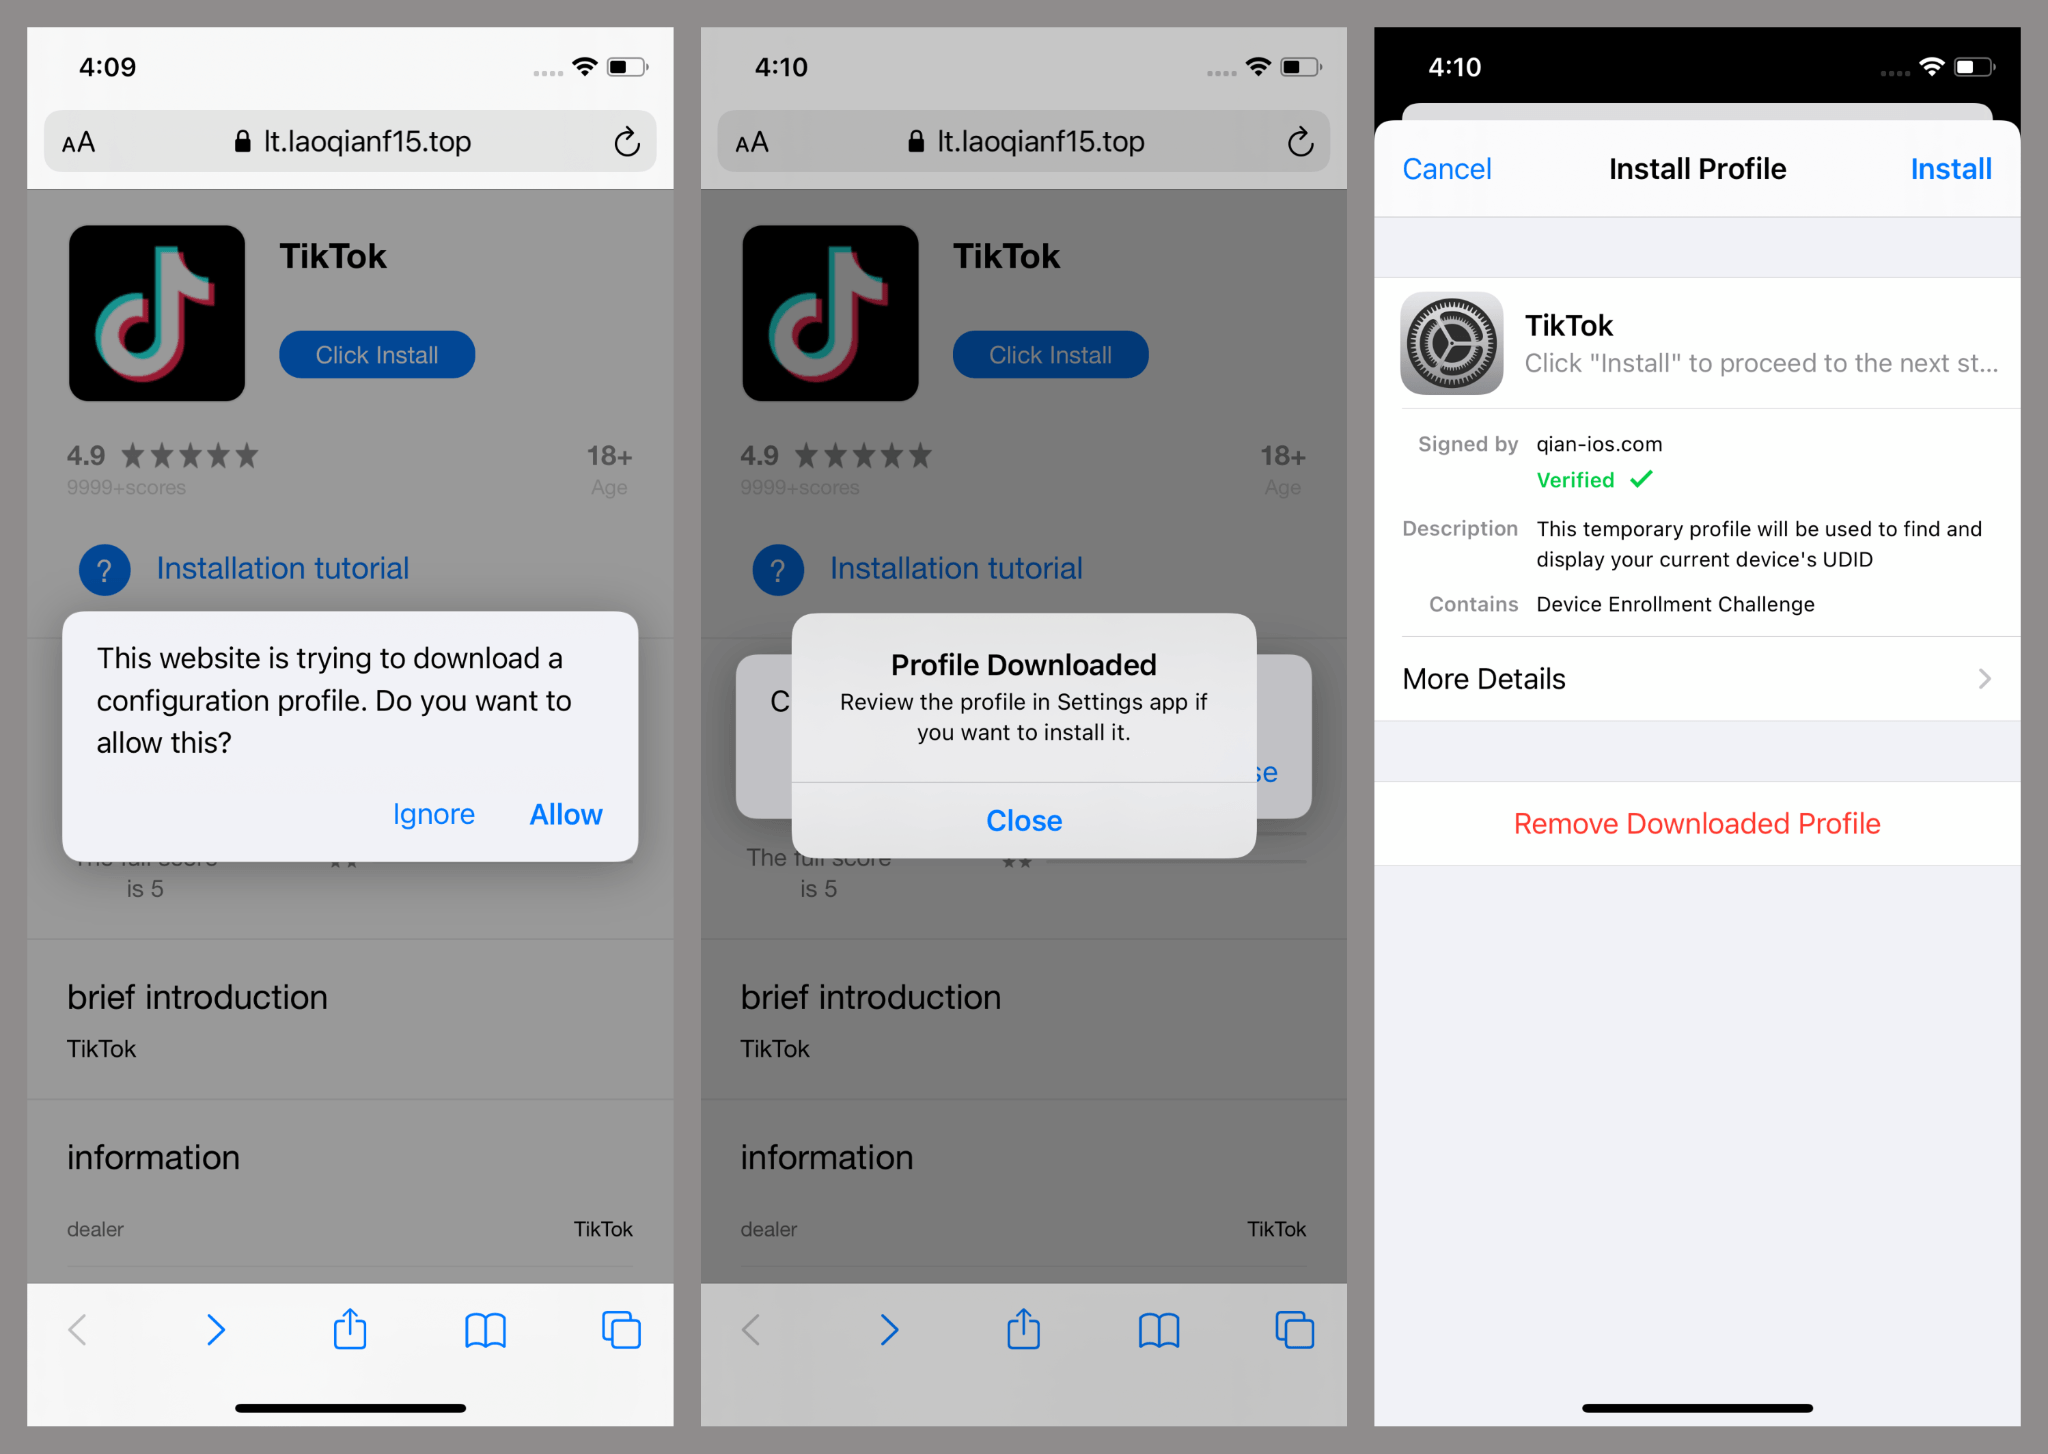
Registrierung und Kauf waren darauf beschränkt, Einladungscode zu erfordern, sodass Forscher die Legitimität des Stores oder ob er operativ war, nicht bestimmen konnten. iOS-Infektionsvektoren nutzen Apple Developer Program Enterprise-Profile, um normale App-Installationsbeschränkungen zu umgehen.
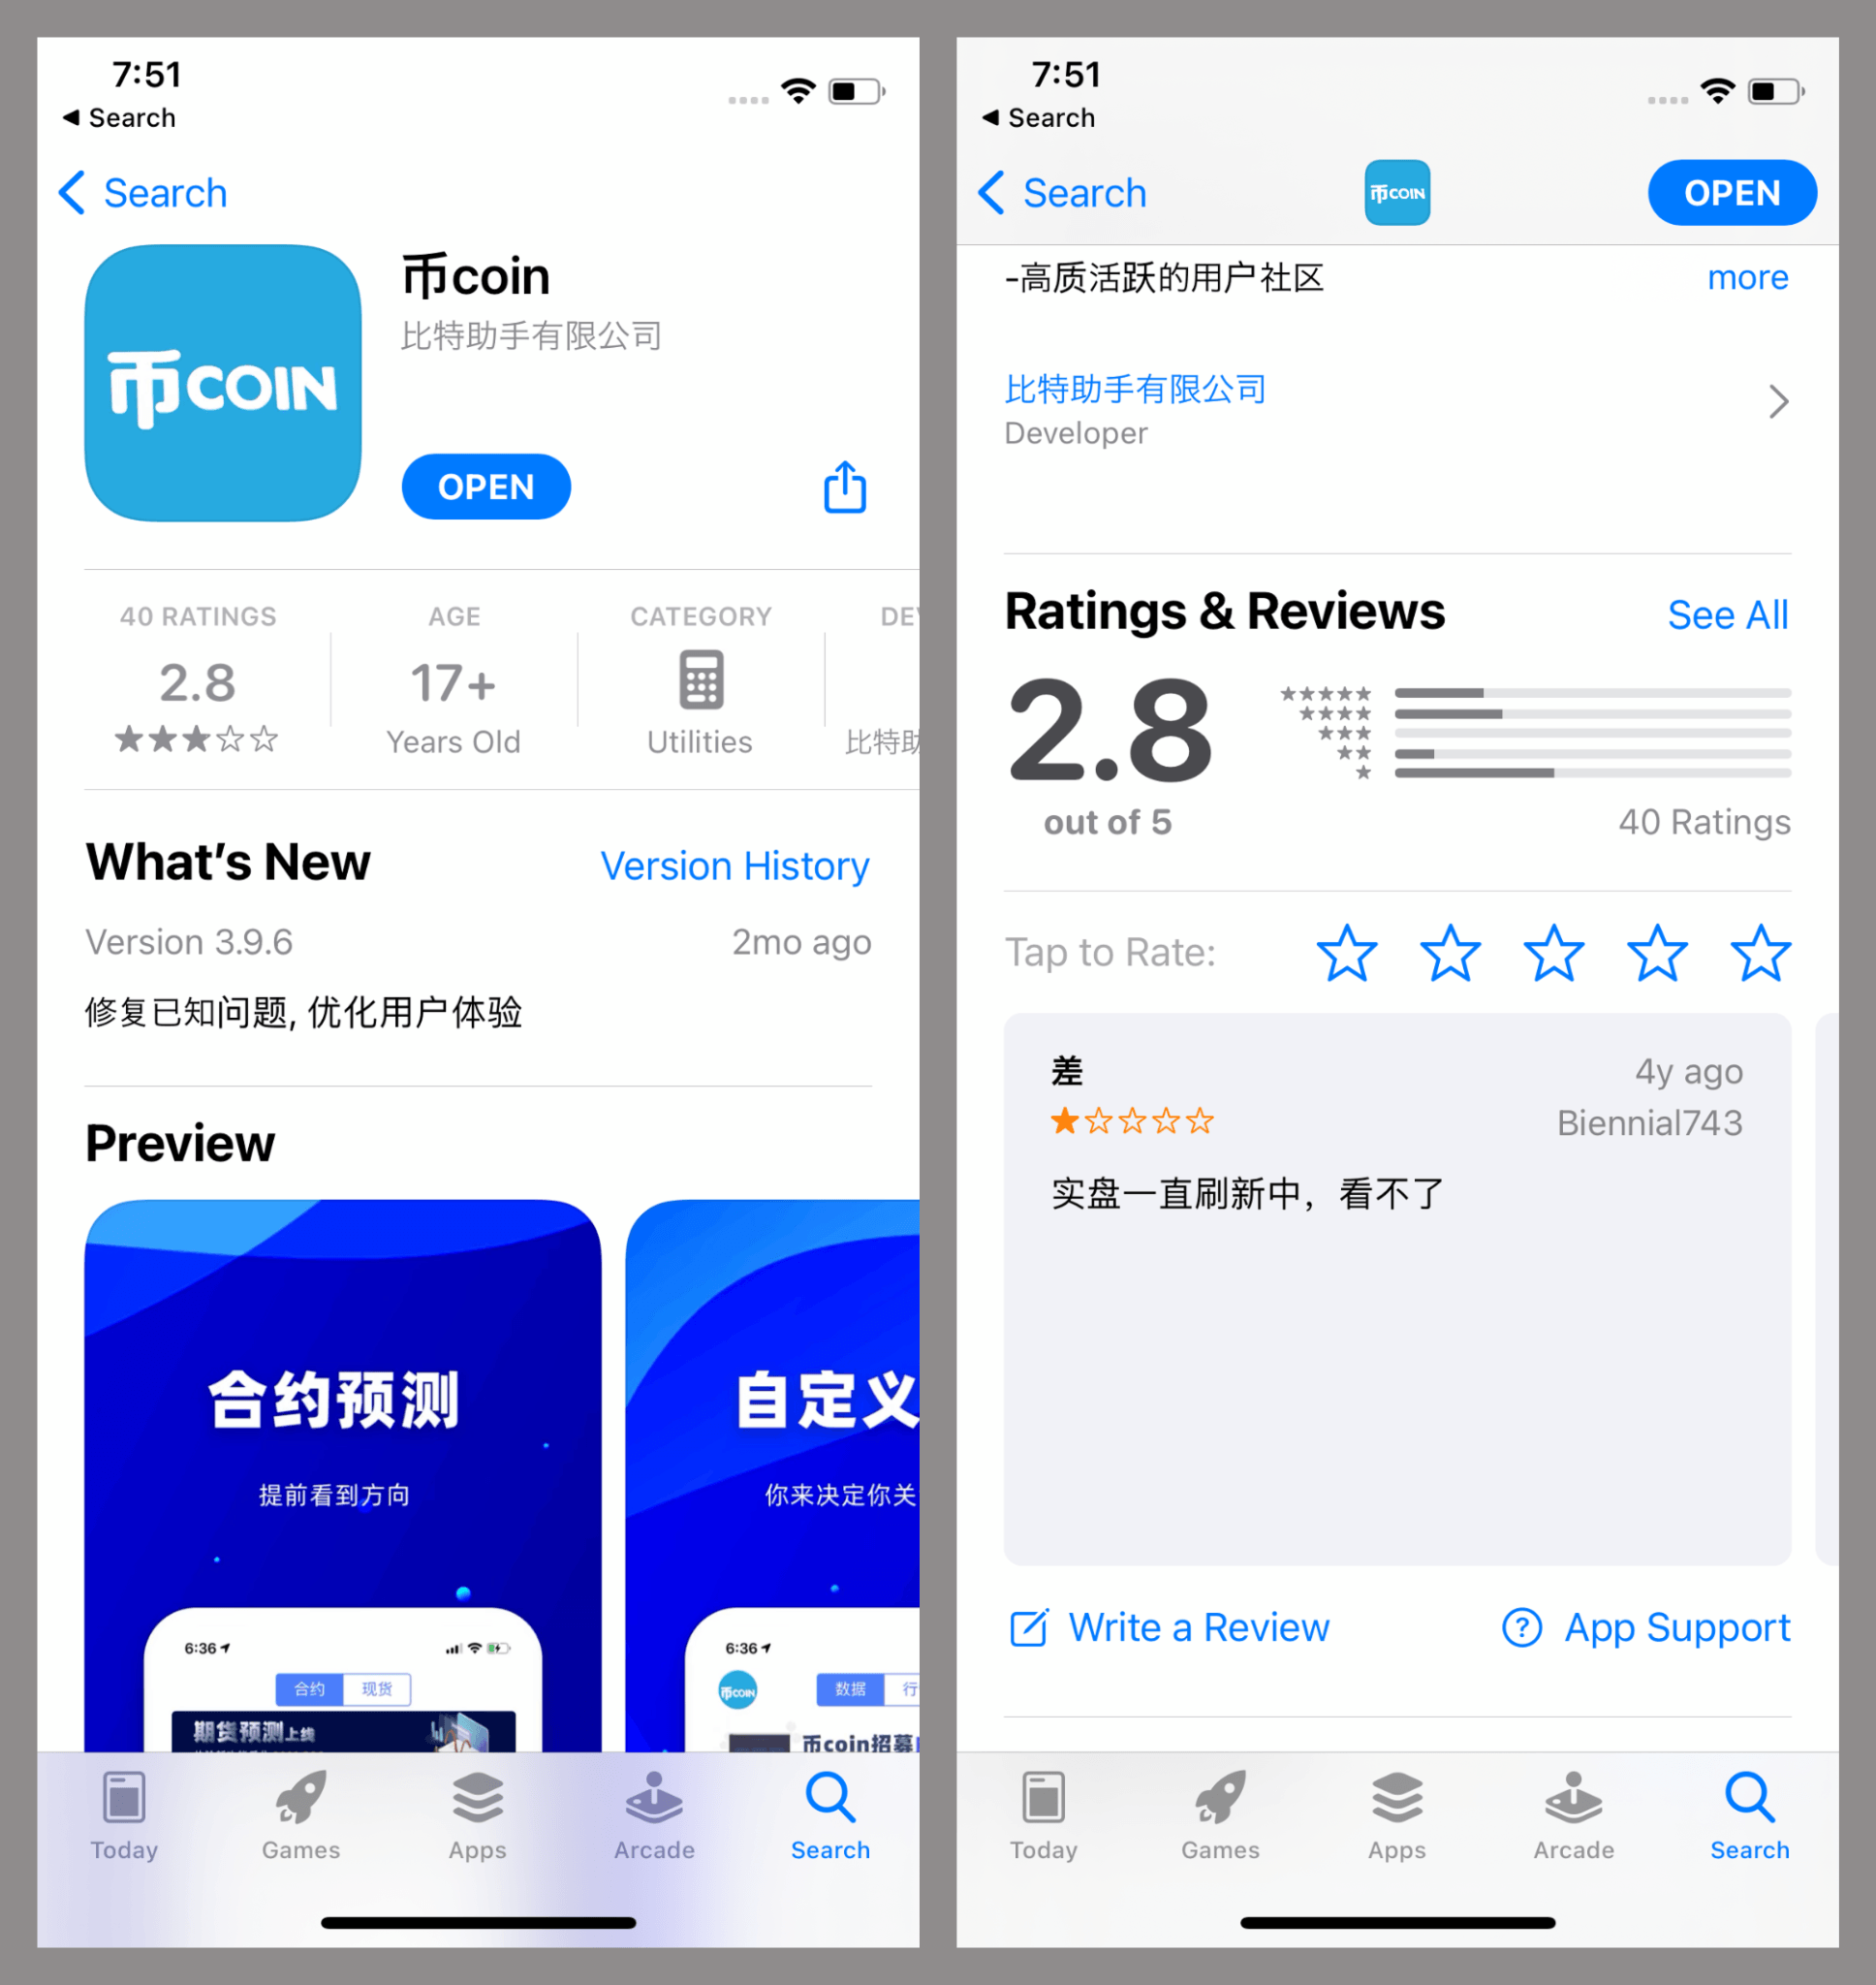
Angreifer übernehmen Enterprise-Zertifikate für die Verteilung von Apps auf Organisationsebene, was es ermöglicht, bösartige Apps auf jedem Gerät ohne App-Store-Zulassung zu installieren. Der Missbrauch von Enterprise-Profilen ist eine weit verbreitete Taktik, die von Entwicklern unangemessener Apps wie Online-Casinos, Software-Cracks und illegalen Modifikationen eingesetzt wird.
Infizierte Versionen von TikTok-iOS-Anfragen während des Starts nach Berechtigungen für die Foto-Galerie, was in echten Veröffentlichungen von TikTok fehlt. Die Malware ist in Frameworks integriert, die sich als AFNetworking.framework tarnen, sowie in manipulierten AFImageDownloader-Klassen und anderen AFImageDownloaderTool-Komponenten.
Android-Malware-Varianten stehlen Bilder über kryptowährungsbezogene Anwendungen
Android-Versionen von SparkKitty operieren über kryptowährungsbezogene Anwendungen mit bösartigem Code, der in Einstiegspunkten eingebettet ist. Die Malware fordert Konfigurationsdateien an, die Adressen von Command-and-Control-Servern enthalten, entschlüsselt diese mit AES-256-Verschlüsselung im ECB-Modus und stellt anschließend die Kommunikation mit Remote-Servern her.
Der Diebstahl von Bildern erfolgt in einem zweistufigen Prozess, der die Geräte-Fingerabdruckerstellung und selektive Upload-Mechanismen umfasst. Die Malware erstellt MD5-Hashes, die Geräteleitungsnummer (IMEI), MAC-Adressen und zufällige UUIDs kombinieren, und speichert diese Identifikatoren in Dateien auf dem externen Speicher.
Casino-Anwendungen nutzen LSPosed-Framework-Integration, die als bösartige Xposed-Module fungieren und Anwendungseinstiegspunkte haken. Eine infizierte Messaging-Anwendung mit Funktionen einer Krypto-Börse erreichte vor der Entfernung nach Kaspersky-Benachrichtigungen über 10.000 Installationen auf Google Play.
Progressive Web-Apps (PWA) verbreiten sich über Betrugsplattformen, die Ponzi-Systeme auf beliebten Social-Media-Plattformen bewerben. Diese PWA-seitigen Seiten fordern Benutzer auf, APK-Dateien herunterzuladen, die Content-Download-Handler registrieren, die JPEG- und PNG-Bilder durch die optische Zeichenerkennungstechnologie von Google ML Kit verarbeiten, um Text enthaltende Screenshots zu identifizieren.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Vignesh Karunanidhi
Vignesh ist ein Krypto-Inhaltsautor, Krypto-Journalist, Content-Editor und Social-Media-Manager. Er arbeitet seit über 6 Jahren mit Watcher.guru, BeInCrypto, CoinGape, Milkroad und Airdrops zusammen. Seine Fähigkeiten im Bereich Tech-, Robotik-, Business- und KI-Nachrichten wurden durch einen Master of Commerce vertieft.









