



Magic Eden-Nutzer können nun ihre NFTs zurückfordern, die vor dem Sicherheitsverstoß bei Zahlungsabwicklern geschützt wurden

- Der Whitehat-Forscher 0xQuit hat eine Webseite eingerichtet, auf der Magic Eden-Nutzer ihre NFTs aus der Limit Break's Payment Processor V2-Sicherheitslücke zurückerhalten können.
- Der Fehler missbrauchte Berechtigungen, die im Jahr 2024 erteilt wurden, und verursachte einen Schaden von mindestens 2,8 Millionen Dollar.
- Durch die Rettungsaktion konnten 23.155 NFTs im Wert von über 5,7 Millionen Dollar gerettet werden, allerdings gingen 660 WETH verloren.
Die Website, auf der Besitzer ihre NFTs wiederherstellen können, ist online gegangen, teilte der Whitehat mit, der die Rettungsaktion ins Lebendent hatte, um gefährdete NFTs während des Sicherheitsvorfalls zu retten, bei dem Benutzer von Magic Eden aus der Ära 2024 aufgrund einer Sicherheitslücke im Zahlungsprozessor von Limit Break betroffen waren.
Eine der Bedingungen für die Rückforderung der NFTsist laut 0xQuit, dem Vizepräsidentendent Blockchain-Forscher bei Yuga Labs, der die Rettungsaktion leitete, dass sie zunächst die alte, problematischematic .
Der Wiederherstellungsprozess ist ebenfalls komplett kostenlos, es fallen lediglich die üblichen Gasgebühren an.
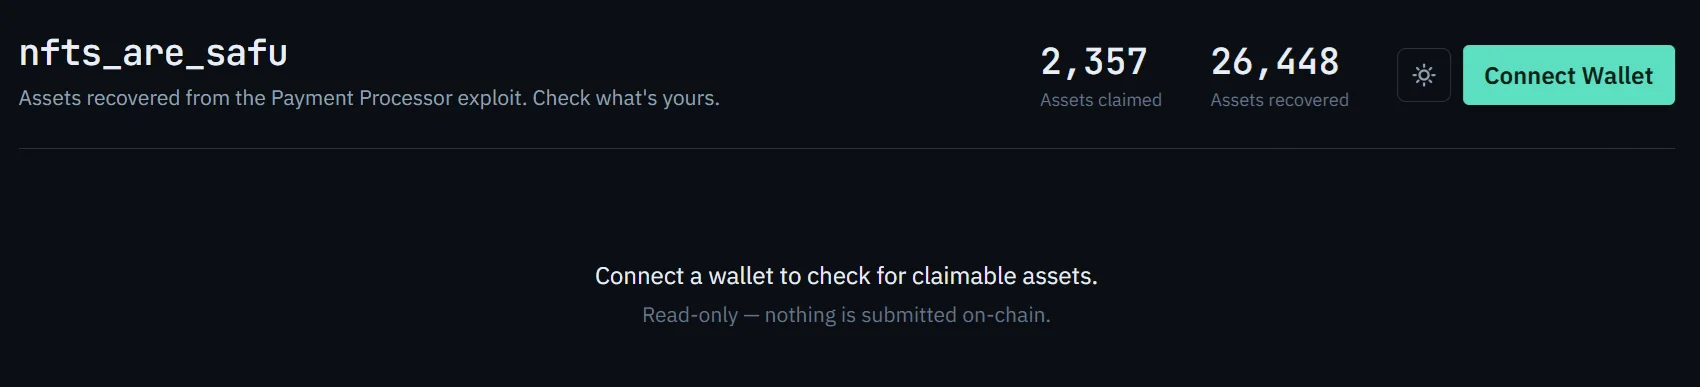
Bemerkenswert ist, dass laut diesem Cryptopolitan -Bericht nur gerettete NFTs von der Website zurückgefordert werden können, während diejenigen, die sich im Besitz der Ausbeuter befinden, nicht wiederhergestellt werden können.
Wie man gerettete NFTs zurückgewinnt
0xQuit erklärte die Wiederherstellungsseite am späten Samstagabend für geöffnet und schrieb auf X: „Die Seite zum Abholen der NFTs ist live. Wenn ich eure NFTs retten konnte, könnt ihr sie jetzt zurückfordern.“.
Um eine erneute Gefährdung zu vermeiden, warnte der Geschäftsführer von Yuga Labs, dass NFT-Besitzer ihre NFTs erst dann zurückfordern können, wenn sie die Zahlungsabwicklungsgenehmigung widerrufen, die den gesamtendent überhaupt erst verursacht hat.
Revoke.cashcash warnte außerdem davor, dass der Angriff nur auf der Genehmigung beruht, weshalb das Stornieren von Einträgen nicht ausreicht, um die Sicherheitslücke zu schließen
nftsaresafu.xyz ist die einzige offizielle Website, und zum Zeitpunkt der Veröffentlichung wurden bereits 2.357 der 26.448 wiederhergestellten Vermögenswerte beansprucht.
0xQuit wies außerdem darauf hin, dass die Behauptung mit einer delegierten Wallet-Konfiguration interagiert, was bei einigen Wallets zu Störungen der Transaktionssimulation führen kann.
Wie eine Genehmigung im Jahr 2024 beinahe zu einem NFT-Desaster geführt hätte
Die im September 2026 entdeckte Sicherheitslücke hat ihre Wurzeln in einem NFT-Handelsprotokoll, das Eden 2024 zur Abwicklung von EVM-Transaktionen einführte: Payment Processor V2. Laut Revoke.cashcashwurden die Token- und NFT-Genehmigungen, die Nutzer während dieses Zeitraums erteilt hatten, jedoch nicht in der Blockchain deaktiviert, als Magic Eden den von Limit Break entwickelten Prozessor im Oktober 2024 abschaltete.
Diese aktive Berechtigung nutzte der Angreifer aus, um NFTs komplett zu kapern und mit in Wallets gespeicherten Token wertlose NFTs zu kaufen.
Seit dem Ausbruch der Sicherheitslücke am 24. September wurden mindestens 2,8 Millionen Dollar gestohlen. Betroffen sind Wallets auf Ethereum, Polygon, Base, Arbitrum und ApeChain.
Da V2 weder pausiert noch gepatcht werden kann, bleibt es aufdefiZeit angreifbar. Limit Break hat die neuere Version V3 überall außer bei ApeChain pausiert, wo sie bis zum 30. November 2026 nutzbar bleibt.
Was die Guten retteten und was sie nicht retten konnten
0xQuit sagte, der Angriff sei aufgetaucht, nachdem jemand den Fehler ausgenutzt hatte, um 10 Meebits, 50 Otherdeeds, 10 World of Women NFTs und 235 Desperate ApeWives zu stehlen, und dass es mehr als 12 Stunden gedauert habe, bis ihn jemand darauf aufmerksam gemacht habe.
Nachdem die Sicherheitsforscher das Ausmaß erkannt hatten, nutzten sie dieselbe Schwachstelle defensiv, um gefährdete Vermögenswerte in eine von ihnen kontrollierte Wallet zu transferieren. Bei der Operation konnten Berichten zufolge 23.155 NFTs im Wert von über 5,7 Millionen US-Dollar gerettet werden.
Nicht alles konnte rechtzeitig erreicht werden. „660 WETH waren gefährdet, und wir waren leider nicht schnell genug, um sie zu sichern“, erklärte 0xQuit gegenüber The Block und erläuterte, dass der Exploit auch umgekehrt ausgeführt werden könne, um WETH zu sichern.
Spezielle Anweisungen für bestimmte NFT-Sammlungen
Einige Sammlungen werden nicht reibungslos freigegeben. 0xQuit warnte, dass Inhaber von ERC721C- oder ERC1155C-Sammlungen aufgrund von Regeln des Transfervalidators möglicherweise nicht in der Lage sein werden, ihre Zertifikate einzulösen, und bat die betroffenen Sammlungsinhaber, ihre Einstellungen anzupassen oder die Website auf die Whitelist zu setzen. Er kündigte an, sich in den kommenden Tagen um diese Fälle zu kümmern.
Magic Eden gab bekannt, dass keine Live-Angebote betroffen waren und der EVM-Marktplatz im ersten Quartal 2026 geschlossen wurde. Nutzern wurde empfohlen, die V2-Genehmigung auf Ethereum, Polygon und Base zu widerrufen. OpenSea-Mitbegründer Chris Maddern erklärte, sein Team habe über 3.000 Artikel als gestohlen markiert, um den Weiterverkauf zu verhindern.
Solche Ereignisse ziehen Betrüger an. Cryptopolitan berichtete bereits, dass gefälschte „Wiederherstellungs“- und „Anspruchs“-Websites häufig nach aufsehenerregenden Sicherheitslücken auftauchen. Nutzer sollten daher das Anspruchstool ausschließlich über den verifizierten Beitrag von 0xQuit aufrufen und Genehmigungen über einen vertrauenswürdigen Prüfdienst widerrufen, anstatt Links zu verwenden, die ihnen von Fremden per Direktnachricht oder in Antworten zugesendet werden.
Wenn Sie das hier lesen, sind Sie schon einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Häufig gestellte Fragen
Wie erhalte ich meine geretteten NFTs zurück?
Verbinden Sie Ihre Wallet auf der offiziellen Claim-Website von 0xQuit, um nach wiederherstellbaren Vermögenswerten zu suchen, widerrufen Sie die Payment Processor V2-Genehmigung, falls Sie dies noch nicht getan haben, und reichen Sie dann die Rückforderungstransaktion ein, wie 0xQuit in seinem Beitrag auf X erklärt.
Warum ist der Widerruf meiner Genehmigung relevant, wenn meine Einträge storniert wurden?
Das Löschen von Angeboten hilft nicht, da der Exploit lautcash lediglich die bestehende Genehmigung benötigt, um auf Ihre Wallet zuzugreifen. Durch das Widerrufen werden die noch in Ihrer Wallet befindlichen Vermögenswerte geschützt, bereits entwendete Beträge können jedoch nicht wiederhergestellt werden.
Wie viel wurde gestohlen und wie viel konnte gerettet werden?
Angreifer erbeuteten laut Revoke.cash mindestens 2,8 Millionen UScashDollar über Ethereum, Polygon, Base, Arbitrum und ApeChain, während White-Hat-Hacker 23.155 NFTs im Wert von über 5,7 Millionen US-Dollar sicherten. Rund 660 WETH konnten nicht wiederhergestellt werden.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan/ übernimmt keine Haftung für Investitionen, die auf Grundlage der Informationen auf dieser Seite getätigt werden. Wirtronempfehlen dringend, vor jeder Anlageentscheidung eigene Recherchen durchzuführendent oder einen qualifizierten Fachmann zu konsultieren

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast zehn Jahren Erfahrung im Bloggen und der Eventberichterstattung im Kryptobereich. Bei Cryptopolitanschreibt sie für die Nachrichtenseite und berichtet und analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Kryptoregulierung, KI und Zukunftstechnologien. Sie hat an der Arcadia University Betriebswirtschaftslehre studiert.









