



Coldcard-Wallets wurden bisher in vier Angriffswellen leergeräumt

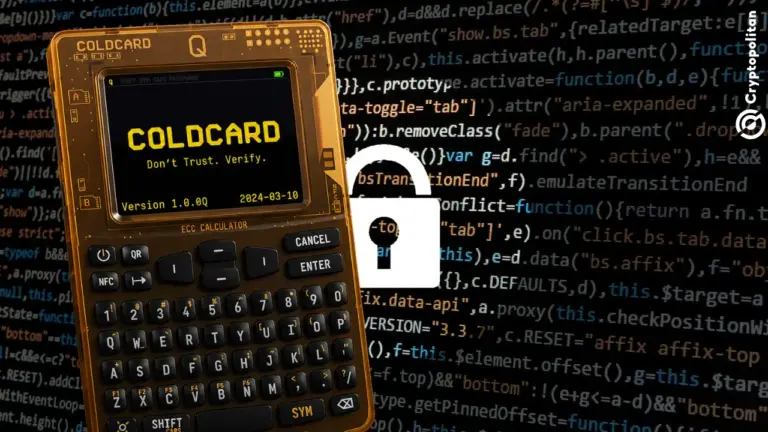
- Nutzer von Coldcard sehen sich anhaltenden Angriffen auf ihre BTC-Wallets mit niedriger Entropie ausgesetzt.
- Weitere 486 Wallets wurden in der vierten Welle der umfassenden Angriffe auf gefährdete Adressen ins Visier genommen.
- Der Coldcard-Angriff untergräbt die Erzählung der BTC-Maximalisten über Cold Storage und Selbstverwahrung.
Die Coldcard-Sicherheitslücke wurde bisher in vier Wellen ausgenutzt und hat ungenutzte Wallets geplündert. Langfristige Inhaber, die ihre Coins nicht bewegt haben, sind weiterhin gefährdet.
Der Angreifer, der Coldcard ausnutzte, ist wieder aktiv und transferiert Gelder auf eine wachsende Anzahl von Ziel-Wallets. Wie Cryptopolitan berichtete, war der anfängliche Angriff auf 500 Wallets nicht der einzige, und die Verluste stiegen schnell auf über 70 Millionen US-Dollar.
Stand 3. August sind Inhaber verschiedener Versionen der Coinkite-Wallets weiterhin gefährdet, und die einzige Lösung besteht darin, ihre Coins so schnell wie möglich in neue, sichere Wallets zu transferieren.
Coldcard-Wallets waren bei Bitcoin Maximalisten beliebt und wurden vielfach empfohlen. Kürzlich haben White-Hat-Hacker gezeigt, dass bereits wenige Minuten KI-Berechnungen ausreichen, um angreifbare Adressen aufzuspüren.
Laut Daten.
Coldcards vierte Angriffswelle wird aggressiver
On-Chain-Forscher, die Coldcard-Adressen und BTC-Transaktionen analysierten, haben das Muster einer vierten Welle von Exploitsdent.
Bis zum 3. August fügte der Angreifer fortlaufend neue Ziel-Wallets. Nachdem die Angriffswelle abgeschlossen war, blieben die Adressen einige Stunden lang ungenutzt.
Laut Alex Thorn von Firmwide Research handelt es sich bei der vierten Welle höchstwahrscheinlich um Angriffe auf Multisignatur-Wallets, anders als bei den ersten drei Wellen. Schätzungsweise 857 Adressen wurden angegriffen, wobei 486,11 BTC. Der Angreifer nutzte mehrere Ziel-Wallets, um mit neuen Adressen Coldcard-Nutzer auszurauben und die Beute anschließend in größeren Wallets zu konsolidieren.
Mehrere Influencer berichten von Verlusten. Das Problem mit Coldcard besteht darin, dass es häufig für die Offline-Speicherung von Kryptowährungenund der Zugriff auf die Coins und deren Aktualisierung erschwert ist. Einige private Schlüssel von Coldcard wurden zwar auf Metallplatten gespeichert, dies hinderte den Angreifer jedoch nicht daran, diese Wallets zu plündern.
Der Angreifer nutzt offenbar rechenintensive Verfahren, wodurch weitere Gruppen anfälliger Wallets aufgedeckt werden. Dies mag die Überprüfung neuer Adressen verzögern, doch die Sicherheitslücke besteht weiterhin, und die vierte Angriffswelle ist möglicherweise nicht die letzte.
Coldcard untergräbt die Anonymität und Selbstverwahrung von Bitcoin
Jahrelang galt die Selbstverwahrung von Bitcoin als ideale Lösung. Börsenhacks, eingefrorene Gelder und mangelnde Anonymität waren die Hauptargumente dafür, die Coins von den Börsen zu nehmen.
Es kam zwar schon früher zu Verlusten von Bitcoin durch kompromittierte Wallets, aber eine massenhafte Sicherheitslücke auf einem Gerät istdent.
Weitere Analysen des Coldcard-Quellcodes zeigten, dass die Plattform absichtlich 2.500 Codezeilen mit minimalen Kommentaren bearbeitete, wodurch eine schwache Entropie bei der Wallet-Erstellung eingeführt wurde, bemerkte der Bitcoin Maximalist @hodlonaut.
Berichten zufolge wurde die komplexere Entropiefunktion deaktiviert, um den Code problemlos auszuführen, wodurch potenziell Tausende von Wallets der Gefahr ausgesetzt wären, leicht entdeckt werden zu können.
Der Coldcard-Vorfalldent die Wachsamkeit gegenüber potenziell schwachen Seeds erhöht, die nun mithilfe gemieteter Rechenleistung aufgedeckt werden können. Händler Jameson Lopp erinnerte daran, dass auch andere weit verbreitete Wallets fehlerhafte Entropie-Bugs meldeten und diese vor potenziellen Exploits behoben hatten. Schwach abgeleitete Adressen für Cold Storage stellen jedoch weiterhin ein Risiko für neue KI-gestützte Angriffe dar.
Wenn Sie das hier lesen, sind Sie schon einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan/ übernimmt keine Haftung für Investitionen, die auf Grundlage der Informationen auf dieser Seite getätigt werden. Wirtronempfehlen dringend, vor jeder Anlageentscheidung eigene Recherchen durchzuführendent oder einen qualifizierten Fachmann zu konsultieren

Hristina Vasileva
Hristina Vasileva ist Expertin für DeFi, Wirtschaft und Finanznachrichten. Nach einem vierjährigen Bachelor-Studium in Betriebswirtschaft, Journalismus und Massenkommunikation absolvierte sie ein Masterstudium in Philosophie an der Universität Sofia. Sie arbeitete für eine der führenden Zeitungen des Landes und berichtete über Rohstoffe und Unternehmensergebnisse. Derzeit ist Hristina als freie Autorin für Cryptopolitantätig.









