



Bitget fordert THORChain auf, Adressen im Zusammenhang mit einem Datenleck in Höhe von 387,5 Millionen US-Dollar den Dienst zu verweigern

- Die CEO von Bitget, Gracy Chen, hat THORChain offiziell aufgefordert, die Betreuung der Wallets einzustellen, von denen rund 387,5 Millionen Dollar von der Börse abgebucht wurden.
- THORChain hat wiederholt die Sperrung gestohlener Gelder abgelehnt und wurde zur Geldwäsche der Erlöse aus den Hackerangriffen auf Bybit und KelpDAO missbraucht.
- Bitget bietet außerdem eine 5%ige Wiederherstellungsprämie an und nimmt die Auszahlungen schrittweise wieder auf.
Die CEO von Bitget, Gracy Chen, hat die Forderung der Börse an THORChain öffentlich gemacht, die Transaktionen im Zusammenhang mit der Sicherheitslücke zu stoppen, durch die etwa 387,5 Millionen Dollar aus den Wallets der Nutzer abgezweigt wurden.
Wie Cryptopolitan berichtete, griffen Circle und Tether bereits ein und stoppten am Freitag, den 25. September, Stablecoin-Transaktionen im Wert von fast 318.000 US-Dollar im Zusammenhang mit dem Hack. Die Anfrage an die dezentrale Börse THORChain ohne KYC-Verfahren dürfte jedoch nicht so unkompliziert verlaufen.
THORChain bietet schnelle und erlaubnisfreie native Cross-Chain-Swaps ohne KYC-Prüfungen für legitime Nutzer. Genau diese Eigenschaft macht die Plattform jedoch auch bei Betrügern beliebt, die Gelder außer Reichweite der Sicherungsrechte transferieren wollen.
Bemerkenswerterweise fror THORChain die Transaktionen nicht ein, nachdem es Anfang des Jahres selbst zu einem Diebstahl von 10,7 Millionen Dollar in seinem Tresor gekommen war .
Der CEO von Bitget will, dass THORChain die Geldtransfers von Ausbeutern stoppt
Chen schrieb am frühen Samstag auf X : „Wir fordern @THORChain hiermit offiziell auf, die Bedienung dieser Adressen zu verweigern.“
Der Bitget-Manager warnte die Börse, dass „die Branche zuschaut“, und forderte sie auf, sich nicht auf „Designprinzipien“ wie Protokollneutralität oder Dezentralisierung zu berufen, um sich jeglicher Verantwortung zu entziehen, während „bekanntermaßen gestohlene Gelder“ über ihre Plattform flossen.
Wie THORChain eingreifen kann, ist nicht so einfach, wie frühere Berichte Cryptopolitan bereits gezeigt haben, denn THORChain ist eher ein Synonym für Code als für ein tatsächliches Unternehmen.
Laut Angaben des Protokolls selbst läuft die DEX auf 95 global verteilten Knoten ohne Admin-Schlüssel und ohne kontrollierende Multisignatur.
Was ist mit Bitget passiert?
Laut einem Update des Support-Centers vom 25. September erlitt Bitget am 24. September einen Sicherheitsvorfall, bei dem 387,5 Millionen Dollar gestohlen wurden, gegenüber einer ursprünglichen Schätzung von 351,6 Millionen Dollar .
Die beschlagnahmten Kryptowährungen umfassten AVAX, BNB, ETH, TRX, USDT, USDC, XRPund ZEC, die auf primären Empfangs-Wallets, darunter 0x770b…63ee für Ethereumwerden auf separaten Adressen gehalten XRP, Zcashund TRON .
Bitegt hat ein Live trac-Dashboard und eine Angreiferadressen-API eingerichtet , um die Angreifer in Echtzeit zu überwachen.
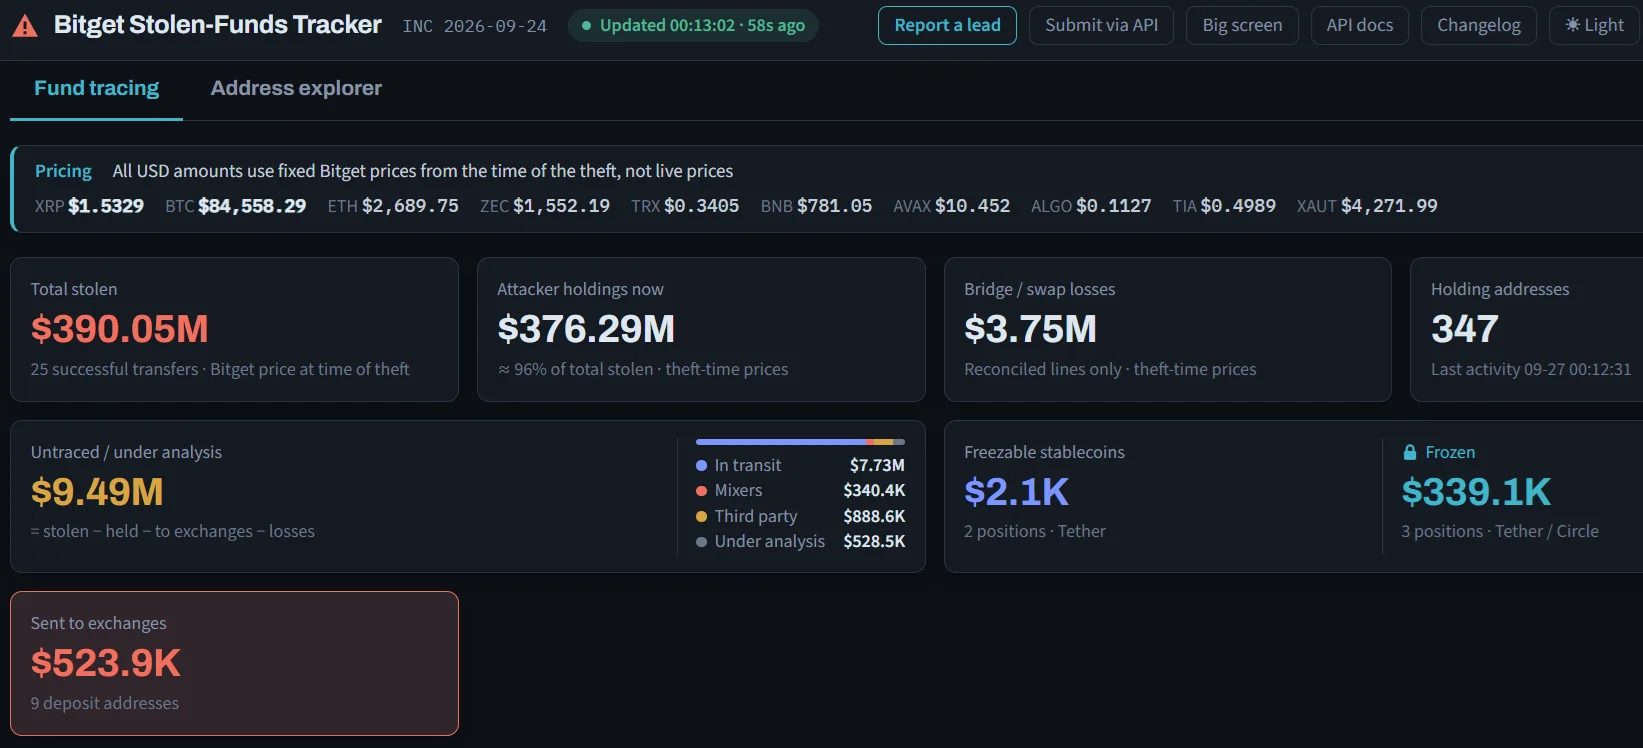
Laut Bitget unterstützen die Cybersicherheitsfirmen Mandiant und SlowMist die Untersuchung des Vorfalls, derdent eigenen Angaben bereits unter Kontrolle ist. Die Börse schloss zudem weitere unautorisierte Überweisungen aus.
Warum THORChain der Druckpunkt ist
Chen verweist auf THORChain aufgrund dessen trac. TRM Labs bezeichnete das Protokoll im Mai als „die bevorzugte Brücke“ für die Geldwäsche der größten nordkoreanischen Diebstähle und nannte als Beispiele den Bybit-Hack im Februar 2025, bei dem rund 1,5 Milliarden US-Dollar erbeutet wurden, sowie den Diebstahl von KelpDAO im Wert von fast 300 Millionen US-Dollar. TRM merkte zudem an, dass THORChain „sich konsequent geweigert hat, illegale Aktivitäten zu blockieren“, und interpretierte diese Weigerung als Haltung gegen Zensur.
MistTracebenfalls auf dieses Muster hin und erwähnte, wie fast 1,2 Milliarden Dollar der Bybit-Beute über THORChain geflossen sind.
Was Bitget unternimmt, um die Gelder zurückzuerhalten
Über den öffentlichen Appell hinaus hat Bitget ein Recovery Bounty Program ins Leben gerufen, das 5 % aller eingefrorenen Gelder und 5 % aller wiederhergestellten Gelder auszahlt, wobei ein Teil über den LazarusBounty-Kanal von Bybit geleitet wird.
Die Börse teilte mit, dass mit Hilfe von Industriepartnern bereits einige Vermögenswerte eingefroren wurden, Maßnahmen, die aufgrund von Gerichtsbeschlüssen oder Anfragen von Strafverfolgungsbehörden ergriffen werden, jedoch von der Prämie ausgeschlossen sind.
Chen sagte außerdem, Bitget werde die Auszahlungen schrittweise wieder aufnehmen, warnte jedoch davor, dass der Prozess langsamer als üblich sei, da der Vorfalldent Blockchains und mehrere Token betreffe.
Lesen Sie Krypto-News nicht nur, sondern verstehen Sie sie. Abonnieren Sie unseren Newsletter. Er ist kostenlos.
Häufig gestellte Fragen
Wie hoch war der Schaden, den Bitget bei dem Datenleck im September 2026 erlitt?
Bitget bestätigte, dass Vermögenswerte im Wert von rund 387,5 Millionen US-Dollar auf von Angreifern kontrollierte Adressen transferiert wurden. Zuvor war man von 351,6 Millionen US-Dollar ausgegangen, nachdem Überweisungen auf Zcash und TRON mitgezählt worden waren.
Was genau verlangt Bitget von THORChain?
Chen forderte THORChain auf, den öffentlich gelisteten Angreiferadressen den Dienst zu verweigern, und argumentierte, dass das dezentrale Design nicht dazu genutzt werden sollte, bekanntermaßen gestohlene Gelder zu transferieren.
Warum wird THORChain mit gestohlenen Kryptowährungen in Verbindung gebracht?
THORChain ermöglicht Cross-Chain-Swaps ohne KYC-Prüfungen, und TRM Labs und MistTrachaben es als primären Geldwäscheweg für große Diebstähledent, darunter der Bybit-Hack mit einem Schaden von rund 1,5 Milliarden US-Dollar und der KelpDAO-Exploit mit einem Schaden von fast 300 Millionen US-Dollar.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan/ übernimmt keine Haftung für Investitionen, die auf Grundlage der Informationen auf dieser Seite getätigt werden. Wirtronempfehlen dringend, vor jeder Anlageentscheidung eigene Recherchen durchzuführendent oder einen qualifizierten Fachmann zu konsultieren

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast zehn Jahren Erfahrung im Bloggen und der Eventberichterstattung im Kryptobereich. Bei Cryptopolitanschreibt sie für die Nachrichtenseite und berichtet und analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Kryptoregulierung, KI und Zukunftstechnologien. Sie hat an der Arcadia University Betriebswirtschaftslehre studiert.









