



Aztec Labs zieht eine Trennlinie zum veralteten Aztec Connect-Produkt nach einem Exploit in Höhe von 2,1 Mio. $

- Der Aztec-Connect-Angriff war auf einen unvollständigen Proof-Verifizierungs-Bug zurückzuführen, der betrügerische Auszahlungen daran hinderte, Validierungsprüfungen zu umgehen.
- Da Aztec Connect vollständig dezentralisiert und vor Jahren aufgegeben wurde, kann die Sicherheitslücke nicht gepatcht werden, und das Protokoll kann nicht pausiert werden.
- Aztec Labs und die Aztec Foundation betonten, dass der Exploit das aktuelle Aztec-Netzwerk oder den AZTEC-Token nicht beeinträchtigt.
Der Smart Contract von Aztec Connect hat Berichten zufolge 2,1 Millionen Dollar verloren, nachdem ein Angreifer eine Verifizierungslücke in der Privacy-Bridge ausgenutzt hat, die vor drei Jahren geschlossen wurde. Dieser Angriff kommt mit einer Wendung, da die Lücke nach Angaben des Aztec Labs-Teams außerhalb der Fähigkeit jedes Einzelnen liegt, sie zu patchen.
Zu den gestohlenen Mitteln gehörten etwa 909 ETH, 270.000 DAI und 167 wstETH, so die Blockchain-Sicherheitsfirma BlockSec, die die verdächtige Transaktion über ihr Phalcon-Überwachungssystem markierte.
Bevor sie im März 2023 von Aztec Labs veraltet wurde, Aztec Connect war Aztec Connect eine zk-Rollup-Bridge, die es Nutzern ermöglichte, mit DeFi-Protokollen wie Aave und Lido zu interagieren, während Transaktionsdetails durch Zero-Knowledge-Beweise geschützt wurden. Aztec Labs stellte den Betrieb seines Sequencers bis März 2024 ein.
Der AZTEC-Token ist zum Zeitpunkt von Cryptoplitan’s Bericht um mehr als 5 % gestiegen.
Was war die Schwachstelle, die es dem Angreifer ermöglichte, Aztec Connect auszunutzen?
Die Schwachstelle ergab sich aus einer Diskrepanz im Zusammenhang mit der Grenze zwischen dem verifizierten Transaktionssatz und der L1-Abwicklungsverarbeitung gemäß BlockSec Phalcon’s Analyse auf X.
Laut der Sicherheitsfirma CertiK handelte es sich bei der Schwachstelle um eine unvollständige Validierung der eingereichten Beweisdaten.
Eine Vertragsfunktion prüfte nur den Anfang des Beweises, während Token-Überweisungsinstruktionen, die anderswo eingebettet waren, nicht verifiziert wurden, was es dem Angreifer ermöglichte, Auszahlungen zu manipulieren.
Wie reagiert Aztec Labs auf den Exploit?
Aztec Labs bestätigte, dass es die Angelegenheit untersucht, sagte jedoch, dass es keinen Mechanismus zur Intervention gibt. „Aztec Connect wurde vor 3 Jahren veraltet. Aztec Labs besitzt keine Admin-Schlüssel oder Kontrolle über das System; es kann von uns nicht pausiert oder aktualisiert werden“, schrieb das Team auf X.
In einer separaten Erklärung betonte die Aztec Foundation auf X, dass der Vorfall keine Verbindung zu Smart Contracts hat, die mit dem AZTEC ERC-20-Token oder dem aktuellen Aztec-Netzwerk verbunden sind, das sich auf private Smart Contracts konzentriert.
„Aztec Connect wurde vor 3 Jahren veraltet, und Aztec Labs behält keine Kontrollen über das System“, schrieb die Aztec Foundation.
Als Aztec Labs die Bridge herunterfuhr, verzichtete es auf Admin-Schlüssel für die Verträge, da es sich um ein datenschutzorientiertes Protokoll handelte. Der Nachteil ist jedoch, dass, sobald die Schlüssel weg sind, niemand einen Fehler beheben kann, wenn eine Verwundbarkeit auftritt.
Was sind die Kosten des Exploits?
Aztec Connect-Verträge hielten vor dem Angriff einen Gesamt-Value-Locked (TVL) von etwa 2,15 Millionen Dollar, laut dass es „ungewöhnliche Bewegungen“ untersuche und die Benutzer aufforderte, alle Gelder abzuheben, Kredite zurückzuzahlen und die Interaktion mit dem Protokoll einzustellen., und genau auf diese Mittel konnte der Angreifer zugreifen.
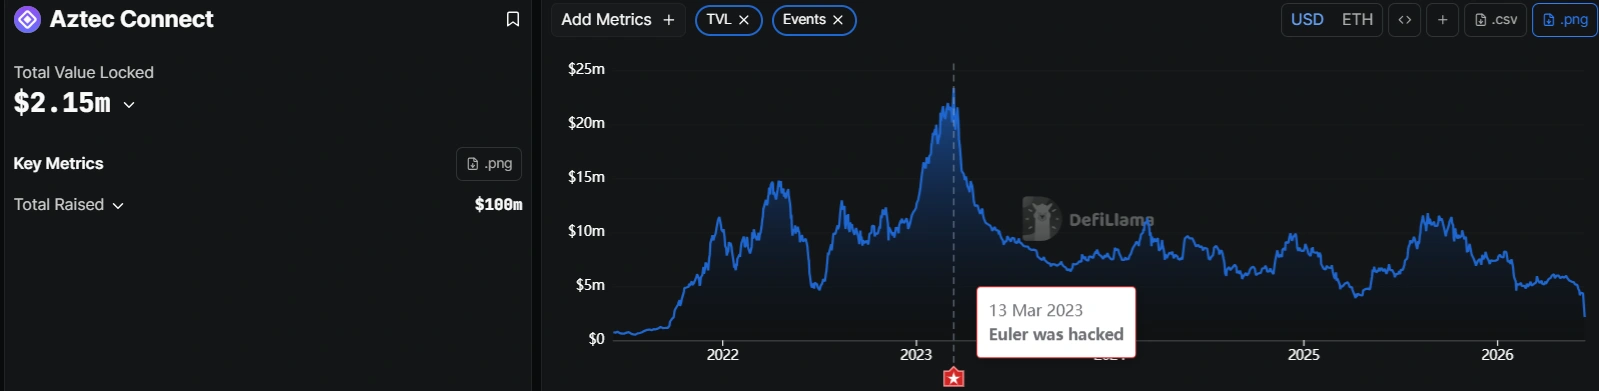
Die Mittel waren nicht überwacht, und das Team unternahm nichts dagegen, da alle darin verbliebenen Vermögenswerte vollständig von der Integrität des ursprünglichen Codes abhängen.
Der Exploit bei Aztec Connect bringt auch das wiederkehrende Risiko für Nutzer auf den Tisch, die ihre Mittel in Legacy-Verträgen lassen, nachdem ein Projekt migriert ist.
Exploits im Juni häufen sich weiter
Wir sind bereits in der zweiten Hälfte des Monats Juni, und da die Exploits zunehmen, scheinen Krypto-Protokolle keine Pause zu bekommen. Auch Mai war von verschiedenen Exploits geprägt, und kürzlich veraltete Plattformen sehen zunehmende Angriffe.
Cryptopolitan hat zuvor über Exploits berichtet, die Gnosis Pay und TesseraDAO in den ersten Tagen des Juni trafen, wobei TesseraDAO allein 2,5 Millionen Dollar bei einem Mint-and-Dump-Angriff auf der BNB Chain verlor.
Laut Die Daten von DeFiLlama, die Exploits im Juni haben bis Mitte des Monats bereits kumulierte Verluste von etwa 43,93 Millionen Dollar erreicht.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Häufig gestellte Fragen
Was ist Aztec Connect und warum wurde es angegriffen?
Aztec Connect war eine zk-Rollup-Brücke auf Ethereum, die Privatsphäre für DeFi-Transaktionen bot. Sie wurde im März 2023 eingestellt, und da das Team die Admin-Schlüssel aufgab, konnte ein Verifizierungsfehler in seinem unveränderlichen Smart Contract nicht behoben werden, was es einem Angreifer ermöglichte, am 14. Juni 2026 etwa 2,1 Millionen US-Dollar abzuziehen.
Beeinflusst der Aztec-Connect-Angriff den AZTEC-Token oder das aktuelle Aztec-Netzwerk?
Nein. Sowohl Aztec Labs als auch die Aztec Foundation bestätigten, dass die angegriffenen Verträge keine Verbindung zum AZTEC ERC-20-Token oder zu Smart Contracts des aktuellen Aztec-Netzwerks haben.
Wie hat der Angreifer den Vertrag ausgenutzt?
Laut der Analyse von BlockSec war die Ursache ein Missverhältnis zwischen der Verifizierung von Rollup-Transaktionen im Vertrag und der Logik zur L1-Abwicklung, wodurch der Angreifer den Vertrag dazu bringen konnte, Gelder freizugeben, die er nicht hätte freigeben sollen.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









