






Anonymer Krypto-Influencer deckt berüchtigte Lazarus-Gruppe in detailliertem Bericht auf


Anonymer Krypto-Influencer deckt Lazarus-Gruppe in detailliertem Bericht auf
- ZachXBT deckt die Exploits der Lazarus-Gruppe im Krypto-Bereich auf.
- ZachXBT ist ein angesehener Blockchain-Analyst im Krypto-Bereich.
- Die Lazarus-Gruppe ist für Cyber-Exploits im DeFi-Bereich berüchtigt.
Die Coinmarketcap Crypto Awards 2024 zeichneten den anonymen Krypto-Influencer ZachXBT mit dem Preis „Social Influencer to Watch“ aus, was der neu veröffentlichten Untersuchung Glaubwürdigkeit verlieh.
Die Untersuchung geht auf Exploits der Lazarus-Gruppe zurück, die bis ins Jahr 2020 reichen. Er verfolgt die Bewegung der Gelder auf der Blockchain vom Zeitpunkt des Exploits bis zu den Fällen, in denen sie in Fiat umgewandelt oder eingefroren wurden.
Ein Blick auf die Angriffe
Laut seiner Untersuchung nutzte die Lazarus-Gruppe bekannte, doch ausgefeilte Methoden, um ihre Opfer auszunutzen. In ZachXBTs Worten ist die Lazarus-Gruppe „finanziell motiviert und nutzt Malware, die maßgeschneidert für jedes Ziel ist.“
ZachXBT hat Angriffe aus über 20 Hacks zusammengestellt, bei denen Hunderte Millionen US-Dollar gewaschen wurden. Zu den Opfern gehörten Coinberry, Unibright, Coinmetro, der Gründer von Nexus Mutual, EasyFi, Bondly, MGNR, Polyplay, bZx und Coinshift.
Die meisten Angriffe waren sozialer Natur, wobei Themen für Angriffe sich über mehrere Opfer hinweg wiederholten. Eine Methode bestand darin, Phishing-E-Mails zu verwenden, die schädliche Software auf den Computern der Opfer installierten.
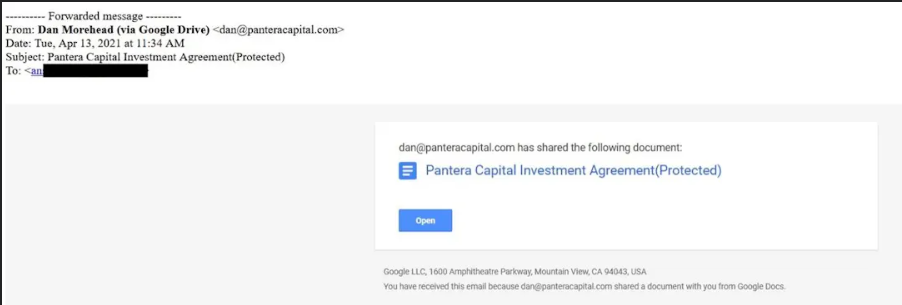
Phishing-E-Mail, angeblich von der Lazarus-Gruppe verwendet.
Ein weiterer sozialer Angriffsversuch bestand darin, Teammitglieder anzuschreiben, bevor ihnen eine Datei mit schädlicher Software gesendet wurde.
Die Angriffe umfassten das Stehlen privater Schlüssel und deren Nutzung, um verwundbare Verträge auszunutzen.
Ermittlungen
Die Lazarus-Gruppe gab die Angriffe nicht zu. ZachXBT nutzte Einfallsreichtum, um die Angriffe aufzudecken und sie alle mit der Gruppe zu verbinden.
Laut der Untersuchung wurden die gestohlenen Gelder über Krypto-Mixing-Dienste wie Tornado Cash gewaschen. ZachXBT enthüllte, wie er sich durch die Mixing-Dienste navigierte, um die Bewegung der Gelder zu verfolgen.
Nach den Exploits landeten einige Gelder auf Binance-Kryptobörsen, Noones und Paxful P2P-Börsen, wo sie in Fiat umgetauscht wurden. Ein Teil der Gelder wurde auch eingefroren.
Wer ist die Lazarus-Gruppe?
Die Lazarus-Gruppe ist berüchtigt für Cyberangriffe und Straftaten, die von finanziellen Exploits motiviert sind. Die Verfehlungen der Gruppe lassen sich bis ins Jahr 2009 zurückverfolgen, mit Opfern wie Sony Pictures und der Bangladesch-Bank, und ab 2020 für Dezentralisierte-Finanzprotokolle (DeFi).
Wer ist ZachXBT?
ZachXBT ist ein anonymes Blockchain-Analyst, der dafür bekannt ist, unethische Praktiken und Hacks auf seinem X-Account aufzudecken.
Seine wahre Identität bleibt unbekannt; ein Tweet, den er am 16. Januar 2023 veröffentlichte, deutete jedoch darauf hin, dass Zachary sein Vorname ist.
ZachXBT hat über 570.000 Follower auf X. Er veröffentlicht auch detaillierte Untersuchungen auf mirror.xyz. Der Großteil des Pseudonyms Ruhm rührt von seiner umfangreichen On-Chain-Analyse her, die er in X-Threads detailliert beschreibt.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.

Brian Koome
Brian Koome verfügt über mehr als sieben Jahre Erfahrung in der Blockchain- und Kryptowährungsberichterstattung und ist seit 2017 in der Branche tätig. Er hat zu führenden Publikationen beigetragen, darunter BlockToday.com. Zudem entwickelte er den Ethereum-101-Kurs für BitDegree.org, bevor er als Vollzeit-Autor zu Cryptopolitan wechselte. Brian verfasst evergreen Guides (EGs), Deep Dives, Interviews und Preisanalysen. Sein Fokus auf DeFi, Blockchain-Innovationen und aufstrebende Crypto-Projekte begeistert die Leser.









