






خسرت الضحايا 2.37 مليار دولار في 121 اختراقاً للعملات المشفرة في النصف الأول من عام 2025: SlowMist


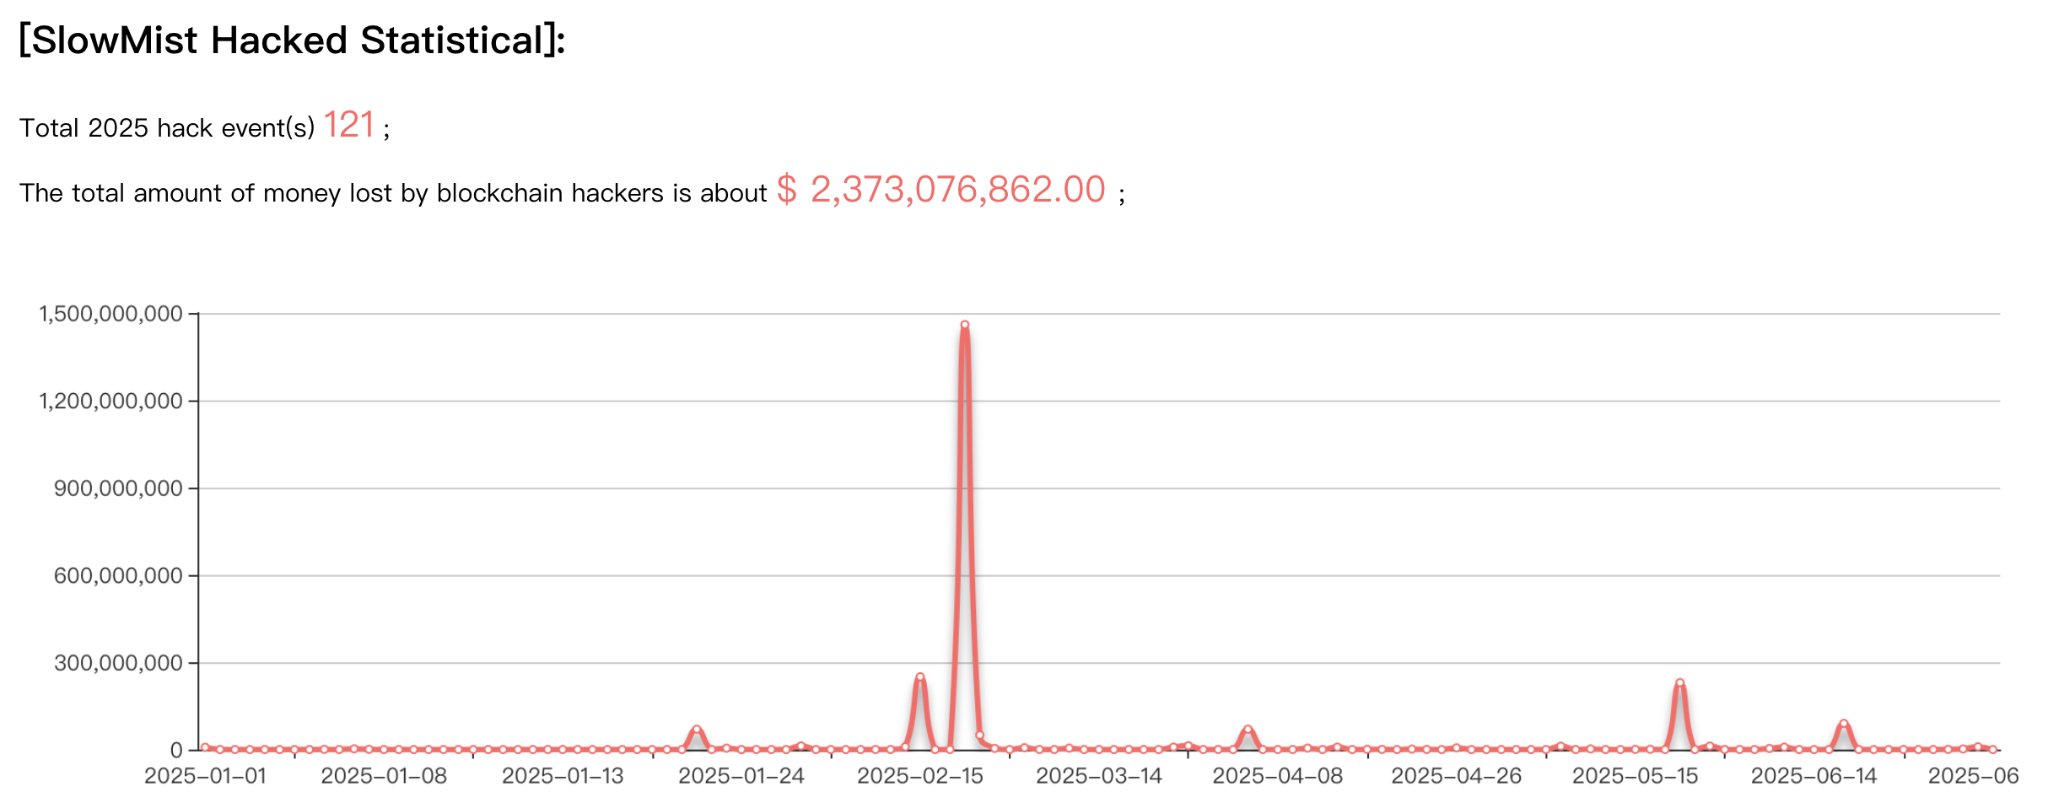
- أبلغت SlowMist عن 121 حادثة أمان في العملات المشفرة خلال النصف الأول من عام 2025، بإجمالي خسائر قدره 2.373 مليار دولار.
- تعرضت بروتوكولات التمويل اللامركزي (DeFi) لـ92 هجوماً، مما شكل 76% من جميع الحوادث.
- مثلت اختراقات البورصات أعلى الخسائر، حيث سُرقت 1.883 مليار دولار.
يكشف تقرير منتصف عام 2025 من SlowMist أن حوادث أمن البلوكشين تسببت في خسائر بقيمة 2.373 مليار دولار عبر 121 هجوماً خلال النصف الأول من عام 2025.
تظهر البيانات أن بروتوكولات التمويل اللامركزي (DeFi) ظلت الأهداف الرئيسية بينما ولدت اختراقات البورصات أكبر الخسائر الفردية، مما يسلط الضوء على نقاط الضعف المستمرة في البنية التحتية للعملات المشفرة.
يظهر قطاع أمن البلوكشين أنماطاً مختلطة
شهد النصف الأول من عام 2025 وقوع 121 حادثة أمنية عبر شبكات البلوكشين، وهو انخفاض من 223 حادثة تم الإبلاغ عنها في الفترة نفسها من عام 2024. ومع ذلك، زادت الخسائر الإجمالية بنسبة حوالي 65.94٪، لتصل إلى 2.373 مليار دولار مقارنة بـ 1.43 مليار دولار في النصف الأول من العام السابق.
كانت الشبكة الأكثر استهدافاً هي Ethereum، والتي خسرت 38.59 مليون دولار بسبب الهجمات. خسرت Solana 5.8 مليون دولار، وخسرت Binance Smart Chain 5.49 مليون دولار من الأموال المسروقة. حقيقة استهدافها تعني أنها الأكثر سيولة وتتمتع بقواعد مستخدمين هائلة.
تضررت بروتوكولات التمويل اللامركزي (DeFi) بشدة من الهجمات الأمنية، حيث سجلت 92 حادثة أو 76.03٪ من الحالات المبلغ عنها. شكلت الخسائر الناتجة عن الهجمات حوالي 470 مليون دولار، بانخفاض من 659 مليون دولار في النصف الأول من عام 2024. يُظهر انخفاض بنسبة 28.67٪ في الخسائر المتعلقة بالتمويل اللامركزي (DeFi) تنفيذ ميزات أمنية محسنة في أنظمة التمويل اللامركزي.
كانت البورصات المركزية أقل استهدافاً، مع 11 حالة موثقة. ومع ذلك، تسببت الهجمات في خسائر هائلة وغير متناسبة totaling 1.883 مليار دولار. كان الأسوأ هو حالة Bybit، التي خسرت حوالي 1.46 مليار دولار في حالة واحدة، مما يظهر التعرض عالي المخاطر للبورصات الكبيرة.
برز اختراق الحسابات كأداة هجوم رئيسية، مسؤولة عن 42 حادثة أمنية. تلتها عن كثب ثغرات العقود الذكية، والتي شكلت 35 اختراقاً منفصلاً. تجاوزت حادثتان 100 مليون دولار في الخسائر، حيث تسببت أكبر 10 هجمات مجتمعة في أضرار بقيمة 2.018 مليار دولار.
تغيرت تكتيكات الاحتيال عبر أدوات هجوم متعددة
أفاد SlowMist أن النصف الأول من عام 2025 شهد عمليات احتيال متعددة المتجهات تستهدف البنية التحتية والمستخدمين مباشرة.
اكتسبت هجمات التصيد على إجراءات التفويض EIP-7702 زخماً، حيث استغل المهاجمون آليات العقود التفويضية الجديدة لتصريف المحافظ. تمكنت مجموعة Inferno Drainer من سرقة 146,551 دولاراً من خلال هذه الأساليب، وخداع المستخدمين لتوقيع عقود حقيقية تم الاستيلاء عليها لاحقاً واستغلالها لأغراض خبيثة.
أصبحت الصور المقلدة العميقة (Deepfakes) واحدة من الأدوات الرئيسية للمحتالين للاحتيال القائم على الثقة، حيث أنشأ المهاجمون مواد فيديو وصوتية واقعية مع مؤثرين عملات مشفرة ومديرين تنفيذيين في البورصات. حلّت الصور المقلدة العميقة محل عمليات الاحتيال الاستثماري المزيفة وتجاوزت عمليات التحقق التقليدية.
وجد مسؤولو الشرطة في هونغ كونغ وسنغافورة عصابات احتيال مختلفة تستخدم تقنية الصور المقلدة العميقة، حيث استهدفت إحدى العمليات ضحايا في دول آسيوية مختلفة وتسببت في خسائر تزيد عن 34 مليون دولار هونغ كونغي.
انتشرت عمليات احتيال حماية أمان البريد العشوائي على Telegram خلال الفترة، مستهدفةً بشكل رئيسي المستخدمين من خلال أنشطة الحافظة المزيفة التي قدمت على أنها تمارين تحقق أمني. تسببت الهجمات في تشغيل المستخدمين لبرامج PowerShell التي نشرت أحصنة طروادة للوصول عن بعد، مما أدى إلى الاستيلاء على الأجهزة والاستيلاء على أرصدة العملات المشفرة.
استمرت الإضافات المتصفحات الخبيثة في استهداف مستخدمي العملات المشفرة من خلال تقديم نفسها كأدوات أمان Web3. يوضح مثال ملحق Osiris كيف اختطف المهاجمون روابط التنزيل من مواقع ويب حقيقية، مستبدلين البرنامج بالبديل الخبيث دون تغيير المظهر والشعور بالمصادر الأصيلة.
امتد تصيد التوظيف عبر LinkedIn إلى ما هو أبعد من عمليات الاحتيال الوظيفية العادية، حيث تنكر المتسللون كمشروعات بلوكشين لنشر مستودعات برمجية ملوثة بالعملات المشفرة. شملت هجمات الهندسة الاجتماعية على مستخدمي Coinbase موظفين داخليين مخترقين تسربوا معلومات التحقق من الهوية (KYC).
تظهر عمليات استرداد الأصول والإجراءات التنظيمية تقدماً
كان تجميد الأصول وعمليات الاسترداد قابلة للقياس خلال النصف الأول من عام 2025. تم تجميد 209 عناوين Ethereum لأصول USDT-ERC20 بواسطة Tether، وتجميد Circle لـ 44 عنوان Ethereum لرموز USDC-ERC20. كانت هذه العمليات المنسقة فعالة في كبح تدفق عائدات الجريمة على منصات العملات المستقرة البارزة.
تم تحقيق الاسترداد في تسع حوادث كبرى تم فيها استرداد الخسائر بالكامل أو جزئياً بعد الهجمات. كان إجمالي المال المسروق في الحوادث حوالي 1.73 مليار دولار، وتم بالفعل إرجاع أو تجميد ما يقرب من 270 مليون دولار. هذا يمثل معدل استرداد بنسبة 11.38٪، وهو معدل مرتفع نسبياً مقارنة بالسنوات الأخيرة.
سهلت مجموعة استخبارات التهديدات InMist Lab التابعة لـ SlowMist عمليات الدفاع عن الأصول وساعدت في تجميد حوالي 14.56 مليون دولار من الأصول المسروقة بشكل غير قانوني خلال الفترة الممتدة على ستة أشهر. كان اختراق KiloEx حالة نموذجية لنجاح الاستجابة المنسقة، حيث تم استرداد 8.44 مليون دولار من الأصول المسروقة بالكامل خلال 3.5 أيام من خلال جهد مشترك بين فريق الأمن وأصحاب المصلحة في المشروع.
تم تطوير أطر تنظيمية عالمية في ولايات قضائية مختلفة حيث قدمت الحكومات معايير محددة لبورصات العملات المشفرة وقواعد العملات المستقرة. نفذت الولايات المتحدة قانون GENIUS، بينما أصبحت هونغ كونغ تعمل بقانون العملات المستقرة الخاص بها في 1 أغسطس.
نفذت الدول الأعضاء في الاتحاد الأوروبي لائحة مكافحة غسل الأموال، التي تحظر الحسابات المشفرة المجهولة ومعاملات العملات خارج البورصات. بنت هذه الإجراءات شبكة عالمية أكثر تقدماً لقواعد التمويل بالعملات المشفرة، مع مزيد من التنسيق بين المنظمين والمنصات الرائدة لتعزيز الردع ضد الجريمة على السلسلة.
أذكى العقول في عالم العملات الرقمية يقرأون بالفعل نشرتنا الإخبارية. هل تريد الانضمام؟ انضم إليهم.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

فيغنيش كارونانيدهي
فيغنيش هو كاتب محتوى في مجال العملات الرقمية وصحفي متخصص في العملات الرقمية ومحرر محتوى ومدير وسائل التواصل الاجتماعي. عمل مع Watcher.guru وBeInCrypto وCoinGape وMilkroad وAirdrops لأكثر من 6 سنوات. تم صقل مهاراته في تغطية أخبار التكنولوجيا والروبوتات والأعمال والذكاء الاصطناعي خلال دراسته للحصول على درجة الماجستير في التجارة.









