





- 中国已下令国内企业停止使用来自十余家美国及以色列公司的网络安全软件。
- 中国以国家安全风险为由宣布禁令,称美国技术易受攻击。
- 此次禁令涵盖博通(VMware)、Palo Alto Networks、CrowdStrike 和 Check Point Software Technologies 等行业巨头。
中国正在淘汰美国技术以实现技术自立的目标。中国本地公司现已被指示停止使用来自美国和以色列某些公司的网络安全服务,理由是担心西方技术容易受到网络攻击。
中国当局已指示本地公司停止使用来自美国和以色列12家以上公司生产的网络安全软件。这一决定是由于担心西方软件可能被用于收集和向外国政府传输敏感的中国数据。
哪些网络安全公司在中国被禁?
被禁的美国公司名单包括博通旗下的 VMware、Palo Alto Networks 和 Fortinet。其他受影响的主要美国公司包括 CrowdStrike、SentinelOne、Rapid7 和 McAfee。即使是 Alphabet 旗下的公司,如 Mandiant 和 Wiz, 也在黑名单上。
禁令还针对以色列的一些公司,包括 Check Point Software Technologies、Orca Security 和 Cato Networks。最近被 Palo Alto Networks 收购的 CyberArk 也在名单上。此外,现由法国公司 Thales 拥有的 Imperva 也受到限制。
作为对 新闻, 博通的股价在周三交易中下跌超过5%。Palo Alto Networks 下跌约1%,而 Fortinet 下跌约2%。
CrowdStrike, SentinelOne 和 Recorded Future 澄清称它们在该国开展业务,但其他公司如 Fortinet 在中国大陆设有三个办事处,在香港有一个办事处。博通在中国有六个地点,Palo Alto Networks 有五个。
中国为何禁止网络安全公司?
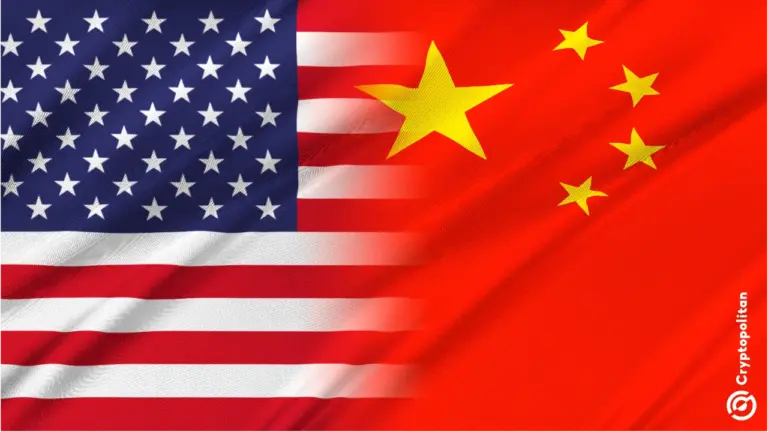
中国和美国目前正处于技术创新领先地位的激烈竞争时期。北京长期以来一直推行一项名为“信创”的政策,旨在实现科技领域的自立。
中国官员还表达了对西方设备固有易受外国势力黑客攻击的日益担忧,因为西方网络安全公司经常指控中国国家支持的黑客行为。
例如,Check Point 最近发布了一份关于针对欧洲政府办公室的中国行动的报告。Palo Alto Networks 最近也指控中国黑客正在针对全球外交官。北京一直否认这些指控。
中国公司还面临压力,要求转向本地提供商,如360安全技术和东软。美国此前曾 采取类似行动 针对中国和俄罗斯公司,并于2024年禁止了俄罗斯的卡巴斯基实验室软件。
最近,中国还加大了对国有企业停止使用西方咨询公司和华为硬件的压力。
不要只是阅读加密货币新闻,要真正理解它。订阅我们的通讯。 免费。

Hannah Collymore
汉娜是一位作家兼编辑,在加密货币领域拥有近十年的博客写作和活动报道经验。在Cryptopolitan,汉娜负责新闻板块,报道和分析DeFi、RWA、加密货币监管、AI和前沿科技行业的最新发展。她毕业于阿卡迪亚大学,获得工商管理学位。









