





BitMEX предотвращает попытку взлома со стороны группы Lazarus, раскрывая IP-адреса хакеров и ошибки в операциях


- BitMEX остановила попытку взлома со стороны группы Lazarus, начавшуюся с поддельного предложения на LinkedIn.
- Хакеры использовали вредоносный код в репозитории GitHub, чтобы обмануть сотрудника BitMEX.
- BitMEX обнаружила открытые логи Supabase с реальными IP-адресами, именами пользователей и заражёнными машинами.
BitMEX раскрыл детали неудачной попытки взлома со стороны группы Lazarus, обнажив небрежные ошибки коллектива, давно связанного с киберподразделением Северной Кореи.
Согласно блогу, опубликованному BitMEX в пятницу, команда теперь настроила внутреннюю систему мониторинга для отслеживания новых заражений и возможного выявления будущих ошибок в области операционной безопасности.
Все началось с того, что сотрудник BitMEX получил предложение на LinkedIn поработать над проектом фальшивой NFT-маркетплейса, но предложение совпадало с известной тактикой фишинга, используемой Lazarus, поэтому сотрудник немедленно сообщил об этом, начав полное расследование.
Команда безопасности BitMEX получила доступ к репозиторию GitHub, которым поделился злоумышленник, где содержался проект на Next.js/React. Однако внутри был спрятан код, предназначенный для того, чтобы сотрудник незаметно запустил вредоносную программу на своей системе. Команда не стала запускать код, а сразу перешла к анализу.
BitMEX анализирует вредоносное ПО и находит отпечатки Lazarus
Внутри репозитория инженеры BitMEX искали термин eval, который является распространенным признаком вредоносного ПО. Одна строка кода была закомментирована, но все равно раскрывала намерения. Если бы она была активна, она бы обратилась к «hxxp://regioncheck[.]net/api/user/thirdcookie/v3/726» для получения cookie и ее выполнения. Этот домен ранее был связан с Lazarus командой Unit 42 из Palo Alto Networks, которая годами отслеживает кибердеятельность КНДР.
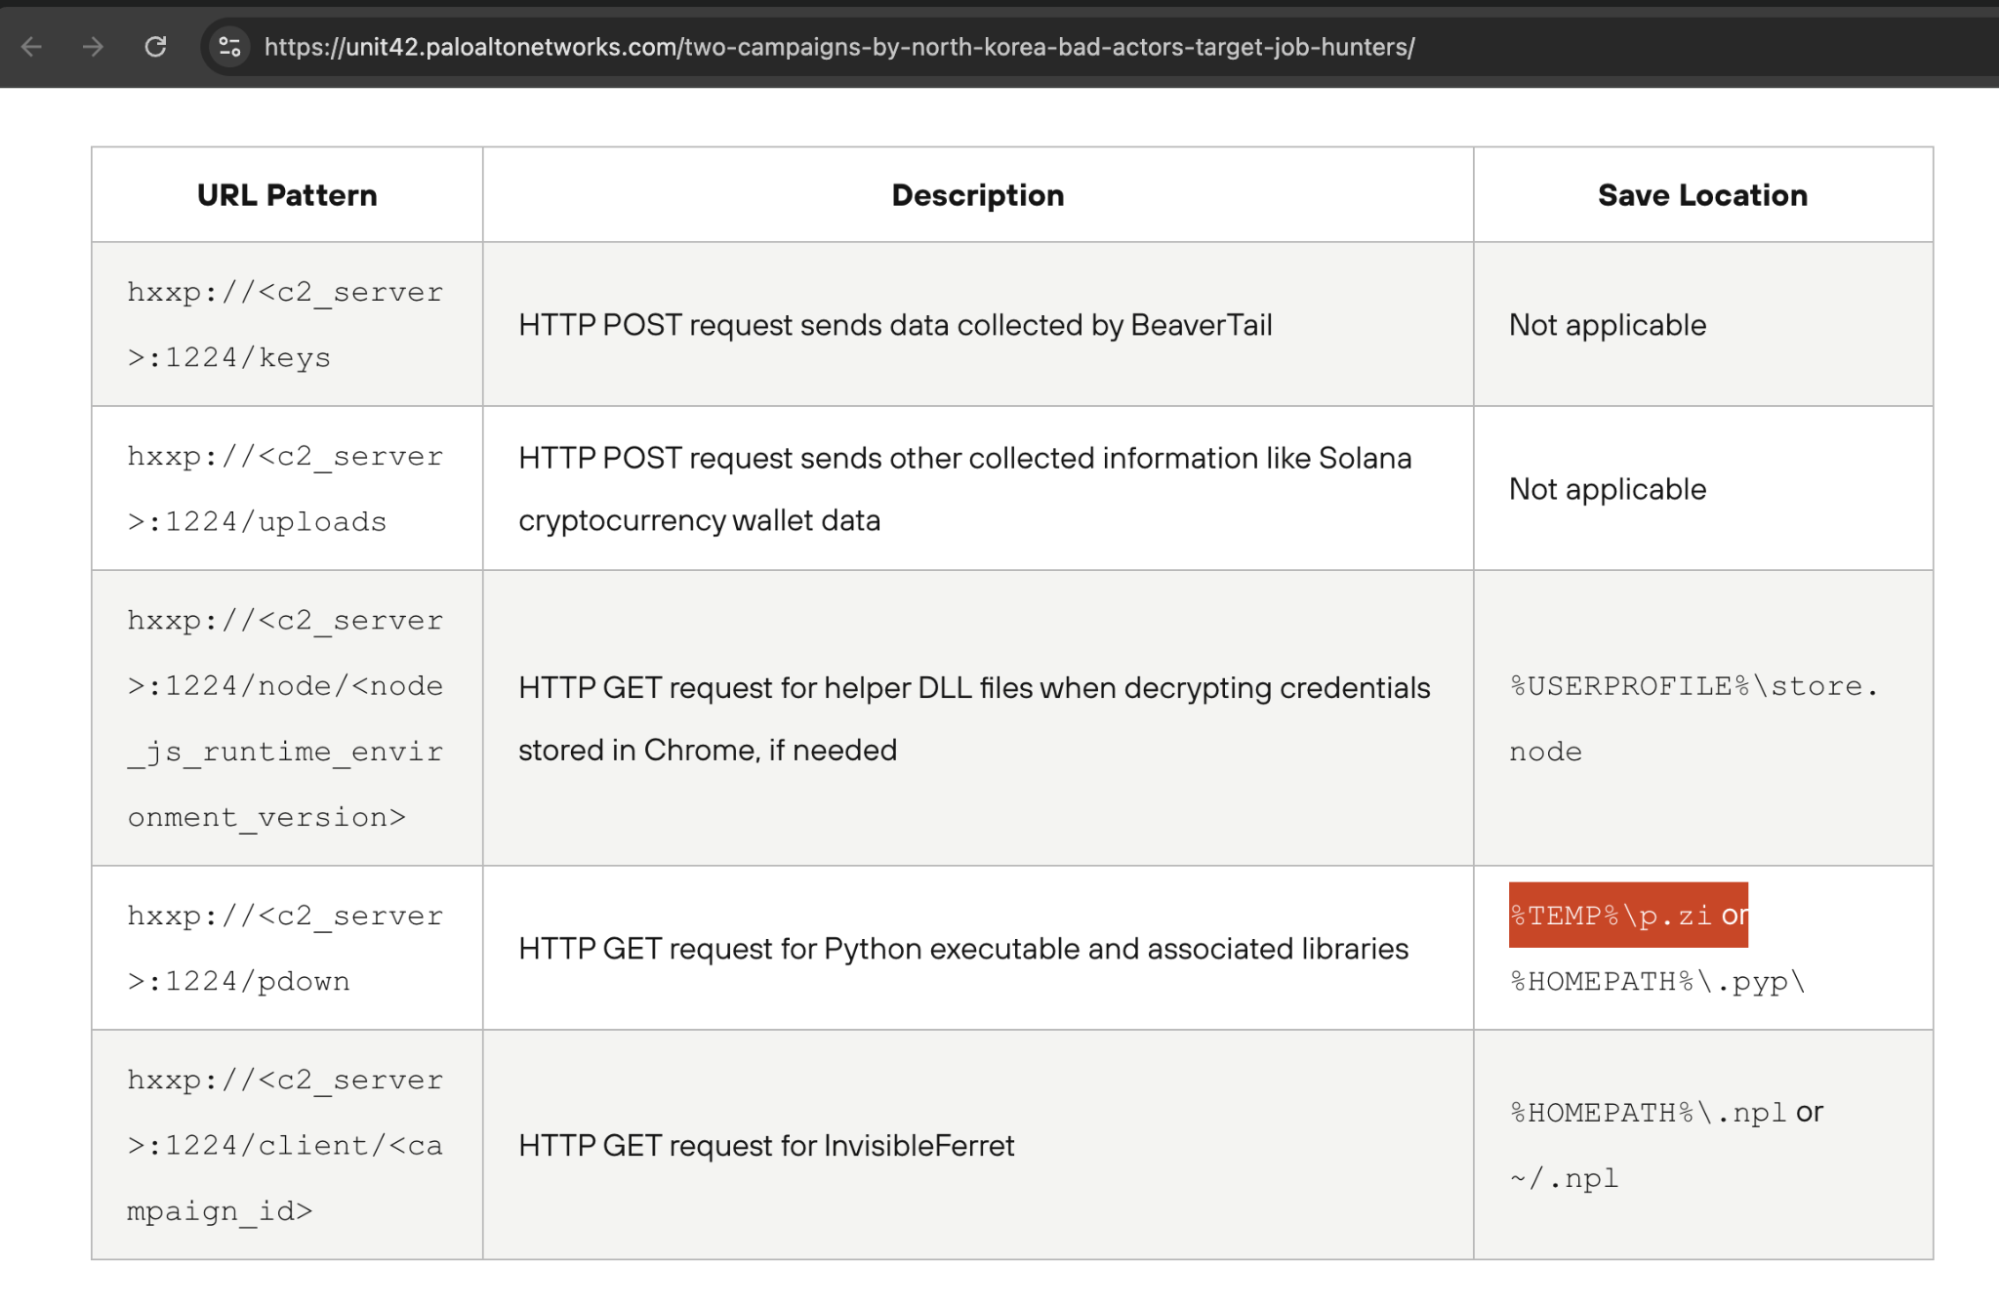
Другая линия была активна. Она отправила запрос на «hxxp://fashdefi[.]store:6168/defy/v5» и выполнила ответ. BitMEX вручную извлек этот JavaScript и обнаружил, что он сильно запутан. Используя webcrack, инструмент для деобфускации кода, команда, по сообщениям, сняла слои. Финальный вывод был беспорядочным, но читаемым, так как выглядел как три разных скрипта, слитых в один.
Часть кода содержала идентификаторы расширений Chrome, что обычно указывает на вредоносное ПО для кражи учетных данных. Одна строка, p.zi, напоминала старое вредоносное ПО Lazarus, использовавшееся в кампании BeaverTail, еще одной операции, ранее задокументированной Unit 42. BitMEX решила не проводить повторный анализ компонента BeaverTail, так как он уже был опубликован.
Вместо этого они сосредоточились на другом открытии: код был связан с экземпляром Supabase. Supabase — это бэкенд-платформа для разработчиков, своего рода аналог Firebase. Проблема? Разработчики Lazarus не обеспечили должной защиты. Когда BitMEX протестировал его, они получили прямой доступ к базе данных — без логина и какой-либо защиты.
Хакеры выкладывают логи зараженных устройств и свои IP-адреса
В базе данных Supabase было 37 записей о зараженных машинах. Каждая запись содержала имя пользователя, имя хоста, операционную систему, IP-адрес, геолокацию и временную метку. BitMEX заметила закономерности: некоторые устройства появлялись неоднократно, что выделяло их как разработческие или тестовые машины. Формат именования большинства хостов следовал структуре 3-XXX.
Многие IP-адреса принадлежали провайдерам VPN. Один пользователь, «Victor», часто подключался через Touch VPN. Другой, «GHOST72», использовал Astrill VPN. Но затем Victor допустил ошибку. Одна запись, связанная с ним, имела другой IP-адрес — 223.104.144.97, домашний IP-адрес в Цзясин, Китай, принадлежащий China Mobile. Это не был VPN. Скорее всего, это был реальный IP-адрес оператора Lazarus. BitMEX отметила это как серьезную ошибку в операциях.
Затем BitMEX создала инструмент для постоянного опроса базы данных Supabase. С 14 мая инструмент собрал 856 записей из базы данных, датированных с 31 марта. Среди них было 174 уникальных комбинаций имен пользователей и имен хостов. Система теперь работает непрерывно, выявляя новые заражения или новые ошибки злоумышленников.
Изучив временные метки, BitMEX обнаружила, что активность Lazarus снижается с 8:00 до 13:00 UTC, что соответствует 17:00–22:00 в Пхеньяне. Это соответствует структурированному рабочему графику, что дополнительно подтверждает, что группа состоит не из фрилансеров-хакеров, а из организованной команды.
Команда безопасности подтверждает паттерн Lazarus и внутреннее разделение
У группы Lazarus есть известная история атак с использованием социальной инженерии. В более ранних инцидентах, таких как взлом Bybit, они обманом заставили сотрудника Safe Wallet запустить вредоносный файл. Это дало им первоначальный доступ.
Затем другая часть команды взяла на себя управление, получила доступ к среде AWS и изменила код фронтенда, чтобы красть криптовалюту из холодных кошельков. BitMEX заявила, что этот паттерн показывает, что группа, вероятно, разделена на несколько команд: одни занимаются базовым фишингом, другие — продвинутым проникновением после получения доступа.
BitMEX написала: «За последние несколько лет, похоже, группа разделилась на несколько подгрупп, которые не обязательно имеют одинаковый уровень технической сложности». Команда безопасности заявила, что эта кампания следовала тому же шаблону. Первоначальное сообщение в LinkedIn было простым, репозиторий GitHub выглядел любительским.
Но скрипт пост-эксплуатации демонстрировал гораздо больше мастерства, явно созданный более опытным человеком. После деобфускации вредоносного ПО BitMEX смогла извлечь индикаторы компрометации (IoCs) и передать их во внутренние системы.
Они переименовали переменные, очистили скрипт и проследили за тем, как он работает. Ранняя часть кода была новой, и, как сообщается, она отправляла системные данные (имя пользователя, IP-адрес и т. д.) напрямую в Supabase, что делало отслеживание легким… для любого, кто нашел открытую базу данных.
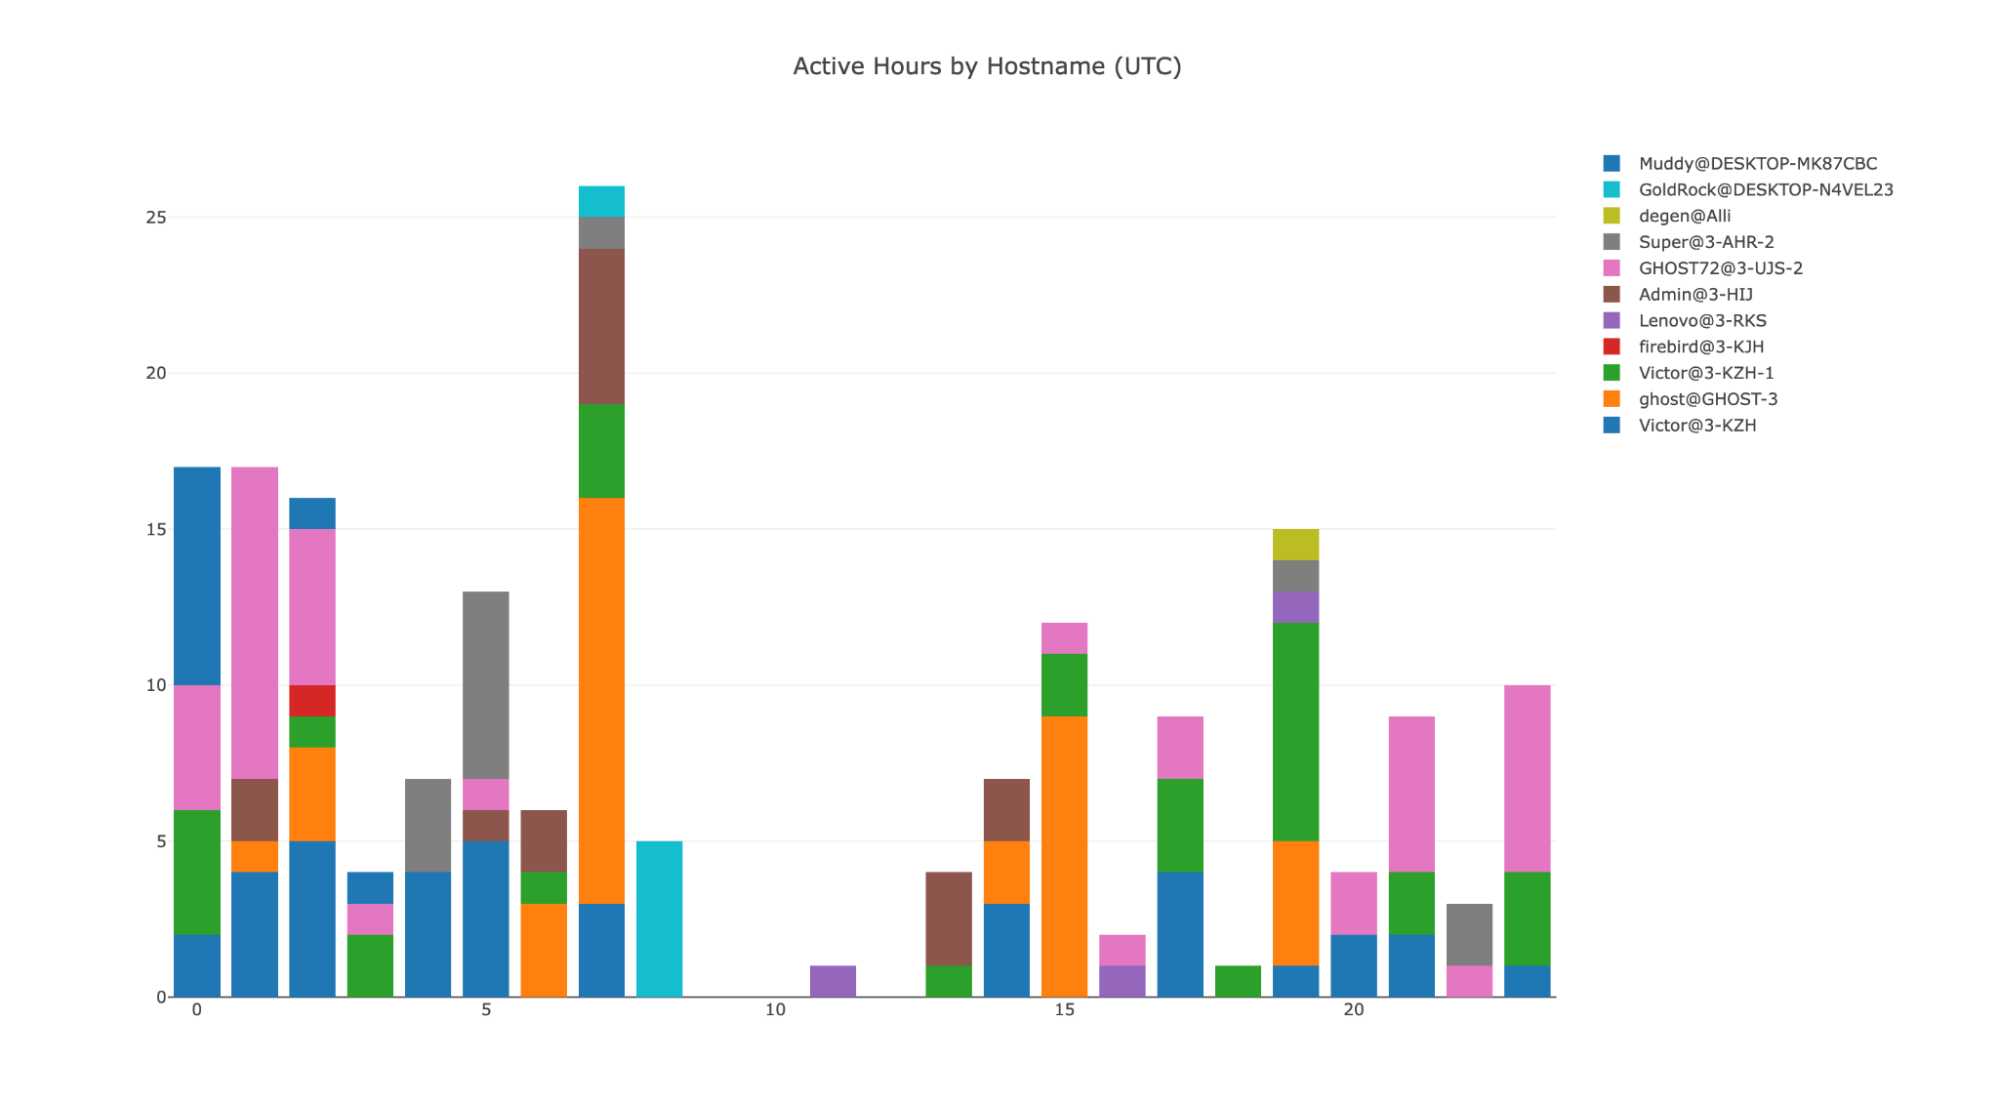
BitMEX также идентифицировала машины, использовавшиеся во время разработки. Примеры включали Victor@3-KZH, который использовался с Touch VPN и China Mobile. Другие, такие как GHOST72@3-UJS-2 и Super@3-AHR-2, использовали комбинацию Astrill, Zoog и Hotspot Shield. В логах даже появились учетные записи, такие как Admin@3-HIJ, Lenovo@3-RKS, GoldRock@DESKTOP-N4VEL23 и Muddy@DESKTOP-MK87CBC. Вероятно, это были тестовые среды, настроенные злоумышленниками.
Самые умные крипто-энтузиасты уже читают нашу рассылку. Хотите присоединиться? Присоединяйтесь.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com Мы не несем ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимое исследование и/или проконсультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Джай Хамид
Джай Хамид последние 6 лет освещает криптовалюты, фондовые рынки, технологии, мировую экономику и геополитические события, влияющие на рынки. Она работала с изданиями, сфокусированными на блокчейне, включая AMB Crypto, Coin Edition и CryptoTale, над рыночными аналитическими материалами, обзорами крупных компаний, регулированием и макроэкономическими трендами. Окончила Лондонскую школу журналистики и трижды выступала с аналитическими обзорами криптовалютного рынка на одном из ведущих телеканалов Африки.









