




CTO da Coinkite, Peter Gray, vinculado ao código por trás do hack de US$ 114M no Coldcard

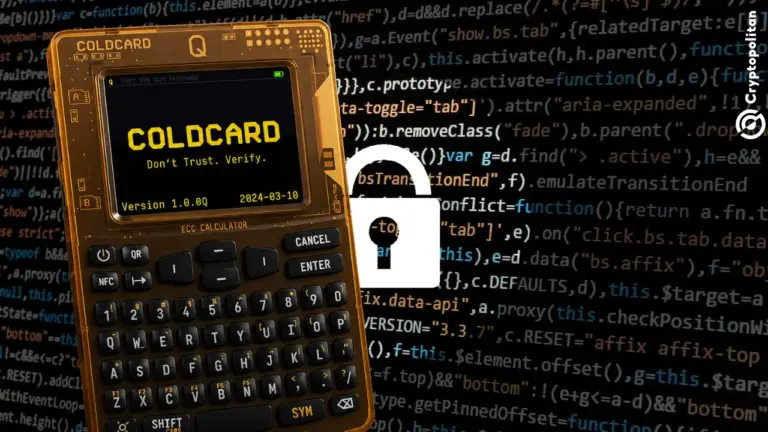
- Pesquisadores rastrearam o código de aleatoriedade defeituoso por trás da violação da carteira Coldcard de US$ 114 milhões até o co-fundador da Coinkite, Peter Gray.
- O desenvolvedor James O'Beirne afirma que alertou a Coinkite sobre o defeito em maio de 2025.
- A exploração atingiu mais de 5.200 endereços em quatro ondas desde 30 de julho.
Pesquisadores vincularam o código de aleatoriedade defeituoso no centro da violação da carteira Coldcard a Peter Gray, cofundador e CTO da Coinkite, que, segundo o desenvolvedor de Bitcoin James O’Beirne, ignorou um aviso sobre o defeito em maio de 2025.
A exploração agora drenou cerca de US$ 114 milhões em mais de 5.200 endereços Bitcoin, e a Coinkite afirma que ainda está ativa.
As assinaturas GPG que apontam para uma única pessoa
A biblioteca com defeito, chamada libngu, foi publicada no GitHub sob uma conta pseudônima chamada Switch. Uma análise publicada em 4 de agosto pelo desenvolvedor de Bitcoin James O’Beirne apresentou evidências criptográficas de que a conta pertence a Gray.
A análise de O’Beirne baseia-se em assinaturas de commit GPG. De acordo com a análise, há 58 commits autorados como "Switck" que carregam assinaturas válidas da chave pessoal de Gray, a mesma chave que assina seus commits sob o nome Peter D. Gray no mesmo repositório.
A conta Switch, por outro lado, não enviou nenhuma chave própria. A análise afirma que foi provado criptograficamente que as duas identidades são uma única pessoa.
A conexão é importante porque o firmware de produção do Coldcard incorpora a libngu como uma dependência, de acordo com a análise de O’Beirne, que também cita a descoberta da empresa de segurança Wizardsardine de que a biblioteca é um dos três repositórios envolvidos na vulnerabilidade.
Um relatório de maio 2025 que não levou a lugar nenhum
O’Beirne sinalizou o risco há mais de um ano, enquanto auditava o firmware do Coldcard em maio de 2025.
Ele disse que queria determinar de onde a carteira obtinha sua aleatoriedade e rastreou até a libngu, após o que informou à Coinkite sobre o possível defeito na época.
"Este é o mesmo cara que ignorou meu relatório sobre a possibilidade do defeito em maio de 2025", escreveu O’Beirne, referindo-se a Gray. Ele acrescentou que ainda não havia contado a história completa dessa troca.
A Coinkite ainda não respondeu à alegação de identidade do relatório.
Um commit em 2021, passado despercebido por cinco anos
As equipes de engenharia e segurança do Bitcoin da Block rastrearam até um commit datado de 1º de março de 2021, que alterou a forma como o Coldcard construía a semente de uma carteira. A mudança substituiu uma chamada que puxava do gerador de números aleatórios de hardware do dispositivo por uma que caía no randomizador de software do MicroPython.
O erro estava escondido em uma única verificação de pré-processador. A versão 4.0.0 do firmware foi lançada com a falha em 17 de março de 2021.
As sementes foram construídas com entropia insuficiente, então os atacantes poderiam regenerá-las offline e drenar fundos sem nunca tocar em um dispositivo. Nenhum dos roubos envolveu hardware roubado, phishing ou malware.
Coinkite diz aos proprietários para moverem os fundos agora
A Coinkite disse aos usuários para agirem com urgência. "Por favor, tratem isso como urgente. Migrem seus fundos", a empresa postou, confirmando que a exploração ainda está em andamento e pedindo aos detentores que alertem outros que estão "menos online".
Nem todas as carteiras estão expostas. Relatórios dizem que os dispositivos Mk3 configurados com firmware 4.0.1 ou posterior estão em risco, enquanto os proprietários de Mk4, Mk5 e Q executando firmware abaixo de 5.6.0 ou 1.5.0Q devem atualizar, criar uma nova semente e mover suas moedas.
Carteiras construídas com a opção de rolagem de dados do dispositivo, onde o usuário insere pelo menos 50 rolagens físicas, nunca executaram o caminho quebrado e são consideradas seguras. Uma senha forte BIP-39 e configurações multisig onde a chave Coldcard é apenas uma das várias signatárias também se mantiveram.
Perdas perto de US$ 114 milhão em quatro ondas
O o roubo veio em rajadas. A primeira onda em 30 de julho moveu cerca de 1.083 BTC de 1.196 endereços em 41 minutos, valendo cerca de US$ 70 milhões. Três ondas adicionais seguiram ao longo de cinco dias, com a Galaxy Research contando uma quarta varredura no início de 3 de agosto que elevou o total acumulado para cerca de 1.816 BTC.
Alguns relatórios colocam o valor perto de US$ 116 milhões, enquanto outros citam US$ 114 milhões nos preços vigentes.
O próprio Bitcoin mal se moveu, negociando perto de US$ 63.800 durante as horas dos EUA em 4 de agosto. Vincent Bouzon, especialista em cibersegurança da concorrente Ledger, afirmou que o episódio foi "uma falha de uma implementação, e não um veredito sobre a autocustódia", acrescentando que a entropia "deve estar ancorada em hardware seguro".
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Perguntas Frequentes
Quem escreveu o código por trás da exploração do Coldcard?
Uma análise do desenvolvedor Bitcoin James O'Beirne argumenta que a conta pseudônima `switck`, autora da biblioteca libngu que gerou sementes fracas, é o CTO da Coinkite, Peter Gray, com base em assinaturas GPG da chave pessoal de Gray em commits feitos sob ambos os nomes.
Quanto Bitcoin foi roubado no hack do Coldcard?
A Galaxy Research estima cerca de 1.816 BTC drenados de mais de 5.200 endereços em quatro ondas desde 30 de julho, valendo entre US$ 114 milhões e US$ 116 milhões.
Quais carteiras Coldcard estão seguras contra a exploração?
Carteiras criadas usando a opção de rolar dados do dispositivo com pelo menos 50 lançamentos, aquelas protegidas por uma senha BIP-39 forte e configurações multisig onde a chave Coldcard é apenas um dos signatários não foram afetadas.
Aviso. As informações fornecidas não constituem aconselhamento de negociação. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta a um profissional qualificado antes de tomar qualquer decisão de investimento.

Hannah Collymore
Hannah é escritora e editora com quase uma década de experiência em redação de blogs e cobertura de eventos no espaço cripto. Na Cryptopolitan, Hannah contribui para a página de notícias, relatando e analisando os últimos desenvolvimentos nos setores DeFi, RWA, regulação cripto, IA e tecnologias de fronteira. Ela se formou na Universidade Arcadia com graduação em Administração de Empresas.









