



Protocolo Ankr explorado: trilhões de aBNBc por atacantes


Protocolo ANKR explorado com trilhões de aBNBc
- Atacantes exploraram o Protocolo Ankr e roubaram trilhões de tokens aBNBc.
- O atacante obteve as chaves do deployer do ANKR e explorou a função de cunhagem do contrato inteligente.
- Alguns fundos foram enviados para a Tornado Cash ou para um endereço de queima, transferidos para outras redes, enquanto outros terminaram na exchange Binance.
- A ANKR mencionou no Twitter que emitiria novos tokens aBNBc e reembolsaria os usuários afetados.
Em 2 de dezembro, às 12:35 GMT, a Peckshield sinalizou uma exploração feita por um atacante no protocolo Ankr. A exploração levou 20 trilhões de tokens de recompensa aBNBc do protocolo.
Ankr Reward Bearing Staked BNB (aBNBc) é um token com rendimento, o que significa que sua quantidade permanece a mesma a partir do momento do staking. O token se valoriza à medida que sua taxa de resgate aumenta devido ao acúmulo de recompensas.
A Ankr lançou o token na cadeia da Binance como uma função de staking líquido na Ankr. Os usuários ganhavam juros fazendo staking de seus BNB no contrato inteligente e obtinham aBNBc como prova do stake.
Seguindo o rastro do dinheiro do aBNBc
De acordo com Lookonchain, o atacante roubou chaves do implantador do Ankr e cunhou 10 trilhões de aBNBc, que ele enviou para si mesmo. Mais tarde, ele transferiu 1,125 BNB para o endereço para taxas de gás e começou a despejar os tokens roubados.
O atacante explorou o contrato novamente e cunhou mais 10 trilhões de tokens. Após as explorações, o atacante começou a lavar dinheiro em BNB e Ethereum através do Tornado Cash.
O Tornado Cash é um contrato inteligente descentralizado e de código aberto que fornece o serviço de lavar fundos de criptomoeda 'contaminados' com outros para obscurecer a origem dos fundos.
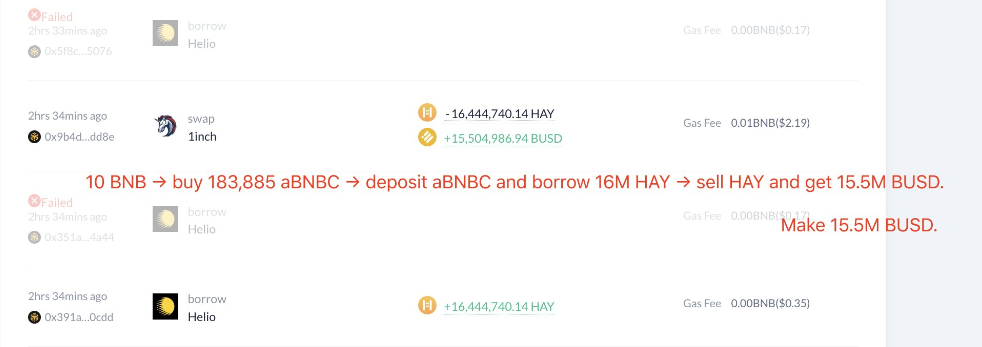
O atacante também transferiu os fundos roubados para a Helio Money; usando os fundos como garantia, ele pegou emprestados US$ 16 milhões em HAY, que ele mais tarde vendeu por US$ 15,5 milhões em BUSD. O atacante repetiu transações semelhantes com $HAY vendido por BNB em várias ocasiões.
Análise do exploit de $16M HAY por Lookonchain.
A empresa de segurança Peckshield revelou que o contrato da Ankr tinha um bug em sua função de cunhagem. Uma assinatura de função w/ 0x3b3a5522 embutida no contrato poderia contornar a função OnlyMinter e ter uma cunhagem arbitrária.
A Peckshield também observou que os exploradores transferiram fundos através da Celer e de Bridge para Ethereum e Tornado Cash.
A Ankr reagiu no Twitter reconhecendo o hack e notificou rapidamente as exchanges para interromper o comércio dos tokens. Eles aconselharam sua comunidade a evitar negociar os tokens, retirar a liquidez das exchanges e citaram a emissão de novos Tokens. O movimento tornaria os tokens roubados sem valor.
A Peckshield observou múltiplos exploits da função de cunhagem.
Os atacantes permanecem altamente ativos; as estatísticas da blockchain indicam que os exploradores também queimaram bilhões de tokens.
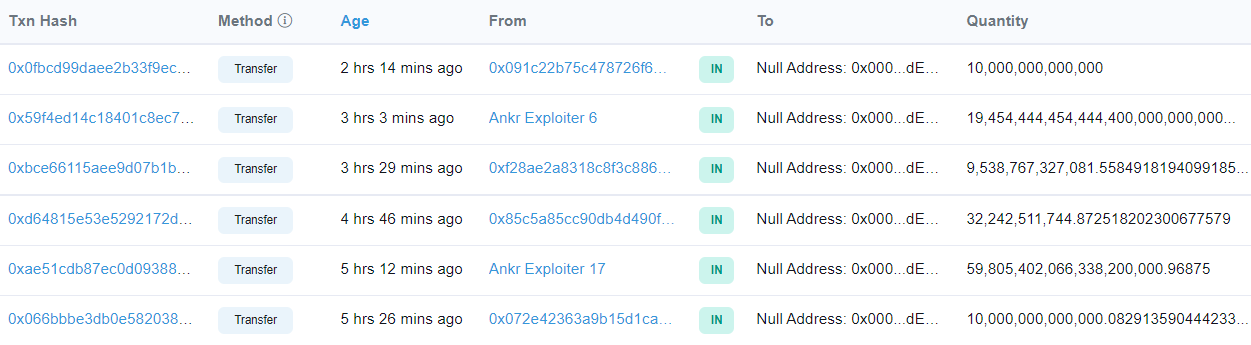
De acordo com a Peckshield, alguns exploradores transferiram USDC e BUSD lavados do exploit para a exchange Binance. Os fundos lavados para a Binance totalizam cerca de US$ 19 milhões.
O CEO da Binance, Changpeng Zhao (CZ), reconheceu os exploits anteriormente, observando que US$ 3 milhões em fundos movidos pelos exploradores para a Binance foram congelados com saques pausados. Ele observou que o explorador conseguiu roubar chaves privadas do contrato.
Impacto do exploit do protocolo Ankr
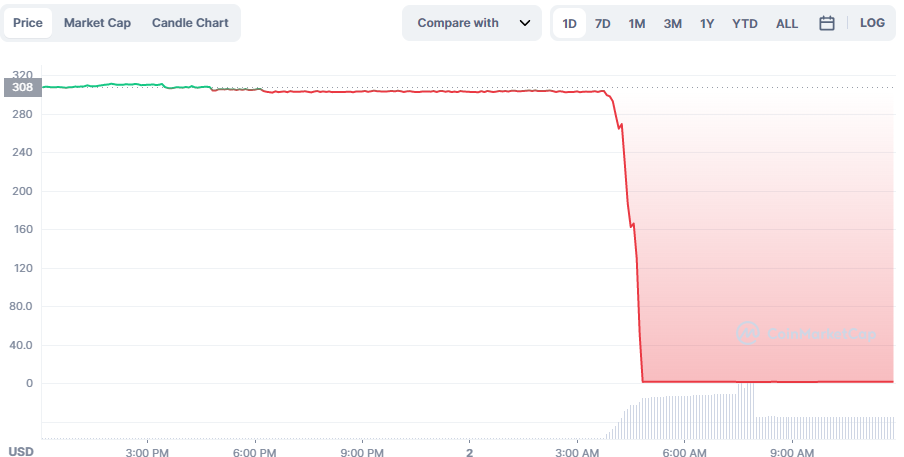
Às 2h00 GMT, os preços do aBNBc caíram 99% após o exploit. O comércio foi pausado até agora em várias exchanges enquanto a equipe da Ankr trabalha para resolver o problema e reembolsar os traders afetados.
O exploit afetou o HAY, stablecoin, e está com queda de 35% nas últimas 24 horas, negociando a US$ 0,6434. No pico, caiu para US$ 0,2113.
A Ankr está sendo negociada a US$ 0,02168, com queda de 3,93% nas últimas 24 horas. O BNB permaneceu relativamente estável e negocia a US$ 290,4.
À medida que a situação se desenrola, podemos antecipar atualizações contínuas das partes envolvidas. A Binance e a Ankr estão no caso; a Binance provavelmente congelará os fundos transferidos para sua exchange, enquanto os analistas marcarão os fundos roubados para rastreamento.
O protocolo Ankr se junta a uma série de outros exploits de DeFi em 2022. De acordo com uma análise feita pela Chainalysis, o número de exploits de DeFi em 2022 está em um recorde alto, o que até agora drenou mais de US$ 800 milhões dos fundos dos investidores.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.

Brian Koome
Brian Koome tem mais de sete anos de experiência em reportagens sobre blockchain e criptomoedas, estando ativo no setor desde 2017. Ele contribuiu para publicações de destaque, incluindo BlockToday.com. Além disso, desenvolveu o curso Ethereum 101 para BitDegree.org antes de se juntar à Cryptopolitan como escritor em tempo integral. Brian cobre guias perenes (EGs), análises aprofundadas, entrevistas e análise de preços. Seu foco em DeFi, inovação em blockchain e projetos emergentes de criptomoedas encanta os leitores.









