




암호화폐 플랫폼은 신분증, 은행 계좌 세부 정보, 개인 키 및 일정 범위 내에서 거래 세부 정보를 포함하는 귀하의 금융 데이터를 저장합니다. 따라서 해커가 귀하의 계정에 접근하면 이러한 세부 정보가 해커의 손에 들어갑니다.
이 모든 정보는 암호화폐 지갑에 저장되어 금융 자격 증명을 확인하고 신원 도용을 방지합니다. 그렇다면 거래소 자체가 해킹당하면 어떻게 될까요? 이러한 경우를 위해 CEO Majed Mosen은 Aurix를 구축하여 사람들이 데이터를 안전하게 보호하고 피싱으로부터 보호할 수 있도록 했습니다.
귀하가 할 수 있는 일은 무엇인가요?
첫 번째 단계는 이상한 이메일, 메시지 또는 광고를 인식하는 것입니다. 얻은 모든 URL이나 링크를 클릭할 필요는 없습니다. 이는 해커가 귀하의 자격 증명을 원할 때 사용하는 일반적인 전술입니다.
해커는 귀하가 사용하는 거래소의 중복 UI와 프레임워크를 구축하여 귀하가 자격 증명을 입력하도록 하고, 그렇게 하면 자격 증명을 훔칩니다. 귀하가 주의해야 할 기타 사항에는 다음이 포함됩니다:
- 스팸 이메일: 위에서 언급한 링크는 매력적인 제목이 있는 이메일을 통해 귀하에게 전송됩니다.
- 보안 문자 메시지: 해커는 지갑에서 특정 의심스러운 활동이 발생했으므로 링크를 열도록 유도하는 문자를 보낼 수 있습니다.
- 의심스러운 경우 도메인 확인을 위해 발신자 이메일 주소 확인: 이메일의 경우, 귀하에게 이메일을 보내는 사람이 의심스러운 도메인 이름을 가지고 있는지 확인해야 합니다. 왜냐하면 그들은 도메인 이름을 복제할 수 없기 때문입니다.

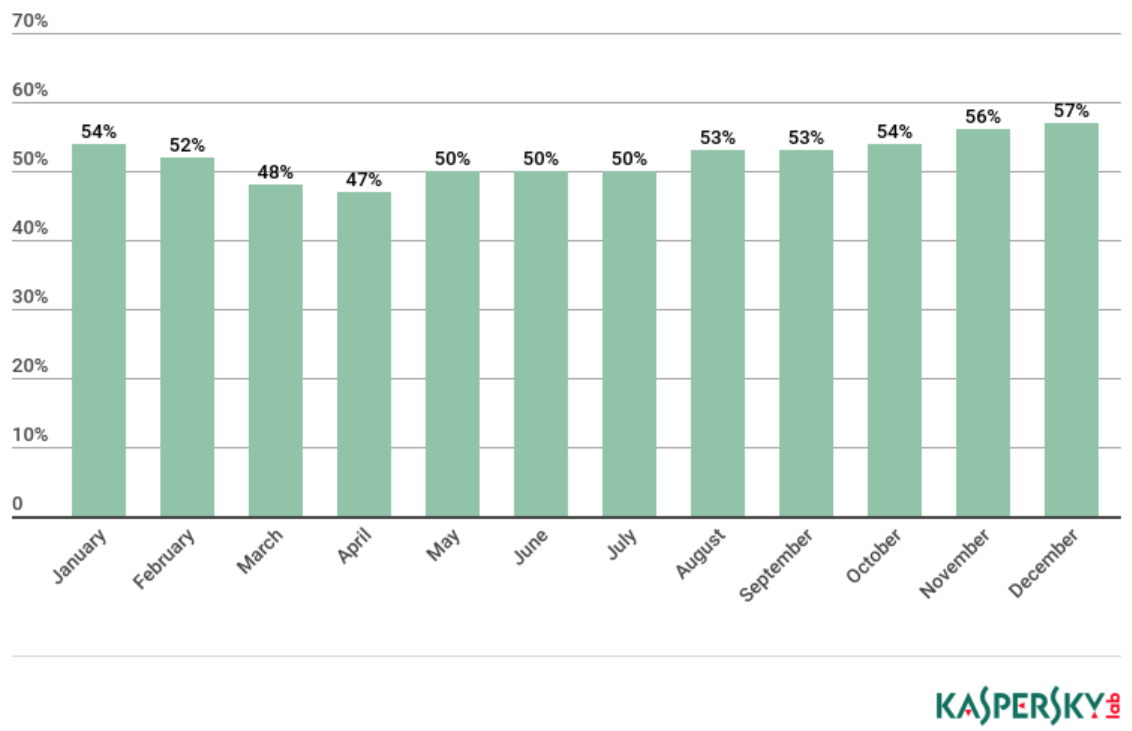
출처: Kaspersky Lab
위의 그래프에서 알 수 있듯이 피싱 전술의 영향을 받은 조직의 수는 매년 증가하고 있습니다. 사람들이 더 강력한 조치를 취하는 것이 필수적입니다.
Aurix CEO Majed Mohsen은 늦을 때가 없다고 말합니다
Aurix CEO Majed Mohsen은 Aurix 거래소를 사용하여 이러한 공격으로부터 안전을 유지하고 정보를 최신 상태로 유지할 것을 조언합니다. CEO Majed Mohsen에 따르면 Aurix 플랫폼은 암호화폐 트레이더를 모든 이러한 악의적인 행동으로부터 보호할 수 있습니다.
- Aurix는 외부 코드의 침입과 위반을 방지하며 이를 차단합니다. 이는 Aurix Ecosystem에 간섭하려는 외부 코드의 모든 노력을 파괴하는 강력한 방화벽 보호를 통해 이루어집니다.
- 손상이 발생한 경우 즉시 보고서가 게시됩니다. 따라서 귀하의 장치가 악성 코드나 그러한 코드의 공격을 받으면 Aurix는 즉시 그러한 행동을 진단하고 해당 당국에 보고서를 보냅니다.
- Aurix는 모든 유형의 분산 서비스 거부(DDoS) 공격에 강건합니다. 악성 코드가 귀하의 지갑에 침입하여 거래소나 지갑 자체에 대한 공격을 시작할 수 없습니다.
- 앱이나 모바일 번호를 사용한 2단계 인증(2FA)은 모든 암호화폐 거래소 플랫폼에서 매우 중요한 기능입니다. 이는 모든 지갑 사용자에게 필수 사항이며, 어떤 상황에서도 사용해야 합니다.
귀하의 투자를 보호하는 열쇠는 귀하의 손에 있습니다
최근 사람들은 피싱의 대상이 된 지갑으로 인해 암호화폐 거래로 막대한 금액을 잃었습니다. 2018년 한 해 동안 암호화폐 거래소에서 13억 6천만 달러 상당의 암호화폐가 도난당했으며, 그 대부분은 피싱 때문이었습니다. 이것이 사람들이 암호화폐 거래소를 사용할 때와 핫 월렛에 암호화폐를 저장할 때 더 주의해야 하는 이유입니다.
이러한 사람들이 Aurix의 서비스를 이용하는 것이 더 안전한 것으로 간주됩니다. Aurix Ecosystem은 전문가 개발자에 의해 보호 및 유지되며, 보안은 깨뜨릴 수 없습니다.

크립토폴리탄 미디어
글로벌 산업 파트너 네트워크에서 선별된 인사이트와 주요 업데이트를 위한 전용 데스크입니다.









