




暗号資産プラットフォームは、身分証明書、銀行口座の詳細、秘密鍵、そしてある程度取引詳細など、あなたの金融データを保存する。したがって、ハッカーがあなたのアカウントにアクセスすると、これらの詳細がハッカーの手に渡る。
このすべての情報は、暗号資産ウォレットによって保存され、あなたの金融資格情報を検証してあらゆる種類の身元盗難を防ぐためである。では、取引所自体がハッキングされた場合、どうなるだろうか?この場合に、CEOのマジェド・モセンによってAurixが構築され、人々がデータを安全に保ち、フィッシングから守るのを助けるためである。
あなた側でできることは何か?
最初のステップは、不審なメール、メッセージ、または広告を認識することです。受信したURLやリンクをクリックする必要はありません。これは、ハッカーがあなたの認証情報を取得しようとする際に使用する一般的な手口です。
ハッカーは、あなたが使用する取引所のUIとフレームワークの複製を作成し、そこに認証情報を入力させることで、それを盗み取ります。他にも注意すべき点として以下が挙げられます:
- スパムメール:上記のリンクは、魅力的な件名のメールを介して送信されます。
- セキュリティに関するテキストメッセージ:ハッカーは、ウォレットで不審な活動があったと伝えるメッセージを送信し、リンクを開かせようとすることがあります。
- 疑わしい場合は送信者のメールアドレスのドメインを確認する:メールの場合、送信者のドメイン名が不審なものではないか確認する必要があります。ドメイン名を完全に複製することはできないからです。

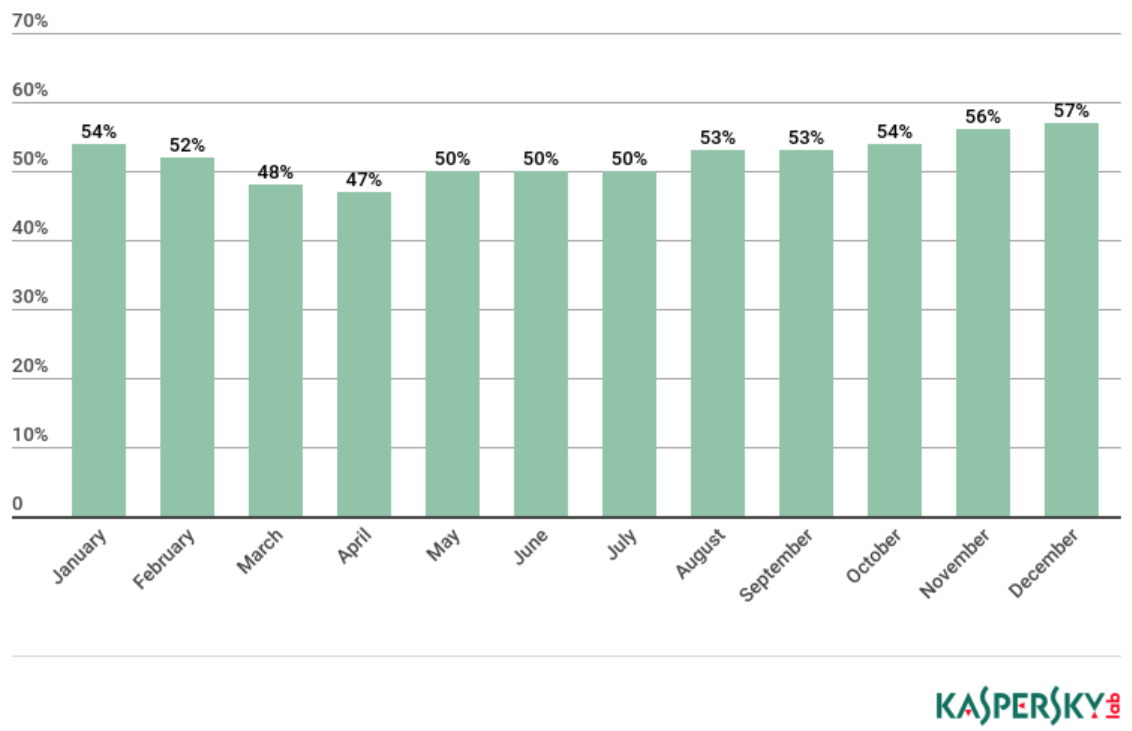
出典:カスペルスキー研究所
上記のグラフから明らかなように、フィッシング手口の影響を受けた組織の数は毎年増加しています。人々がより強力な対策を講じることが不可欠です。
Aurix CEO、Majed Mohsen氏は、遅すぎるということはないと述べています。
Aurix CEO、Majed Mohsen氏は、Aurix取引所を使用して、このような攻撃から情報を入手し、安全を保つよう人々に助言しています。Majed Mohsen CEOによると、Aurixプラットフォームは、暗号通貨トレーダーをあらゆる有害な行為から守ることができます。
- Aurixは侵入や侵害を防ぎ、外部のコードをブロックします。これは、Aurixエコシステムに干渉しようとする外部のコードの試みを破壊する強力なファイアウォール保護によって実現されています。
- 損害が発生した場合は、直ちに報告がリリースされます。したがって、デバイスがマルウェアやそのようなコードに攻撃された場合、Aurixは直ちにその行動を診断し、関連当局に報告を送信します。
- Aurixは、あらゆる種類の分散型サービス妨害(DDoS)攻撃に対して耐性があります。マルウェアがウォレットに侵入し、取引所やウォレット自体に対して攻撃を仕掛けることはできません。
- アプリや携帯電話番号を使用した2要素認証は、あらゆる暗号通貨取引プラットフォームにおいて非常に重要な機能です。ウォレットユーザーにとって必須の機能であり、いかなる状況下でも使用されるべきです。
投資を守る鍵は、あなたの手の中にあります。
人々は最近、フィッシングの対象となったウォレットのために、暗号通貨取引で多額の資金を失っています。2018年だけでも、暗号通貨取引所から13億6000万ドル相当の暗号通貨が盗まれており、その大部分はフィッシングによるものでした。これが、人々が暗号通貨取引所を使用する際や、ホットウォレットに暗号通貨を保管する際に、より注意を払うべき理由です。
そのような人々がAurixのサービスを利用することが、より安全と考えられています。Aurixエコシステムは専門の開発者によって保護・管理されており、そのセキュリティは破ることができません。

Cryptopolitan Media
グローバルの業界パートナーネットワークからの厳選されたインサイトと注目アップデートのための専用デスク。









