







- SlowMist が、偽の Zoom リンクを使用してマルウェアをインストールし、被害者の暗号化ウォレットデータを窃取するフィッシング詐欺を発見しました。
- ハッカーは Zoom を模倣したサイトを利用して悪意のあるファイルを展開し、秘密鍵やデジタルウォレットの認証情報などの機密データを窃取しました。
- 窃盗された資金のうち 100 万ドル以上が Binance や Gate.io などの主要取引所を経由して移動され、USDT に換金されました。
SlowMistは、暗号通貨ユーザーを対象とした新しいフィッシング詐欺に注目を集めている。この詐欺は、機密データを盗むマルウェアを配布するために偽のZoom会議を装っている。これには、被害者を騙して暗号通貨資産を抽出することを目的とした悪意のあるファイルをダウンロードさせる偽のZoomリンクが含まれている。
ブロックチェーンセキュリティプラットフォームSlowMistによると、詐欺の背後にある攻撃者は、正規のZoomドメインを模倣したドメインを含む洗練されたフィッシング技術を使用した。フィッシングウェブサイト「app[.]us4zoom[.]us」は、本物のZoomウェブサイトのインターフェースと非常に似ている。
⚠️Zoom会議のリンクを装ったフィッシング攻撃に注意!🎣 ハッカーはユーザーデータを収集し、復号して、ニーモニックフレーズや秘密鍵などの機密情報を盗む。これらの攻撃は、ソーシャルエンジニアリングとトロイの木馬の技術を組み合わせていることが多い。当社の完全な分析を読む⬇️… pic.twitter.com/kDExVZNUbv
— SlowMist (@SlowMist_Team) 27 2024 月
被害者は「会議を開始」ボタンをクリックするよう促され、それがZoomセッションに接続すると期待する。しかし、Zoomアプリケーションを開く代わりに、そのボタンは「ZoomApp_v.3.14.dmg」というタイトルの悪意のあるファイルのダウンロードを開始する。
マルウェアの実行とデータ盗難の策略が暴かれる
ダウンロードされると、悪意のあるファイルはユーザーのシステムパスワードを要求するスクリプトをトリガーする。このスクリプトは、ブラウザのCookie、KeyChainデータ、暗号通貨ウォレットの認証情報を含む機密システム情報にアクセスして収集するために設計された、.ZoomAppという名前の隠し実行可能ファイルを実行する。
セキュリティ専門家によると、マルウェアは特に暗号通貨ユーザーを対象としており、秘密鍵やその他の重要なウォレットデータを盗む意図がある。ダウンロードされたパッケージは、インストールされると「ZoomApp.file」と呼ばれるスクリプトを実行する。
実行されると、スクリプトはユーザーにシステムパスワードの入力を促し、無意識のうちにハッカーに機密データへのアクセスを許可する。
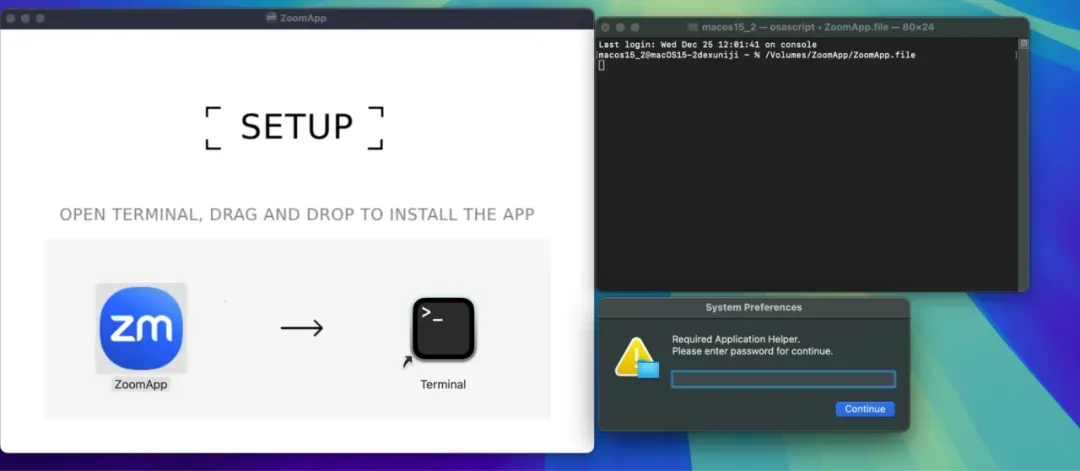
データを復号した後、SlowMistは、スクリプトが最終的に osascript を実行し、収集した情報を攻撃者のバックエンドシステムに転送することを明らかにした。
SlowMistはまた、フィッシングサイトの作成を 27日前に遡 り、ロシアのハッカーの関与を疑っている。これらのハッカーはTelegramのAPIを使用してフィッシングサイトでのアクティビティを監視し、誰かがダウンロードリンクをクリックしたかどうかを追跡している。セキュリティ企業の分析によると、ハッカーは2024年11月14日という早い段階から被害者を標的にし始めていた。
盗まれた資金は複数の取引所を通じて移動
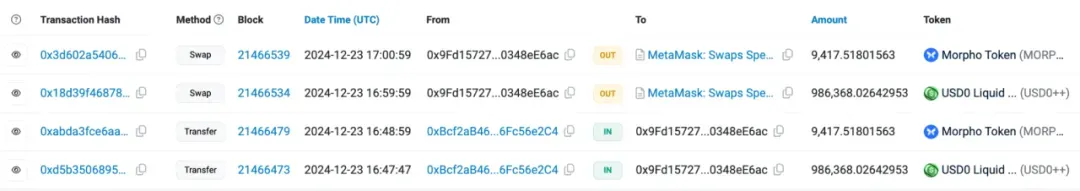
SlowMistはオンチェーン追跡ツールMistTrackを使用して、盗まれた資金の動きを 調査 した。ハッカーのアドレス(0x9fd15727f43ebffd0af6fecf6e01a810348ee6ac)は、USD0++、MORPHO、ETHを含む100万ドル以上の暗号通貨で利益を得たと報告されている。
詳細な分析において、MistTrackは、ハッカーアドレスがUSD0++とMORPHOを296 ETHと交換したことを明らかにした。
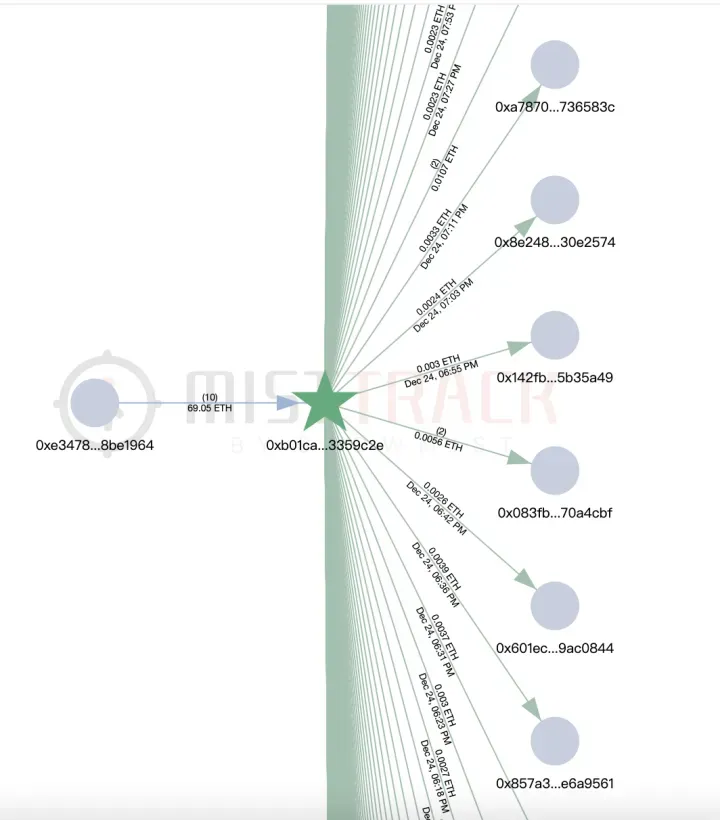
さらに調査した結果、ハッカーのアドレスは、別のアドレス(0xb01caea8c6c47bbf4f4b4c5080ca642043359c2e)から少量のETHの送金を受け取っており、このアドレスがハッカーのスキームの取引手数料を提供していた可能性があることが示唆された。
このアドレスは、ほぼ8,800の他のアドレスに少量のETHを送信していることが発見されており、不正行為の取引手数料に資金を提供することに専念したより大きなプラットフォームの一部である可能性がある。
盗まれた資金が集められると、それらはさまざまなプラットフォームを通じて流された。Binance、Gate.io、Bybit、MEXCは、盗まれた暗号通貨を受け取った取引所の一つであった。資金はその後、別のアドレスに統合され、FixedFloatやBinanceなどの複数の取引所への取引が行われた。そこで、盗まれた資金はTether(USDT)および他の暗号通貨に変換された。
このスキームの背後にある犯罪者は、複雑な手法を使用して 不正な収益 を広く使用されている暗号通貨に変換・洗浄し、直接逮捕を回避することに成功した。SlowMistは、暗号通貨愛好家に対し、フィッシングサイトおよび関連アドレスは、無防備な暗号通貨ユーザーを標的にし続ける可能性があると警告した。
最も賢明な暗号通貨の専門家たちはすでに私たちのニュースレターを読んでいます。あなたも参加しませんか? 彼らに加わりましょう。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

Florence Muchai
フローレンスは過去6年間、暗号資産、ゲーム、テクノロジー、AIに関するニュースを報道してきました。メルウ科学技術大学でのコンピュータ学およびMMUSTでの災害管理と国際外交の学習により、言語能力、観察力、技術スキルを十分に備えています。フローレンスはVAPグループで勤務し、複数の暗号資産メディアハウスで編集者として活躍しました。









