








- 詐欺師は、偽の資金を保有するウォレットのシードフレーズを共有することで暗号通貨窃盗犯を誘い、手数料送金を利用してTRXトークンを窃取します。
- カスペルスキーは、このキャンペーンがYouTubeのコメント欄を利用しており、デジタル窃盗犯がその罠にはまって暗号通貨ウォレットのデータを晒してしまうと明らかにしました。
- 同セキュリティ企業は2024年に複数の詐欺事件を特定しており、その中には「Tusk」キャンペーンも含まれています。このキャンペーンではマルウェアを使用して暗号通貨取引を傍受し、機密情報を収集しています。
セキュリティ企業カスペルスキーは、暗号資産窃盗師を対象としたユニークな詐欺を発見しました。このスキームは、一見すると資金が積まれた暗号資産ウォレットで潜在的な機会主義者を誘惑し、彼らが餌にアクセスしようとした瞬間に資金を吸い上げます。この革新的な策略は、デジタル資産空間におけるサイバー犯罪者の洗練された成長を示しています。
カスペルスキーによると、トップ詐欺師は、暗号資産ウォレットにアクセスするために必要な鍵であるシードフレーズを、YouTubeのコメントで公開することで、無邪気な暗号資産ユーザーを装っています。これらのコメントは、新しく作成されたアカウントによって投稿され、通常、多額の資産が保持されているとされるウォレットからの資金移転の支援を求める訴えを含んでいます。
「詐欺師は新しいトリックを考え出しました…彼らは新しく作成されたアカウントを使用して、YouTubeのコメントに暗号資産ウォレットのシードフレーズを投稿します」と、カスペルスキーのアナリスト、ミハイル・シトニクは最近のブログ投稿で詳しく説明しました。
泥棒の中に名誉なし – プライベートキー詐欺の仕組み
カスペルスキーが観察した1つのウォレットには、Tronネットワーク上で約8,000ドルのUSDTが含まれていました。これらの資金にアクセスするには、窃盗師はまず、ネットワーク手数料をカバーするためにブロックチェーンのネイティブトークンであるTRXを送信する必要があります。
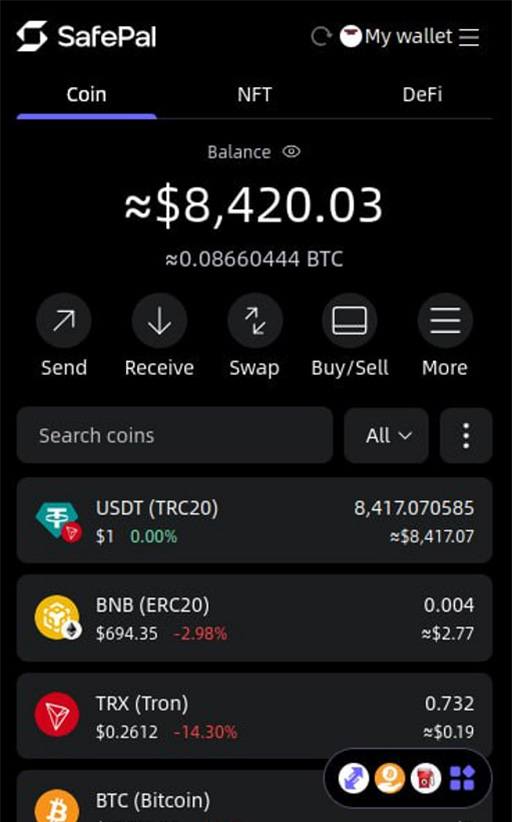
このスキームは主に、他の「愚かな」ミスを悪用しようとする個人を対象としています。一度餌のウォレットに入ると、これらのデジタル窃盗師はUSDTで満たされていることに気づきます。USDTは米ドルに紐付いたTRC20トークンです。
ウォレットには引き出しに十分なTRXがないため、彼らは自分のウォレットから資金を送信するように促されます。このアクションが「シフォン」をトリガーし、TRXを詐欺師のアドレスに振り向けます。
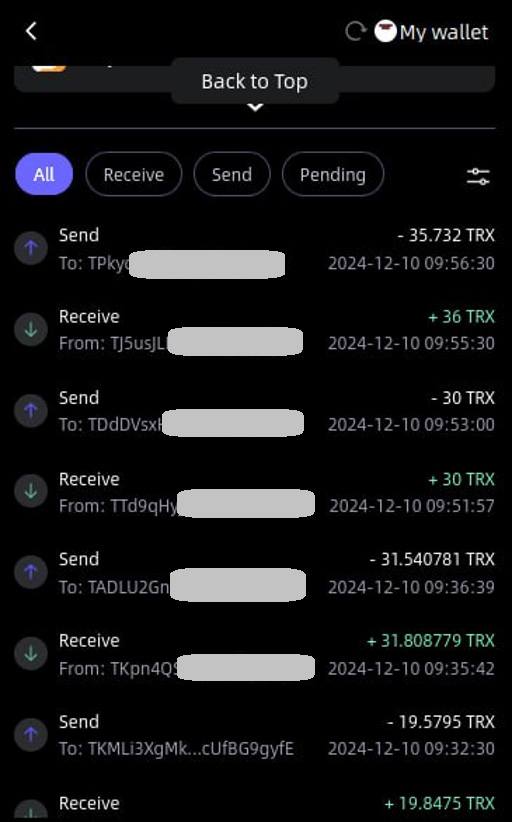
詐欺師はシステムを改ざんしており、TRXが送信されるとすぐに、攻撃者が制御する別のウォレットにリダイレクトされ、窃盗師は空の手になります。
カスペルスキーの分析は、詐欺師をデジタルのロビンフッドに例え、暗号資産空間における非倫理的なアクターを対象としています。しかし、最終的な被害者は、警戒心よりも欲が勝った人々です。
セキュリティ企業は、複数のコメントで同じシードフレーズの繰り返し使用に対して暗号資産ユーザーに注意を促しています。これは、資産を盗むための計画され、調整された操作である可能性があります。
暗号資産ユーザーを対象とした詐欺キャンペーン
カスペルスキーの調査結果はシードフレーズ詐欺を超えています。8月、同社のグローバル緊急対応チーム(GERT)は、世界中のWindowsおよびmacOSユーザーを対象としたより大規模な詐欺キャンペーンを特定しました。
この作戦では、洗練された偽のウェブサイトを使用して、暗号通貨プラットフォーム、オンラインロールプレイングゲーム、AIツールなどの正規のサービスを模倣しています。これらの洗練された模倣は、被害者を誘導して機密情報を共有させたり、マルウェアをダウンロードさせたりすることを目的としています。
「このキャンペーンの異なる部分間の相関関係と共有インフラストラクチャは、特定の財務動機を持つ単一の行為者またはグループと関連している可能性のある、組織化された作戦を示唆しています」と、カスペルスキーGERTのインシデント対応責任者であるアイマン・シャバーンは述べています。
「Tusk」と呼ばれるカスペルスキーの調査によると、このキャンペーンには、暗号資産、ゲーム、AI関連のトピックを対象としたさまざまなサブオペレーションが含まれています。悪意のあるインフラストラクチャは、退役したサブキャンペーンまたはまだ開始されていない新しいキャンペーンを含む16の他のテーマにも及んでいます。
調査中に発見された一連の悪意のあるコードは、ロシア語で通信する攻撃者のサーバー間のやり取りを示しており、「マモント」(「Мамонт」)という用語への言及が含まれていました。これはロシア語話者の脅威アクター間で「被害者」を意味するスラングです。この言語的な手がかりがキャンペーン名の由来となりました。
Tuskキャンペーンは、DanabotやStealcなどの情報窃取マルウェア、およびGoで書かれたオープンソースバリアントを含むクリップボード監視クリッパーを使用します。情報窃取マルウェアは資格情報、ウォレットの詳細、およびその他の機密情報を抽出し、クリッパーはクリップボードにコピーされた暗号資産ウォレットアドレスを傍受し、攻撃者が制御する悪意のあるアドレスに置き換えます。
これをお読みいただいているあなたは、すでに一歩先を行っています。当社のニュースレターでその先を行ってください。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

Florence Muchai
フローレンスは過去6年間、暗号資産、ゲーム、テクノロジー、AIに関するニュースを報道してきました。メルウ科学技術大学でのコンピュータ学およびMMUSTでの災害管理と国際外交の学習により、言語能力、観察力、技術スキルを十分に備えています。フローレンスはVAPグループで勤務し、複数の暗号資産メディアハウスで編集者として活躍しました。









