








- 北朝鮮のハッカーが偽のZoom会議招待状を使用してWeb3スタートアップを狙う。
- NimDoorマルウェアファミリーは、Mac攻撃に高度なプログラミング言語を使用している。
- 攻撃者は被害者からブラウザデータ、パスワード、Telegramメッセージを窃取する。
北朝鮮のハッカーは、NimDoorマルウェアを使用してWeb3および暗号資産企業を対象とした洗練されたマルウェアキャンペーンを開始しました。
SentinelLabs は、ソーシャルエンジニアリングと複雑なプログラミング技術を組み合わせてMacシステムに侵入し、機密情報を盗む高度な攻撃手法を特定しました。
北朝鮮のハッカーが偽のZoom会議の更新を装って被害者を騙す
北朝鮮の攻撃者は、Telegramメッセージングを通じて既知の連絡人を装い、Calendlyのスケジュールページを通じて会議の開催を被害者に依頼することから攻撃を開始します。被害者は、偽装されたZoom会議リンクが埋め込まれた、正当なZoomソフトウェアの更新のように見えるものをダウンロードするようメールで招待されます。
攻撃者は、Zoomサポートの更新ファイルとして提示されるマルウェアファイルを含むドメインを構築し、ドメイン名は実際のZoom会議URLに似せるように設計されています。偽装されたドメインには、support.us05web-zoom.forumやsupport.us05web-zoom.cloudなど、ユーザーが知る実際のZoomウェブドメインと非常に類似したバリエーションが含まれています。
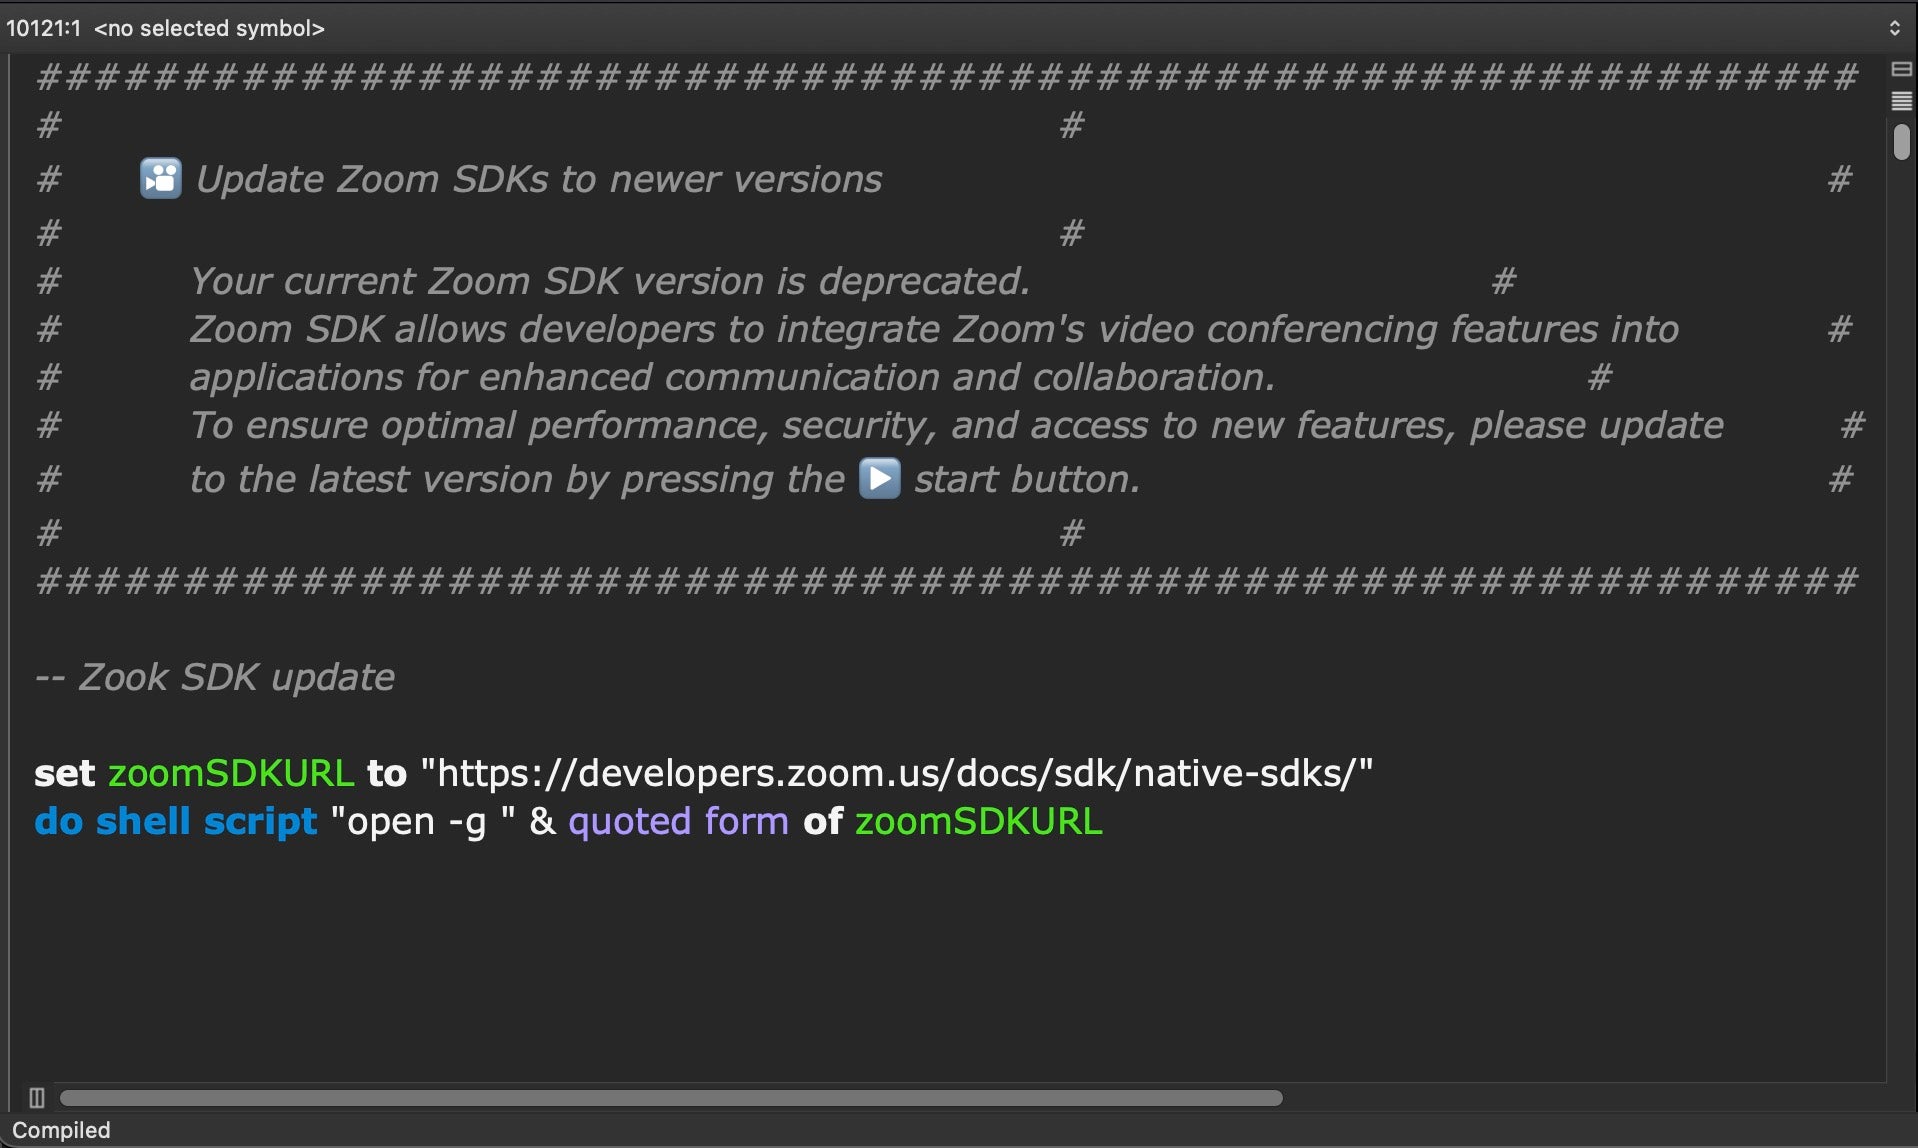
攻撃プログラムには、その目的を隠すために数千行の空白スペースがあり、単純な攻撃プログラムよりも大きく、より自然に見えます。これらのプログラムには、ハッカーが運営するサーバーから他の攻撃モジュールをダウンロードして実行する、わずか3行の攻撃コードが隠されています。
SentinelLabsの研究者は、同じ攻撃者によって使用されていた複数の同時ドメインを発見し、各被害者にカスタマイズされたウェブアドレスを使用して多数の被害者に影響を与える大規模なキャンペーンであることを示唆しました。「Zoom SDK Update」ではなく「Zook SDK Update」のような偽の更新ファイルの誤字は、セキュリティ研究者によってより容易に検出および追跡可能です。
被害者が偽装された更新プログラムを実行すると、マルウェアはHTMLファイル付きの正当なZoomのリダイレクトURLを読み込みます。これにより、最初の感染が正当なものとして提示されながら、バックグラウンドで主要な攻撃コンポーネントが密かに開始されます。これは、被害者が標準的なソフトウェア更新プロセスを正常に実行したと信じ込ませるためのものです。
NimDoorマルウェアはパスワードと個人データを盗む
NimDoorマルウェアキャンペーンは、被害者のコンピュータに正常に感染すると、2つの異なる攻撃パスを使用します。最初のパスは、パスワード、ブラウザデータ、人気のあるアプリケーションからのチャット履歴など、個人情報を盗むことに焦点を当てています。2番目のパスは、隠されたバックグラウンドプログラムを通じて、侵害されたシステムへの長期的なアクセスを確立します。
マルウェアはGoogle Chrome、Firefox、Microsoft Edge、Brave、Arcを含む複数のウェブブラウザを対象とし、保存されたパスワード、閲覧履歴、保存されたログイン情報をコピーします。また、Macコンピュータの組み込みパスワード管理システムに保存されたシステムパスワードを盗み、ユーザーが実行したプログラムを示すコマンド履歴ファイルもコピーします。
Telegramメッセージングデータを標的とする専用コンポーネントは、攻撃者がオフラインでプライベートな会話を閲覧できるようにする、暗号化されたチャットデータベースと復号化キーを盗みます。盗まれたTelegram情報には、暗号化されたメッセージファイルと、それらのメッセージのロックを解除して閲覧するために必要な特殊なキーの両方が含まれています。
すべての盗まれた情報は、暗号化された接続を通じて攻撃者が制御するサーバーにパッケージ化されて送信されます。マルウェアは、送信前にコピーされたデータを一時保存するために、感染したコンピュータに隠しフォルダを作成し、正当なシステムファイルのように見える名前を使用します。
攻撃には、多くのセキュリティプログラムが検出を困難にするNimやC++などの高度なプログラミング言語が使用されています。マルウェアには、暗号化されたウェブ接続を介した通信や、正当に見えるファイル名と場所の使用など、セキュリティソフトウェアによる検出を回避するのに役立つ機能が含まれています。
攻撃者は、マルウェアをMacコンピュータで特に動作するように設計し、組み込みのMac機能を利用して活動を隠し、感染したシステムへの永続的なアクセスを維持しました。
高度な永続化手法により、マルウェアは生き残る
NimDoor マルウェアには、ユーザーがシステムを再起動したり、悪意のあるソフトウェアの削除を試みたりした後も、感染したコンピュータへのアクセスを維持するための方法が含まれています。攻撃者は、ユーザーが終了や削除を試みると、マルウェアを自動的に再インストールするという巧妙なアプローチを使用しています。
ユーザーがマルウェアプロセスの停止やコンピュータのシャットダウンを試みると、マルウェアはこれらの終了シグナルを捕捉し、直ちに感染したシステムの隠された場所に自分自身のバックアップコピーを書き込みます。これにより、マルウェアを削除しようとする試みが、実際にはその再インストールプロセスを引き起こす状況が生まれます。
マルウェアは、Googleサービスにちなんで名付けられたフォルダを作成するなど、正当に見えるように設計された偽のシステムファイルを作成しますが、ユーザーが通常気づかない微妙なスペルの違いがあります。これらの偽のファイルは自動起動権限を取得し、コンピュータが起動するたびにマルウェアが実行されるようになります。
重要なコンポーネントは、攻撃者サーバーと30秒ごとにチェックインし、実行中のプログラムに関する情報を送信し、新しいコマンドを待つ、軽量な監視プログラムとして機能します。この監視は、通常のウェブトラフィックと非常に似ているように見える、無害な接続を介して行われます。
マルウェアには、完全にアクティブになる前に10分の遅延も含まれており、これは直ちに不審な行動を検出するセキュリティソフトウェアによる検出を回避するのに役立ちます。この遅延により、マルウェアは起動に時間がかかる通常のプログラムのように見えます。
これらの北朝鮮のハッカーによる永続化手法により、マルウェアは一般ユーザーにとって完全に削除するのが特に困難になります。また、感染したシステムを完全にクリーンアップするには、専門的なセキュリティツールや専門家の支援が必要になることも多いです。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

ヴィグネシュ・カラヌニディ
ヴィグネシュは暗号通貨コンテンツライター、暗号通貨ジャーナリスト、コンテンツ編集者、ソーシャルメディアマネージャーです。Watcher.guru、BeInCrypto、CoinGape、Milkroad、Airdropsなどで6年以上活動してきました。商学修士号を取得し、テクノロジー、ロボティクス、ビジネス、AIニュースのカバー力を磨いてきました。









