







- Kaspersky、OCRを活用して暗号資産のシードフレーズを狙うSparkKittyマルウェアを発見。
- このマルウェアは、感染したアプリを通じて公式App StoreとGoogle Playに侵入しました。
- 同キャンペーンは2024年から、東南アジアのユーザーを対象にギャンブル系アプリやTikTok用 модификаーション(MOD)を通じて行われています。
カスペルスキーのセキュリティ研究者は、感染したアプリケーションを通じて暗号通貨ユーザーを対象としたモバイルマルウェアキャンペーンを発見しました。
SparkKittyスパイウェアは、iOSおよびAndroidプラットフォームの公式アプリストアを通じて、光学文字認識(OCR)技術を使用してシードフレーズを含むデバイスのスクリーンショットを盗むと報告されています。
SparkKittyマルウェア、暗号通貨を対象とした公式アプリストアに侵入
カスペルスキーの研究者は2025年1月に、暗号通貨ウォレットを対象とした以前のSparkCatマルウェアの特定に続き、SparkKittyスパイウェアキャンペーンを発見しました。新しい脅威は、非公式なソースだけでなく、公式のGoogle PlayおよびApp Storeプラットフォームを通じて悪意のあるアプリケーションを配布しており、研究者からの通知を受けてGoogle Playから感染したアプリはすでに削除されています。
SparkKittyは、iOSおよびAndroidプラットフォームに対して、それぞれ複数の配信メカニズムで攻撃を行います。iOSでは、マルウェアペイロードはAFNetworking.frameworkやAlamofire.frameworkなどの正規のライブラリを装ったフレームワーク、またはlibswiftDarwin.dylibを装った難読化されたライブラリを通じて配信されます。このマルウェアは、アプリケーションに直接侵入することもあります。
AndroidオペレーティングシステムはJavaとKotlinの両方の言語を採用しており、Kotlinバージョンは悪意のあるXposedモジュールとして使用されます。マルウェアの大多数のバージョンは、デバイス上のすべての画像を無差別に乗っ取りますが、研究者は、機密情報を含む特定の画像を攻撃するために光学文字認識技術を採用した同様の悪意のあるクラスターを検出しました。
このキャンペーンは少なくとも2024年2月から活動しており、以前のSparkCat作戦と標的の戦術やインフラストラクチャを共有しています。
SparkKittyは、暗号通貨のシードフレーズを対象としたSparkCatの標的型攻撃よりも広範な到達範囲を持っています。これは、感染したデバイスから利用可能なすべての画像をスクレイピングするためです。これにより、デバイスギャラリーに保存されているその他の種類の機密な金融情報や個人情報を収集する可能性があります。
TikTokの改変版アプリが不明瞭なストアから主要な感染ベクターとして機能
カスペルスキーの分析チームは、TikTok Androidアプリの改変版が伝播する定期的に疑わしいリンクを追跡している際に、このキャンペーンに最初に遭遇しました。改変されたアプリは、ユーザーがメインアプリのアクティビティを起動したときに追加のマルウェアコードを実行しました。
構成ファイルのURLは、侵害されたアプリ内のボタンとして表示され、TikToki Mallというインターネットショッピングポータルを表示するためにWebViewセッションを起動しました。このポータルは、消費者向けアイテムに対して暗号通貨を受け取ります。
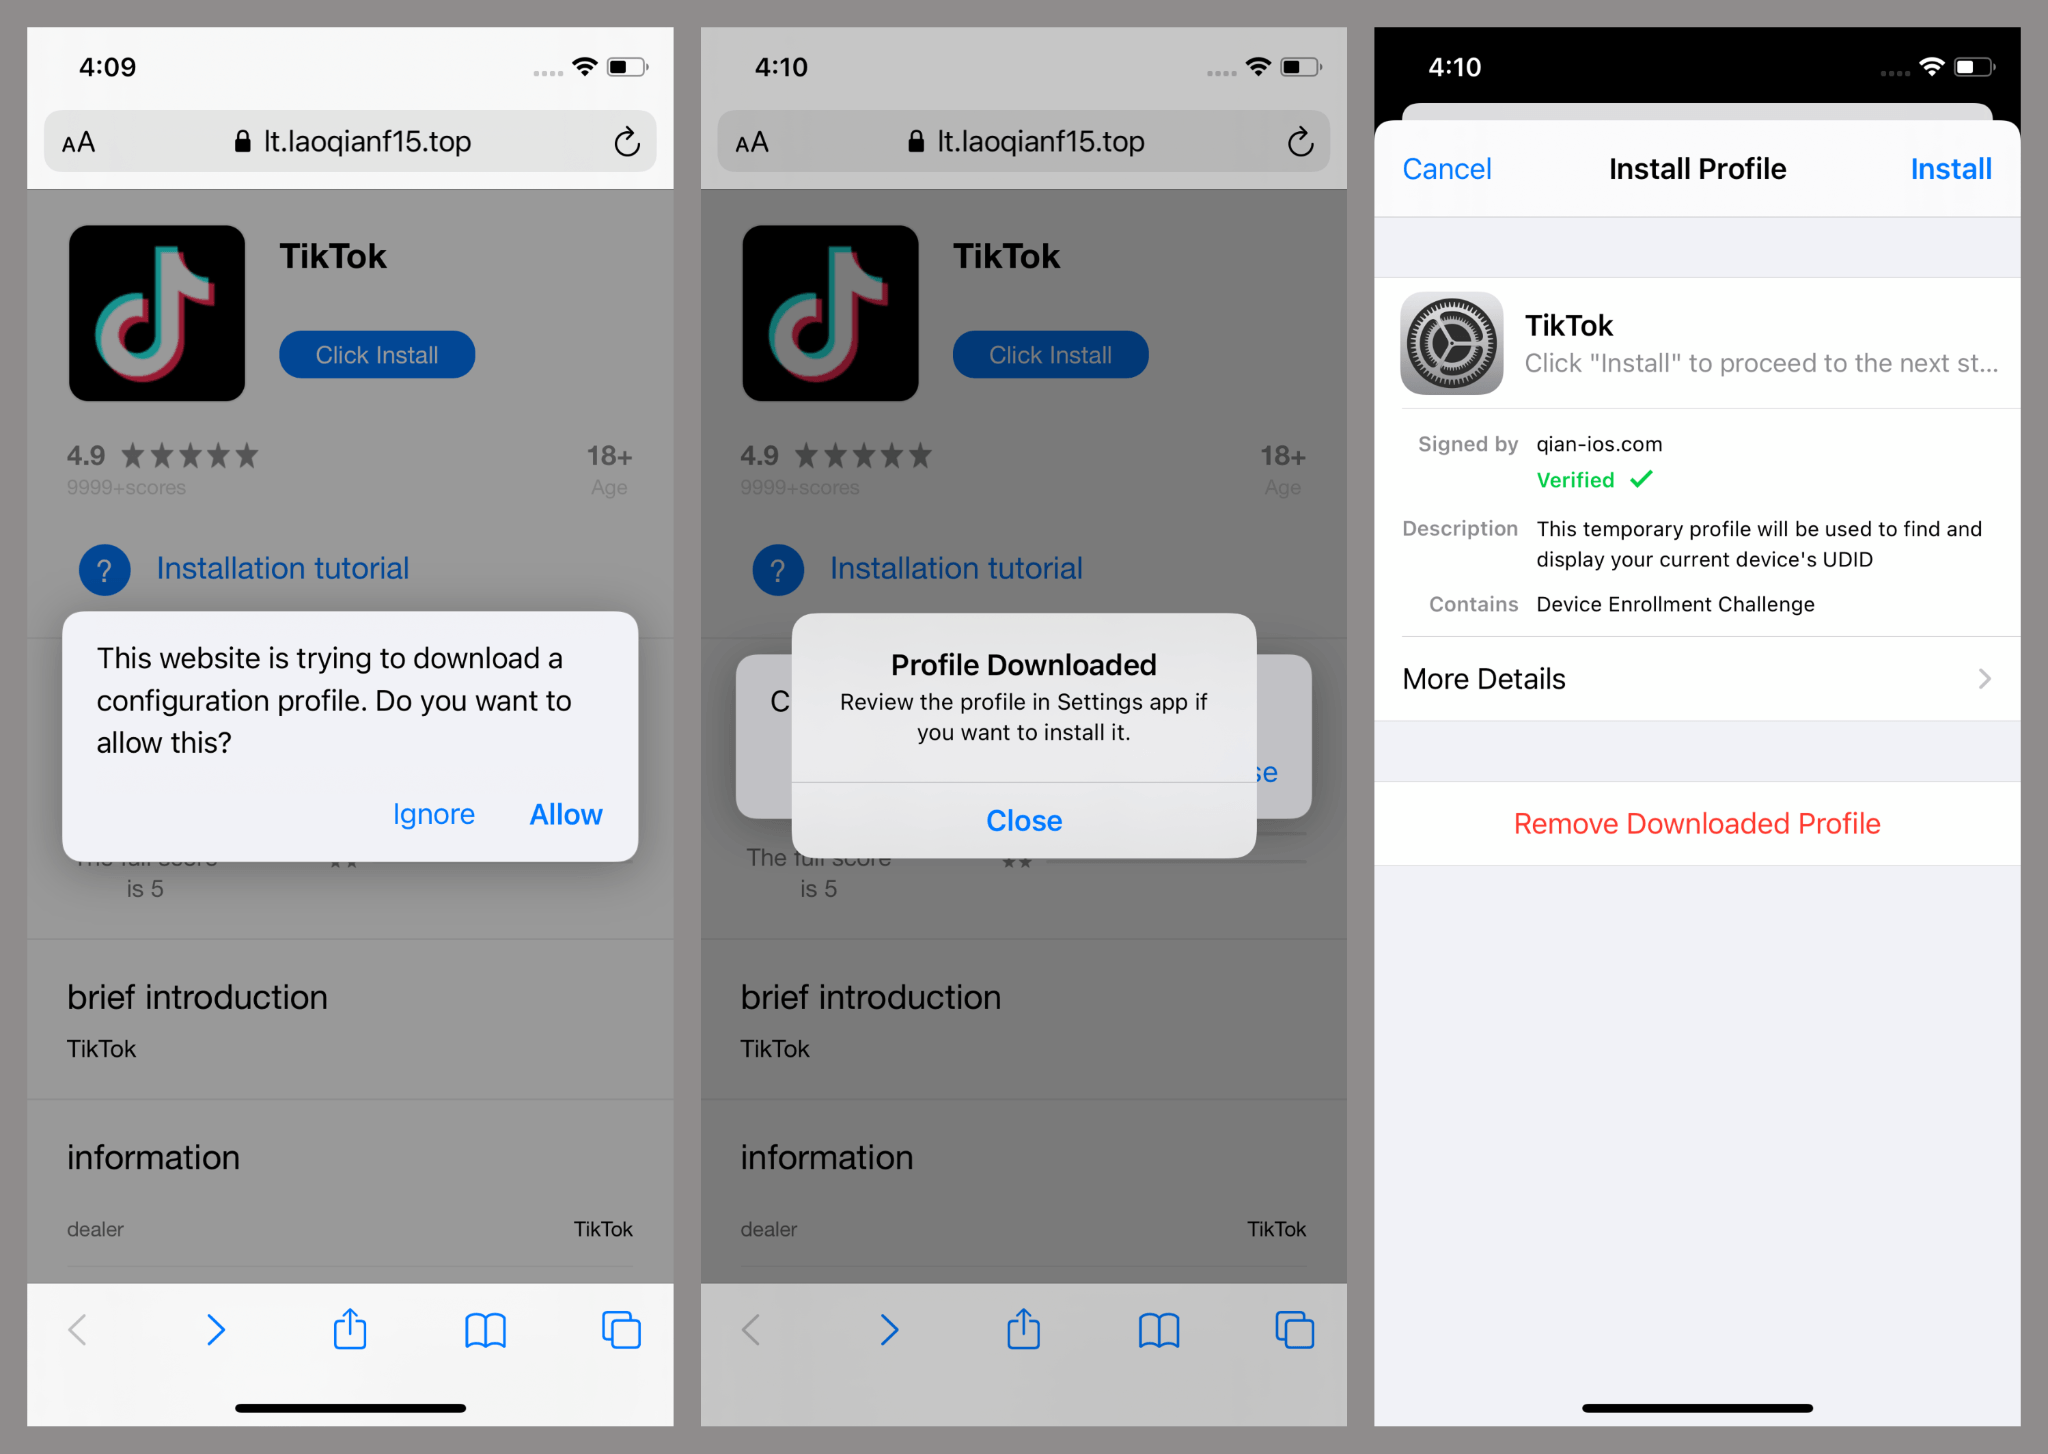
登録と購入は招待コードを必要とするように制限されていたため、研究者はストアの信頼性や稼働状況を確認できませんでした。iOSの感染ベクターは、Apple Developer Programのエンタープライズプロファイルを利用して、通常のアプリインストールの制限を回避します。
攻撃者は、エンタープライズレベルの組織用アプリ配布用のエンタープライズ証明書に乗っ取り、App Storeの承認なしに任意のデバイスに悪意のあるアプリをインストールできるようにします。エンタープライズプロファイルの不正使用は、オンラインカジノ、ソフトウェアクラック、違法な改変などの不適切なアプリの開発者が採用する広範な戦術の一つです。
感染したTikTok iOSアプリケーションのバージョンは、起動時に写真ギャラリーの権限を要求しますが、これはTikTokの正規版にはありません。マルウェアは、AFNetworking.frameworkを装ったフレームワークや改ざんされたAFImageDownloaderクラス、およびその他のAFImageDownloaderToolコンポーネントに統合されています。
Androidマルウェアのバリエーションは、暗号通貨をテーマにしたアプリケーションを通じて画像を盗みます
Android版のSparkKittyは、エントリポイントに悪意のあるコードが埋め込まれた暗号通貨をテーマにしたアプリケーションを通じて動作します。マルウェアは、コマンドアンドコントロールサーバーのアドレスを含む構成ファイルを要求し、ECBモードのAES-256暗号化を使用してそれらを復号した後、リモートサーバーとの通信を確立します。
画像の盗難は、デバイスのフィンガープリンティングと選択的なアップロードメカニズムを含む二段階のプロセスを通じて発生します。マルウェアは、デバイスのIMEI、MACアドレス、およびランダムなUUIDを組み合わせたMD5ハッシュを作成し、これらの識別子を外部ストレージのファイルに保存します。
カジノアプリケーションは、LSPosedフレームワークの統合を利用し、悪意のあるXposedモジュールとして機能し、アプリケーションのエントリポイントにフックします。暗号通貨取引所機能を持つ1つの感染したメッセージングアプリケーションは、カスペルスキーからの通知後に削除される前に、Google Playで10,000以上のインストールに達しました。
プログレッシブウェブアプリケーション(PWA)は、人気のあるソーシャルメディアプラットフォーム上でポンジスキームを宣伝する詐欺プラットフォームを通じて拡散します。これらのPWAを含むページは、ユーザーにAPKファイルをダウンロードするよう促し、コンテンツダウンロードハンドラーを登録させ、JPEGおよびPNG画像をGoogle ML Kitの光学文字認識技術で処理して、テキストを含むスクリーンショットを識別します。
最も賢明な暗号通貨の専門家たちはすでに私たちのニュースレターを読んでいます。あなたも参加しませんか? 彼らに加わりましょう。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

ヴィグネシュ・カラヌニディ
ヴィグネシュは暗号通貨コンテンツライター、暗号通貨ジャーナリスト、コンテンツ編集者、ソーシャルメディアマネージャーです。Watcher.guru、BeInCrypto、CoinGape、Milkroad、Airdropsなどで6年以上活動してきました。商学修士号を取得し、テクノロジー、ロボティクス、ビジネス、AIニュースのカバー力を磨いてきました。









