







- BitMEXは、偽のLinkedInオファーから始まったラザラス・グループによるハッキング試みを阻止しました。
- ハッカーたちは、BitMEXの従業員をだますためにGitHubのリポジトリ内の悪意のあるコードを使用しました。
- BitMEXは、実在するIPアドレス、ユーザー名、感染したマシンを含む露出したSupabaseログを発見しました。
BitMEXは、ラザラス・グループによる失敗したハッキング試みを明らかにし、北朝鮮のサイバー戦部隊と長年結びついているとされる集団のずさんなミスを暴露しました。
BitMEXが金曜日に発表したブログ記事によると、同社はさらに感染や将来の運用上のセキュリティエラーを捕捉するために、内部監視システムを構築しました。
一連の出来事は、BitMEXの従業員がLinkedInで偽のNFTマーケットプレイスプロジェクトで働くよう提案されたことから始まりましたが、そのオファーはLazarusによって使用されることが知られているフィッシング戦術と一致していたため、従業員は直ちにこれを報告し、完全な調査が始まりました。
BitMEXのセキュリティチームは、攻撃者が共有したGitHubリポジトリにアクセスしました。そこにはNext.js/Reactプロジェクトが含まれていましたが、その内部には、従業員が知らず知らずのうちにシステム上で悪意のあるペイロードを実行させるように設計されたコードが隠されていました。チームはコードを実行せず、直接分析を行いました。
BitMEXがマルウェアを解析、ラザラスの指紋を発見
リポジトリ内で、BitMEXのエンジニアはマルウェアでよく見られる赤信号である「eval」という用語を検索しました。1行のコードはコメントアウトされていましたが、それでも意図が明らかになりました。これが有効であれば、「hxxp://regioncheck[.]net/api/user/thirdcookie/v3/726」にアクセスしてクッキーを取得し、それを実行するところでした。そのドメインは、長年北朝鮮のサイバー活動を追跡しているPalo Alto NetworksのUnit 42によって、以前にラザラスと関連付けられていました。
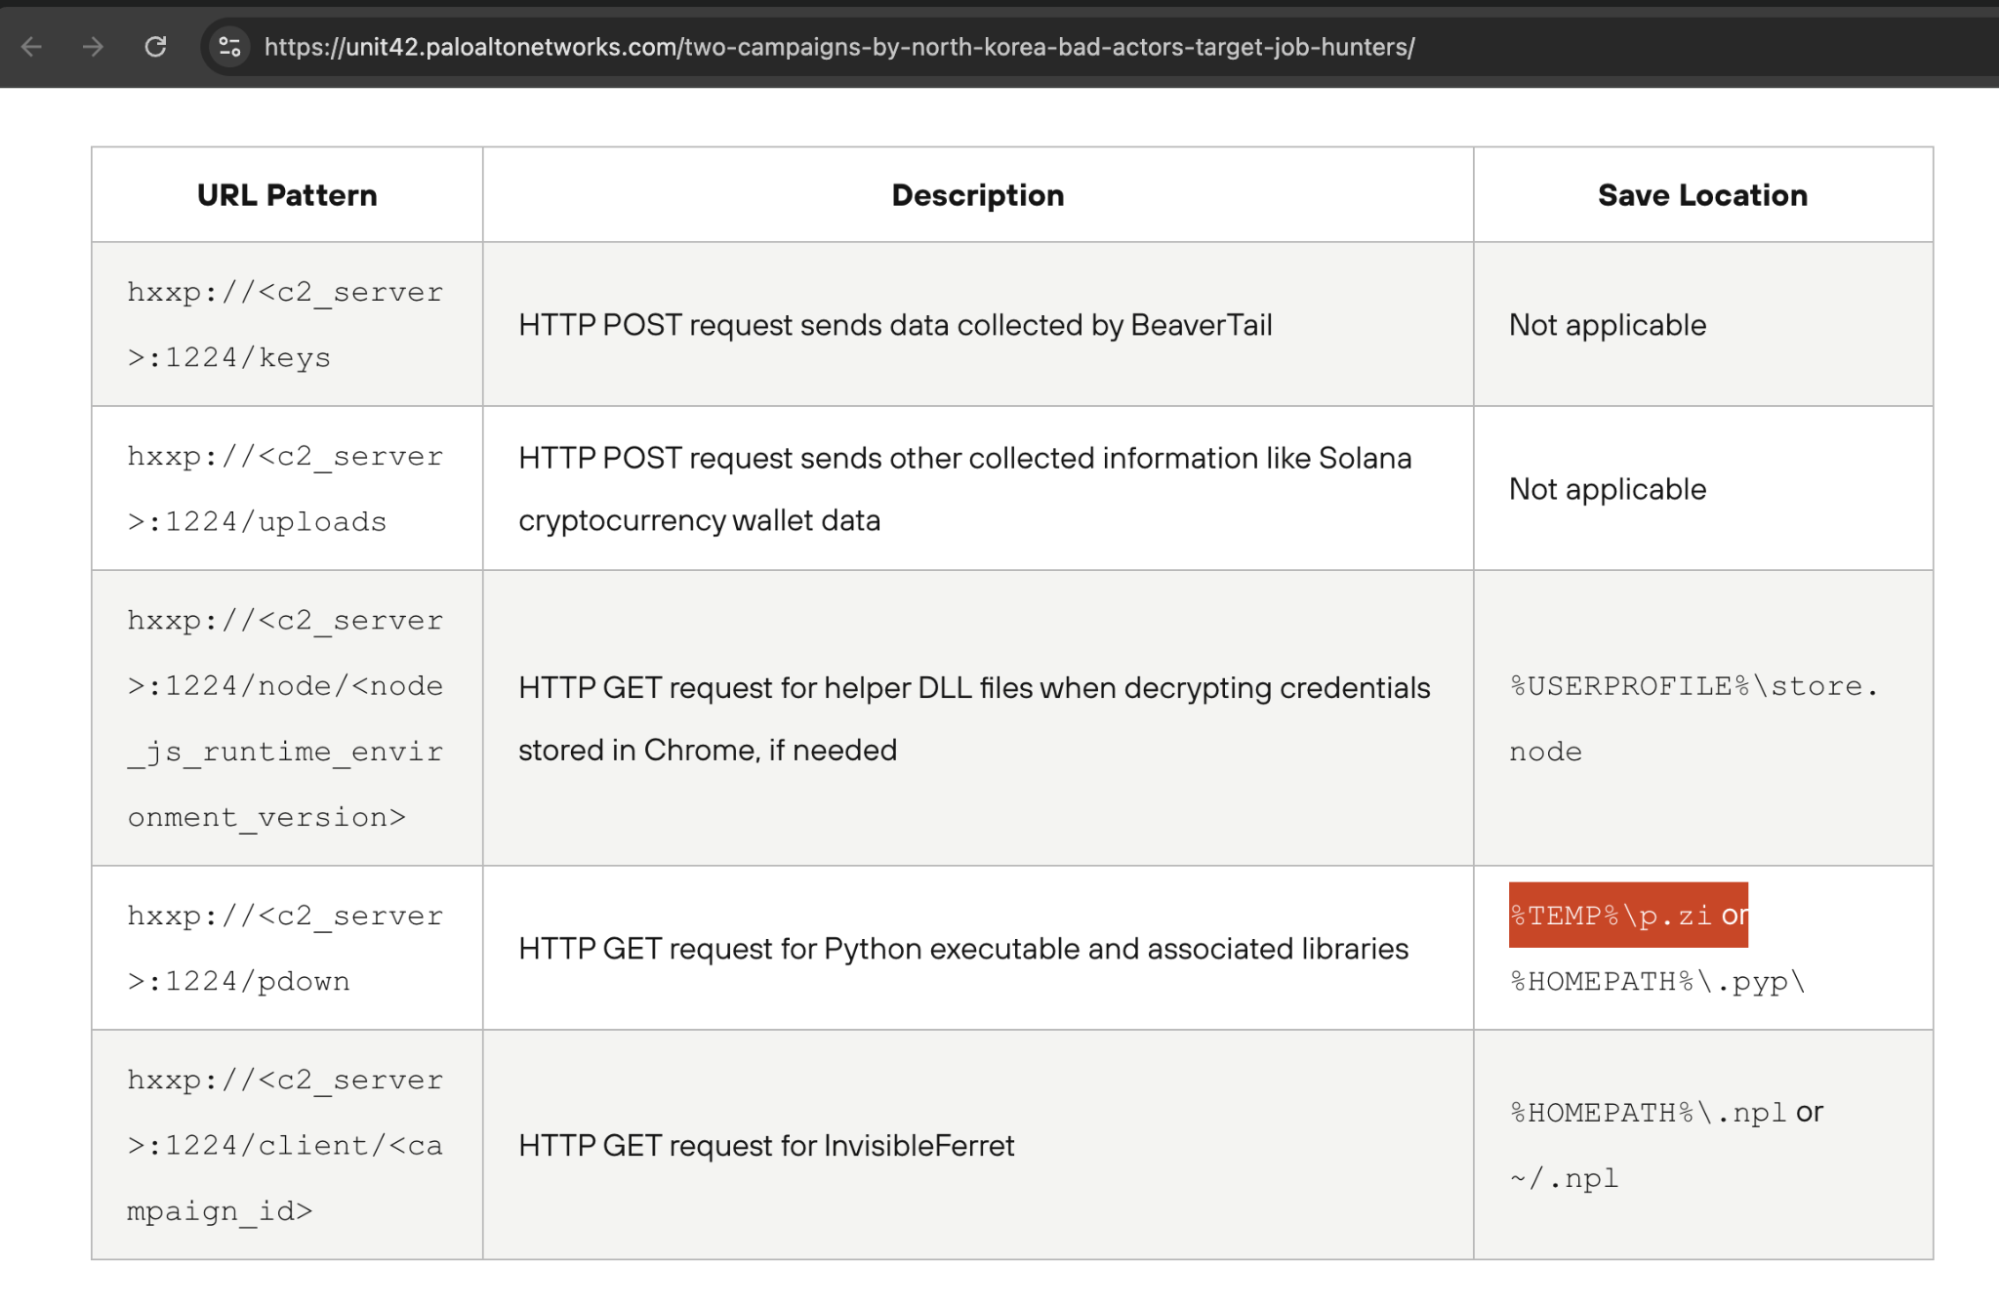
別のラインがアクティブでした。それは「hxxp://fashdefi[.]store:6168/defy/v5」へのリクエストを送信し、そのレスポンスを実行しました。BitMEXは手動でそのJavaScriptを取得し、それが非常に難読化されていることを発見しました。webcrackというコードの難読化解除ツールを使用して、チームは報告によるとレイヤーを剥がしていきました。最終的な出力は乱雑でしたが読み取可能で、3つの異なるスクリプトが1つにまとめられたように見えました。
コードの一部にはChrome拡張機能の識別子が含まれており、これは通常、資格情報を盗むマルウェアを示しています。1つの文字列「p.zi」は、Unit 42によって以前に文書化されていたBeaverTailキャンペーンで使用された古いラザラスのマルウェアのように見えました。BitMEXは、BeaverTailコンポーネントはすでに公開されていたため、再分析しないことにしました。
代わりに、彼らは別の発見に焦点を合わせました:コードがSupabaseインスタンスに接続していたことです。Supabaseは開発者向けのバックエンドプラットフォームで、Firebaseのようなものです。問題は?Lazarusの開発者はそれをロックダウンしなかったことです。BitMEXがテストしたとき、彼らはログインも保護もなく、データベースに直接アクセスできました。
ハッカーが感染したデバイスのログと自身のIPを公開
Supabaseデータベースには、感染したマシンのログが37件ありました。各エントリには、ユーザー名、ホスト名、オペレーティングシステム、IPアドレス、地理的位置情報、タイムスタンプが表示されていました。BitMEXはパターンに気づきました。一部のデバイスは繰り返し出現しており、開発者用またはテスト用のマシンとして際立っていました。ほとんどのホスト名の命名形式は3-XXX構造に従っていました。
多くのIPはVPNプロバイダーからのものでした。1人のユーザー「Victor」はTouch VPNをよく使用していました。もう1人の「GHOST72」はAstrill VPNを使用していました。しかし、その後Victorがミスを犯しました。彼に関連する1つのエントリには、異なるIPアドレス223.104.144.97がリンクされていました。これは中国移動傘下の中国嘉興にある住宅用IPで、VPNではありませんでした。これはおそらくラザラスのオペレーターの実際のIPアドレスでした。BitMEXはこれを重大な運用上の失敗としてフラグを立てました。
BitMEXはその後、Supabaseデータベースに継続的にpingを送るツールを構築しました。5月14日以降、このツールはデータベースから3月31日にさかのぼって856件のエントリを収集しました。その中には、ユーザー名とホスト名の組み合わせが174種類含まれていました。システムは現在、継続的に実行され、新しい感染や攻撃者のさらなるミスを監視しています。
タイムスタンプを調べることで、BitMEXはラザラスの活動がUTCで午前8時から午後1時(平壌時間では午後5時から午後10時)に減少することに気づきました。これは構造化された勤務スケジュールと一致しており、このグループが単なるフリーランスのハッカーではなく、組織化されたチームであることを示すさらなる証拠となります。
セキュリティチームがラザラスのパターンと内部の分断を確認
ラザラス・グループには、ソーシャルエンジニアリング攻撃の既知の歴史があります。Bybit侵害のような以前の事件では、彼らはSafe Walletの従業員をだまして悪意のあるファイルを実行させました。これにより、彼らは初期アクセスを取得しました。
その後、チームの別の部分が引き継ぎ、AWS環境にアクセスして、フロントエンドコードを変更し、コールドウォレットから暗号資産を盗みました。BitMEXは、このパターンは、グループが複数のチームに分かれている可能性を示していると述べています。一部のチームは基本的なフィッシングを行い、別のチームはアクセスが得られた後に高度な侵入を処理します。
BitMEXは、「過去数年にわたり、このグループは必ずしも同じ技術的熟練度を備えたものではない複数のサブグループに分かれているようです」と書き記しました。セキュリティチームは、このキャンペーンが同じテンプレートに従ったと述べています。LinkedInの最初のメッセージはシンプルで、GitHubリポジトリはアマチュア的でした。
しかし、攻撃後のスクリプトははるかに高いスキルを示しており、明らかにより経験豊富な人物によって構築されました。マルウェアの難読化解除後、BitMEXは侵害指標(IoC)を抽出し、内部システムにフィードすることができました。
変数名を改名し、スクリプトを整理して、その動作を追跡しました。コードの初期部分は新しいもので、報告によるとシステムデータ(ユーザー名、IPアドレスなど)をSupabaseに直接送信しており、オープンなデータベースにアクセスできる人にとっては追跡が容易でした…
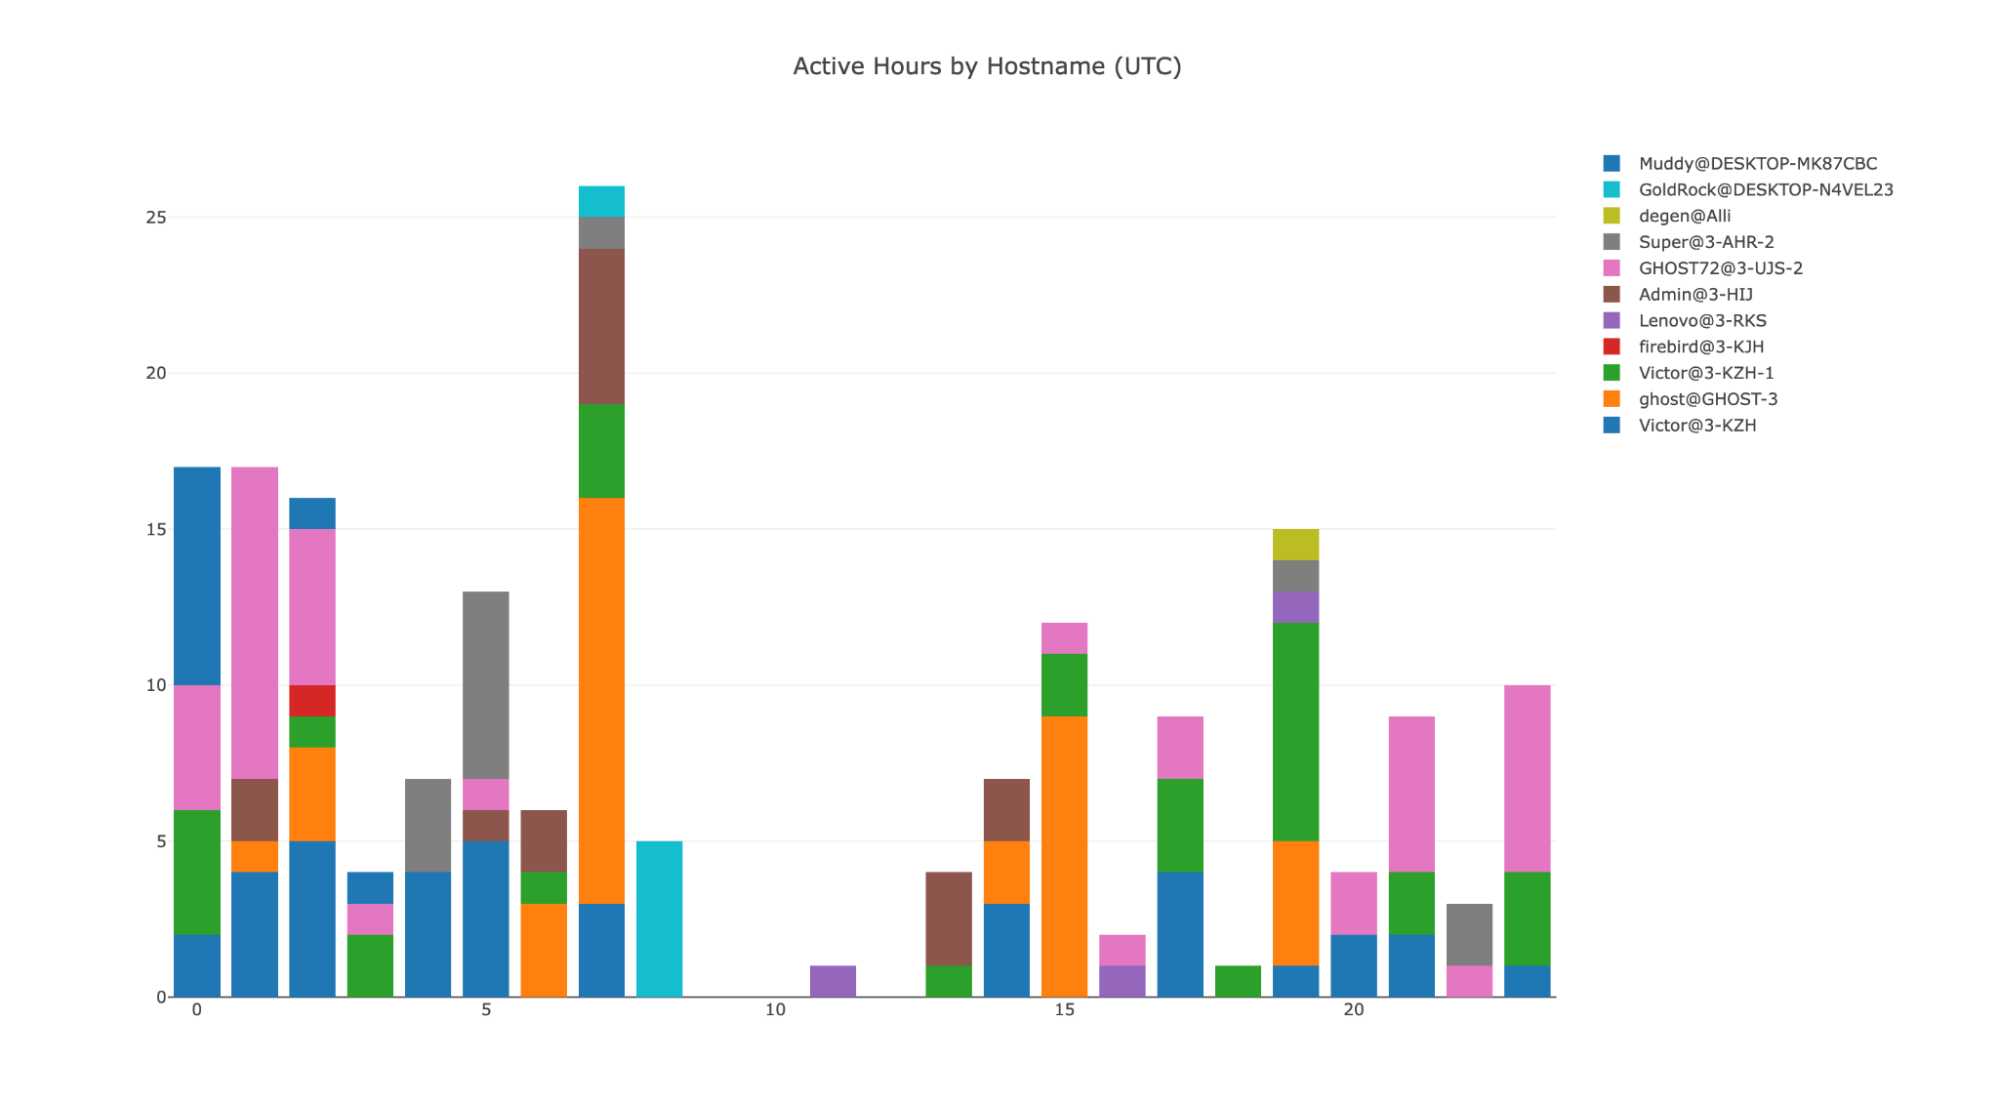
BitMEXは、開発中に使用されたマシンも特定しました。例としては、Touch VPNと中国移動で使用されたVictor@3-KZHがあります。GHOST72@3-UJS-2やSuper@3-AHR-2などの他のマシンは、Astrill、Zoog、Hotspot Shieldの組み合わせを使用していました。ログには、Admin@3-HIJ、Lenovo@3-RKS、GoldRock@DESKTOP-N4VEL23、Muddy@DESKTOP-MK87CBCなどのユーザーアカウントも表示されていました。これらは攻撃者が設定したテスト環境であった可能性があります。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

Jai Hamid
ジャイ・ハミドは、過去6年間、暗号通貨、株式市場、テクノロジー、世界経済、そして市場に影響を与える地政学的イベントを報道してきました。彼女は、AMB Crypto、Coin Edition、CryptoTaleなどのブロックチェーン専門出版物で、市場分析、大手企業、規制、マクロ経済動向に関する記事を担当してきました。ロンドン・スクール・オブ・ジャーナリズムを卒業し、アフリカ有数のテレビネットワークで3回にわたり暗号通貨市場の洞察を提供しています。









