




- Aztec Connectへの攻撃は、不正な出金を検証チェックから回避させる不十分な証明検証バグが原因でした。
- Aztec Connectは完全に分散化されており、数年前に放棄されたため、脆弱性をパッチ適用できず、プロトコルを一時停止することもできません。
- Aztec LabsとAztec Foundationは、今回のハッキングは現在のAztecネットワークやAZTECトークンには影響しないと強調しています。
Aztec Connectのスマートコントラクトは、3年前にシャットダウンされたプライバシーブリッジの検証欠陥を攻撃者が悪用した結果、210万ドルを失ったと報告されている。この攻撃にはさらに驚くべき点があり、その欠陥はAztec Labsチームによれば、パッチを当てることが不可能な領域にあるという。
盗まれた資金には、ブロックチェーンセキュリティ企業BlockSecの報告によれば、約909 ETH、270,000 DAI、167 wstETHが含まれており、同社はPhalcon監視システムを通じてこの不審な取引を警告した。
Aztec Labsによって 2023 3月に非推奨となる以前、 Aztec Connect Aztec Connectは、ゼロ知識証明を通じて取引詳細を隠蔽しながら、AaveやLidoなどのDeFiプロトコルとユーザーが対話できるようにするzk-rollupブリッジであった。Aztec Labsは2024年3月までにシーケンサーの実行を停止した。
AZTECトークン は、Cryptoplitanの報告時点時点で5%以上上昇している。
攻撃者がAztec Connectを悪用することを可能にした欠陥とは何か?
欠陥は、検証されたトランザクションセットとL1決済処理の境界に関する不一致によるものであった。 BlockSec Phalconの分析 X上で。
セキュリティ企業CertiKによれば、欠陥は提出された証明データの不完全な検証であった。
1つのコントラクト関数は証明の開始部分のみをチェックし、他の場所に埋め込まれたトークン送金指示は検証されなかった。これが攻撃者が出金を操作することを可能にした。
Aztec Labsはハッキング事件に対してどのように対応しているのか?
Aztec Labsは調査中であることを確認したが、介入する手段がないと述べた。「Aztec Connectは3年前に非推奨となりました。Aztec Labsはシステムの管理キーまたは制御権を持っていません。私たちが一時停止したりアップグレードしたりすることはできません」と、 チームはXで書いた.
別の声明で、 Aztec Foundation はXに投稿し、この事件がAZTEC ERC-20トークンに紐づくスマートコントラクトや、プライベートスマートコントラクトに焦点を当てた現在のAztecネットワークとは無関係であることを強調したと述べた。
「Aztec Connectは3年前に非推奨となり、Aztec Labsはシステムに対する制御を保持していません」とAztec Foundationは書いた。
Aztec Labsがブリッジを縮小した際、それはプライバシーに焦点を当てたプロトコルであったため、コントラクトの管理キーを放棄した。しかし、その代償として、キーが失われると、脆弱性が表面化した際に誰も修正をデプロイできなくなる。
エクスプロイトのコストはいくらですか?
Aztec Connectのコントラクトには、攻撃前に合計で約215万ドルのロックされた総価値(TVL)が含まれていました。これは DefiLlamaのデータ, エクスプロイターがアクセスできた資金はこれらでした。
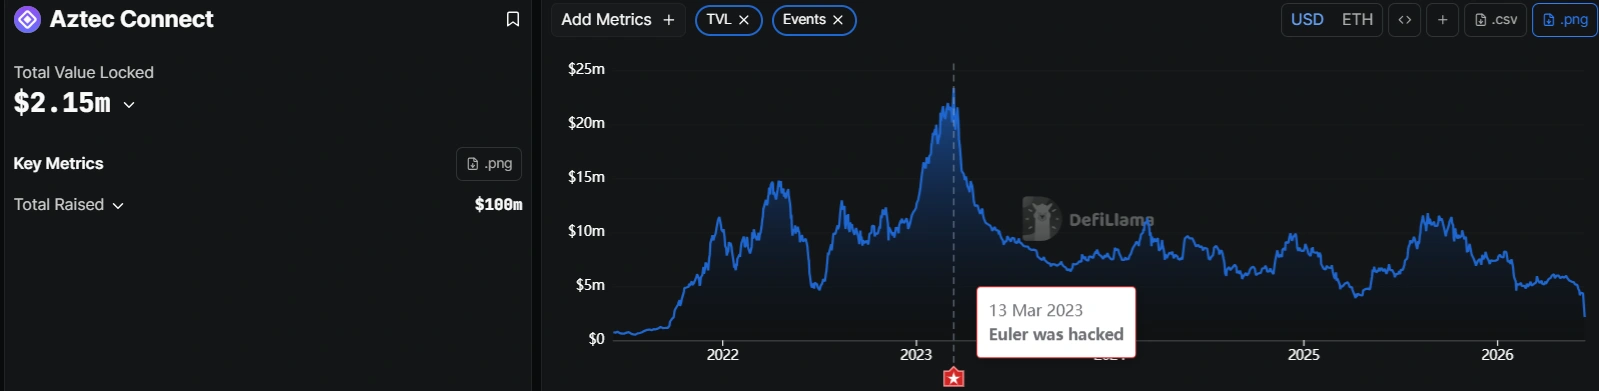
資金は監視されておらず、チームは何もしませんでした。内部に残された資産は、元のコードの整合性に完全に依存しているからです。
Aztec Connectのエクスプロイトは、プロジェクトが移行した後にレガシーコントラクトに資金を残すユーザーにとって、繰り返されるリスクを浮き彫りにしました。
6月のエクスプロイトがさらに増加
6月もすでに半ばを迎え、エクスプロイトが増加する中、暗号プロトコルは息をつく暇がないようです。5月も 様々なエクスプロイトで彩られ, 最近では非推奨となったプラットフォームでの攻撃が増加しています。
Cryptopolitanは以前、 により、少なくとも250万ドルの被害が生じました。また、Flooring Protocolの脆弱性は共有コードを通じてフォークであるAsteriskにも波及しました。 6月の初日に発生したエクスプロイトについて報告しており、TesseraDAO aloneがBNBチェーンでのミント&ダンプ攻撃で250万ドルを失いました。
IDCのレポートによると DeFiLlamaのデータ, 6月のエクスプロイトによる累積損失は、月半ば時点で約4,393万ドルに達しています。
最も賢明な暗号通貨の専門家たちはすでに私たちのニュースレターを読んでいます。あなたも参加しませんか? 彼らに加わりましょう。
よくある質問
Aztec Connectとは何か、なぜハッキングされたのか?
Aztec Connectは、DeFi取引のプライバシーを提供するEthereum上のzk-rollupブリッジでした。2023年3月に廃止され、チームが管理者権限を放棄したため、その不変のスマートコントラクト内の検証欠陥を修正できず、攻撃者は2026年6月14日に約210万ドルを盗みました。
Aztec ConnectのハッキングはAZTECトークンまたは現在のAztecネットワークに影響しますか?
いいえ。Aztec LabsとAztec Foundationの両方が、悪用された契約はAZTEC ERC-20トークンとも、現在のAztecネットワークに関連するスマートコントラクトとも無関係であると確認しています。
攻撃者はどのようにしてこのコントラクトを悪用したのですか?
BlockSecの分析によると、根本原因は、コントラクトのロールアップトランザクション検証とL1決済処理ロジックの不整合にあり、攻撃者がコントラクトを欺いて本来リリースすべきではない資金を引き出させることを可能にした。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

ハンナ・コリーモア
Hannahは、暗号通貨分野でほぼ10年にわたるブログ執筆およびイベントレポートの経験を持つライター兼編集者です。Cryptopolitanでは、ニュースページに寄稿し、DeFi、RWA(実世界資産)、暗号通貨規制、AI、フロンティアテック業界の最新の動向を報告・分析しています。アーケディア大学でビジネス経営の学位を取得しています。









