





Hacker russi diffondono il malware GrassCall per svuotare i portafogli cripto tramite falsi annunci di lavoro
 Shummas Humayun
3 min di lettura

- Hacker russi hanno distribuito un malware tramite una falsa app di meeting chiamata GrassCall per svuotare i portafogli crypto.
- Questa campagna di ingegneria sociale è collegata al gruppo criminale informatico Crazy Evil.
- Il gruppo prende di mira le vittime tramite false offerte di lavoro sui social media e sulle borse di lavoro Web3.
Come parte di una campagna di ingegneria sociale, gli hacker stanno inviando offerte di lavoro false ai candidati al lavoro nello spazio web3 con intenzioni malevole. Un'app di riunione dubbia chiamata 'GrassCall' è stata recentemente utilizzata per diffondere malware che svuota i portafogli cripto dell'utente.
La frode è presumibilmente portata avanti da un team di hacker russi noto come "Crazy Evil". Questo gruppo di criminali informatici si specializza in attacchi di ingegneria sociale che ingannano gli utenti facendoli installare software infetto su Mac e PC Windows.
Crazy Evil prende di mira comunemente le persone nello spazio cripto, dove promuovono false opportunità di lavoro e giochi tramite vari siti web di social media. Un'azienda di cybersecurity, Recorded Future, ha dichiarato di aver collegato "oltre dieci truffe attive sui social media" a Crazy Evil.
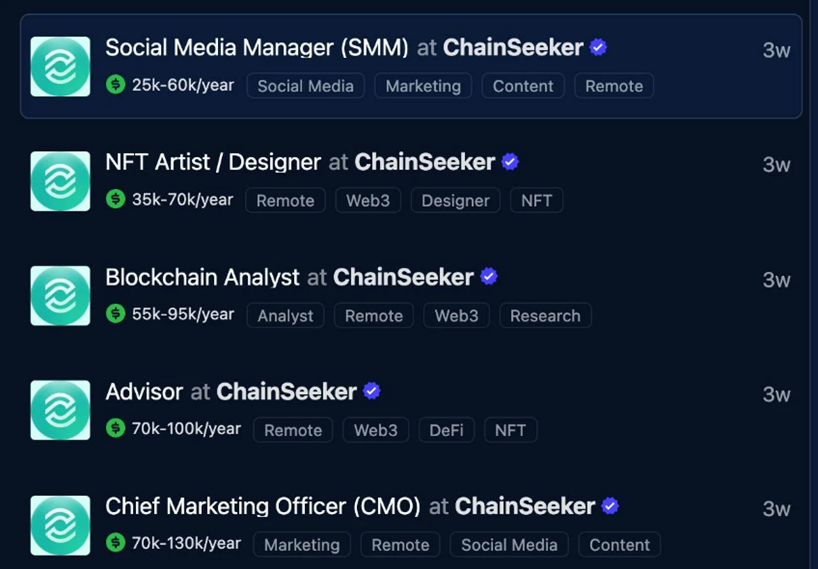
Gli hacker hanno pubblicato lavori falsi per una società fantasma chiamata ChainSeeker.io
Più recentemente, rapporti di un'altra società truffaldina sono emersi. Questa volta, la società si chiamava ChainSeeker.io, secondo un utente X.
Secondo i rapporti, gli attori della minaccia hanno creato profili aziendali falsi per ChainSeeker.io su LinkedIn, dove hanno inviato annunci di lavoro premium. Altre popolari borse di lavoro dove è stato individuato l'annuncio falso includono CryptoJobList e WellFound.
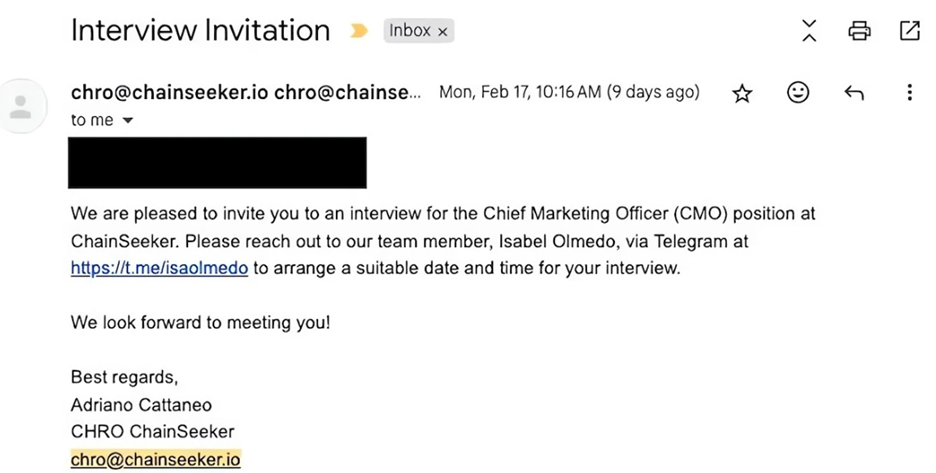
Tutti coloro che hanno candidato per i lavori sono stati contattati via email, che li istruiva a contattare il capo del marketing dell'azienda su Telegram.
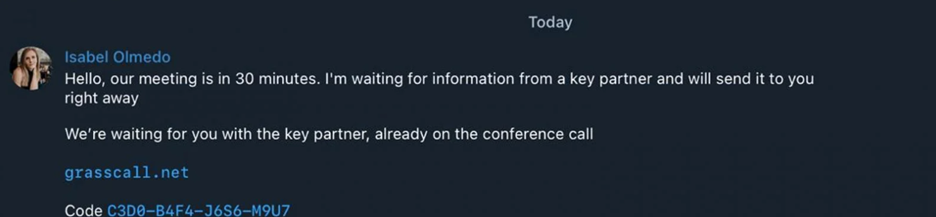
Il capo avrebbe quindi richiesto all'utente di scaricare un'app di videochiamata chiamata 'GrassCall' da un sito web ora eliminato. A seconda del browser dell'utente, il sito web avrebbe offerto loro un client Mac o Windows.
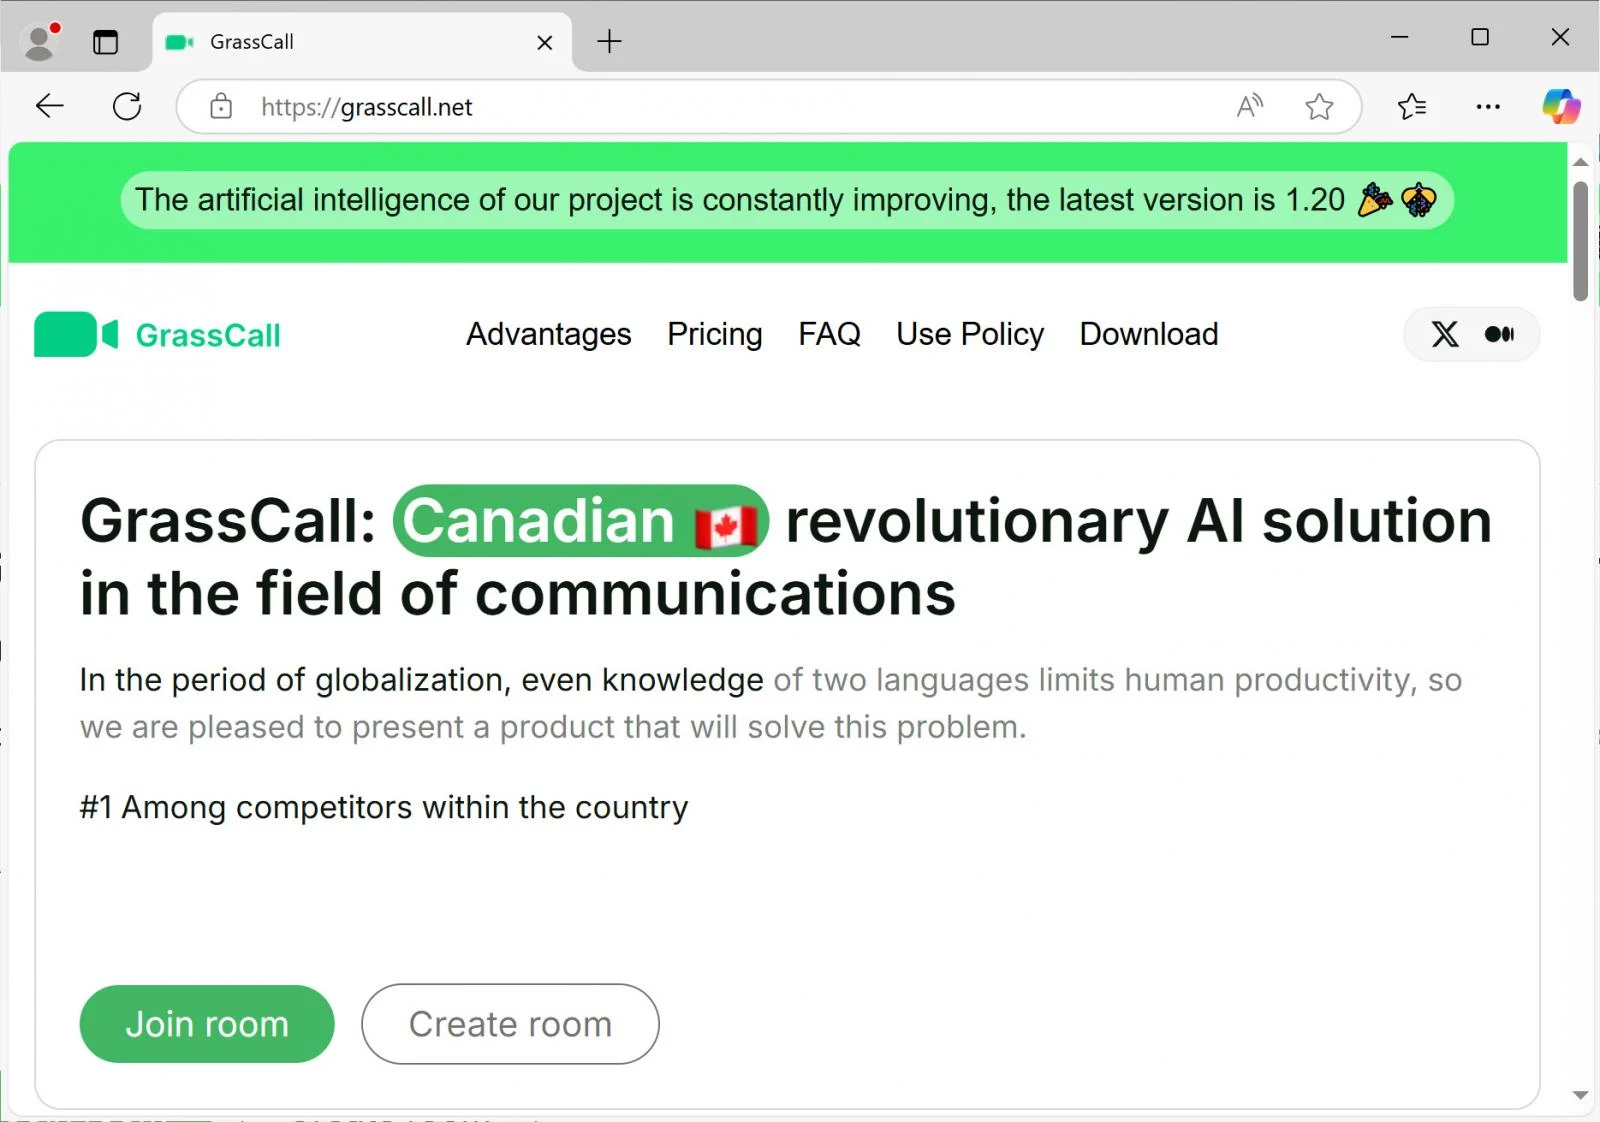
Dopo aver scaricato l'app, viene richiesto agli utenti di inserire un codice condiviso dal CMO nella chat di Telegram. Il sito web fornisce quindi un client Mac "GrassCall_v.6.10.dmg" [VirusTotal] o un client Windows "GrassCall.exe" [VirusTotal]. Una volta inserito il codice corretto, entrambe le app installano un info stealer, come Rhadamanthys (su Windows), trojan di accesso remoto (RAT) o altri malware. Su Mac, viene installato il malware Atomic (AMOS) Stealer.
Una volta installato, il virus raccoglie indirizzi dei portafogli, cookie di autenticazione e password memorizzati nel browser online e nel Portachiavi Apple. Le informazioni rubate vengono caricate su un server e pubblicate sui canali Telegram di proprietà degli attori malevoli.
Se viene trovato un portafoglio, gli hacker utilizzano un metodo di forza bruta per crackare le password e svuotare le attività dell'utente. Da queste attività, gli hacker pagano l'utente che ha fatto scaricare all'ignara vittima l'applicazione malevola.
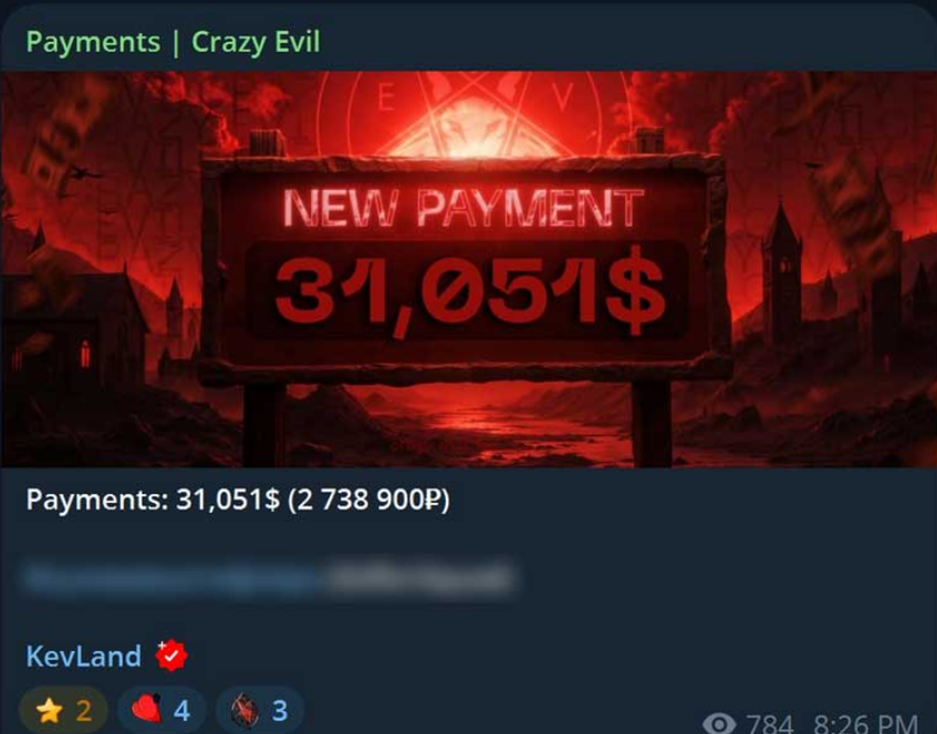
Secondo le informazioni di pagamento rilasciate pubblicamente, i membri di Crazy Evil guadagnerebbero decine di migliaia di dollari per vittima.
Diversi utenti hanno raccontato le loro esperienze dopo aver candidato a tali annunci di lavoro truffaldini. Cristian Ghita, un utente LinkedIn, ha pubblicato sulla piattaforma: "Sembrava legittimo da quasi tutti gli angoli. Anche lo strumento di videoconferenza aveva una presenza online quasi credibile."
Gli hacker si sono spostati su una nuova campagna di ingegneria sociale
Ricercatore di cybersecurity, Gonjxa, ha anche identificato app di riunione dubbie chiamate Gatherum e VibeCall. Gatherum è stato utilizzato in una campagna precedente da un sottogruppo di Crazy Evil chiamato "Kevland". Curiosamente, il branding di entrambe le app è quasi identico a GrassCall. Ora, i truffatori si sono spostati sulla loro nuova campagna con VibeCall, che è attualmente in circolazione tra i candidati al lavoro Web3.
In risposta all'attenzione che questo attacco ha ricevuto online, gli annunci di lavoro di Chain Seeker sono stati ora rimossi dalla maggior parte delle borse di lavoro.
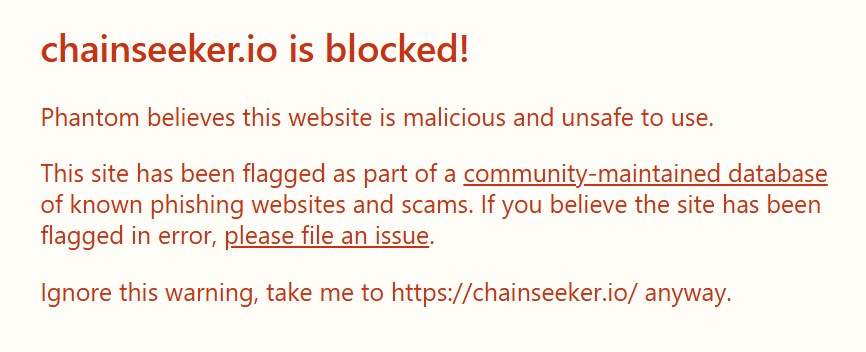
I risultati di ricerca di LinkedIn non restituiscono più annunci di lavoro collegati a Chainseeker.io. Allo stesso tempo, il suo sito web è stato segnalato nei database della comunità per essere sospetto. Inoltre, gli account LinkedIn dei dipendenti dell'azienda sono stati tutti eliminati. Si consiglia agli utenti che hanno già interagito con i truffatori o installato app sospette sui loro dispositivi di modificare le proprie password e token di autenticazione e di spostare le criptovalute su nuovi portafogli come misura precauzionale. Si consiglia inoltre di attivare l'autenticazione a due fattori tramite un'app di autenticazione su tutti i siti web che supportano questa funzione.
Se stai leggendo questo, sei già avanti. Resta così con la nostra newsletter.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.
Shummas Humayun
Shummas è un ex redattore tecnico di contenuti e ricercatore.









