




Riepilogo: 2022 'mega' hackeraggi crypto


Riepilogo 2022 'mega hack crypto
- Gli hacker hanno rubato circa 3,7 miliardi di dollari in criptovalute nel 2022.
- I protocolli interessati includono il bridge Ronin, la catena dei beacon BSC, il bridge Wormhole, il bridge Nomad e Beanstalk.
- Mentre ci avviciniamo al 2023, dobbiamo guardare indietro per imparare dagli errori e dai fallimenti passati.
Secondo l'analisi di TRM Labs, il 2022 è stato un anno record per gli hackeraggi crypto, con circa 3,7 miliardi di dollari di criptovalute rubate. Gli attacchi DeFi erano prevalenti, con circa l'80%, ovvero 3 miliardi di dollari, che coinvolgevano vittime DeFi.
Mentre ci avviciniamo al 2023 ottimisti riguardo alla promessa di una tecnologia nascente, dobbiamo guardare indietro per imparare dalle sfide e dagli insuccessi che abbiamo affrontato a posteriori.
Hackeraggio dell'infrastruttura del ponte Ronin
L'hack della criptovaluta del ponte Axie Infinity Ronin a marzo è in testa alla lista con 612 milioni di dollari. Il ponte Ronin è una side chain di Ethereum per il gioco play-to-earn Axie Infinity.
Gli hacker crypto, oggi identificati come un gruppo di cybercriminali nordcoreano chiamato Lazarus, hanno ottenuto l'accesso a nove chiavi private dei validatori delle transazioni del ponte Ronin. Utilizzando le chiavi, hanno approvato grandi transazioni, una per 173.600 ETH e l'altra per 25,5 milioni di USDC.
Gli hacker hanno spostato la criptovaluta su Tornado Cash, un tumbler crypto open-source, e su diversi altri exchange.
Gli sforzi congiunti della comunità, di Binance, Chainalysis e delle forze dell'ordine hanno aiutato a rintracciare parte dei fondi.
Sfruttamento del codice del cross-bridge BSC Beacon
A ottobre, gli hacker hanno sfruttato una vulnerabilità nel codice del cross-bridge BSC Beacon per rubare criptovalute per un valore di 570 milioni di dollari. Il ponte è un componente critico della catena BNB.
La catena BSC Beacon, nota anche come Token Hub, è un ponte cross-chain tra la BNB Beacon Chain (BEP2) e la BNB Chain (BEP20/BSC).
L'attacco ha funzionato falsificando le prove crittografiche chiamate prova di Merkle che confermavano dati come le transazioni come validi e inclusi nella blockchain. L'hacker crypto ha utilizzato la falsa prova di Merkle per trasferire fondi dal cross-bridge BSC Beacon ad altre catene.
Tether ha inserito in blacklist l'indirizzo dell'attaccante mentre oltre 7 milioni di dollari spostati dalla catena BNB sono stati efficacemente congelati.
Sfruttamento del codice del ponte Wormhole
Gli hacker crypto hanno sfruttato il codice di Wormhole a febbraio per rubare criptovalute per un valore di 326 milioni di dollari. Wormhole è un token bridge tra Solana ed Ethereum.
L'hacker crypto ha utilizzato una funzione deprecata/morta e insicura per bypassare la verifica della firma.
Un codice deprecato può essere paragonato a un post-it che dice: 'Cancellerò questo in futuro'. Non puoi cancellare il codice ora perché alcuni consumatori lo utilizzano ancora.
Una catena di deleghe della verifica della firma ha consentito l'hackeraggio crypto. La funzione deprecata non verificava gli indirizzi, consentendo la convalida di una firma falsificata.
Secondo gli analisti cyber, gli sviluppatori avrebbero potuto evitare l'attacco se avessero praticato la 'programmazione sicura'.
Sfruttamento del codice del ponte Nomad
Gli hacker hanno sfruttato il ponte crypto Nomad ad agosto per rubare criptovalute per un valore di 190 milioni di dollari. L'hacker ha virtualmente svuotato tutti i fondi nel protocollo: gli exploit crescenti hanno messo in discussione la sicurezza dei token bridge cross-chain.
I bridge funzionano bloccando i token in uno smart contract in una catena e poi riemettendoli in formato 'wrapped' su un'altra catena. Nel caso di Nomad, l'attacco ha sabotato il contratto rendendo i suoi token wrapped privi di valore.
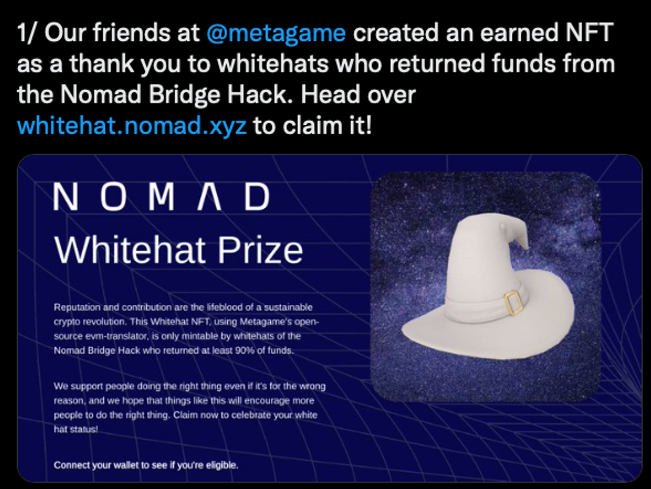
Nomad, di fatto, ha offerto un bounty chiedendo all'hacker di tenere il 10% dei fondi e di non subire azioni legali, più un bonus NFT whitehat. L'attaccante alla fine ha restituito solo 36 milioni di dollari.
Attacco al protocollo Beanstalk
In un fatidico weekend di aprile, un hacker ha utilizzato un flash loan per rubare 182 milioni di dollari in ETH, stablecoin BEAN e altre attività dal protocollo stablecoin Beanstalk.
Un flash loan è una funzione che consente agli utenti di prendere in prestito un'attività, effettuare un rapido scambio e poi ripagarla in una singola transazione complessa attraverso più protocolli.
L'attaccante ha presentato due proposte malevole al DAO di Beanstalk attraverso la funzione di commit di emergenza, che richiedeva un voto di ⅔ e veniva implementata dopo 24 ore.
L'attaccante ha usato maliziosamente la funzione flash loan per ottenere il 79% del controllo e far approvare la sua proposta.
L'attaccante ha inviato i fondi nel protocollo per ripagare il suo flash loan e il resto all'indirizzo del fondo per l'Ucraina. Alla fine, ha realizzato un profitto di 76 milioni di dollari.
Altri mega hackeraggi crypto
Altri mega hackeraggi crypto includono l'attacco all'infrastruttura di Wintermute da 160 milioni di dollari ad aprile, l'attacco all'infrastruttura di Maiar/Elrond da 113 milioni di dollari a giugno, l'attacco all'infrastruttura di Mango Markets da 112 milioni di dollari a ottobre e l'attacco all'infrastruttura del bridge Harmony da 100 milioni di dollari a giugno.
I cervelli più intelligenti del crypto leggono già la nostra newsletter. Vuoi unirti a loro? Unisciti a loro.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Brian Koome
Brian Koome vanta oltre sette anni di esperienza nella reportistica su blockchain e criptovalute, essendo attivo nel settore dal 2017. Ha contribuito a pubblicazioni leader, tra cui BlockToday.com. Inoltre, ha sviluppato il corso Ethereum 101 per BitDegree.org prima di unirsi a Cryptopolitan come scrittore a tempo pieno. Brian si occupa di guide evergreen (EG), approfondimenti, interviste e analisi dei prezzi. Il suo focus su DeFi, innovazione blockchain e progetti crypto emergenti affascina i lettori.









