






Gli hacker nordcoreani scatenano il malware basato su Nim sulle reti Web3 e crypto


- Gli hacker nordcoreani prendono di mira le startup Web3 utilizzando inviti falsi a riunioni Zoom.
- La famiglia di malware NimDoor utilizza linguaggi di programmazione avanzati per gli attacchi su Mac.
- Gli aggressori rubano i dati del browser, le password e i messaggi Telegram dalle vittime.
Gli hacker nordcoreani hanno lanciato una campagna di malware sofisticata che mira alle aziende Web3 e di criptovalute utilizzando il malware NimDoor.
SentinelLabs ha identificato metodi di attacco avanzati che combinano l'ingegneria sociale con tecniche di programmazione complesse per infiltrarsi nei sistemi Mac e rubare informazioni sensibili.
Gli hacker nordcoreani ingannano le vittime attraverso falsi aggiornamenti di Zoom
Gli attaccanti nordcoreani iniziano i loro attacchi facendosi passare per contatti conosciuti tramite Telegram, richiedendo successivamente alle vittime di organizzare riunioni tramite le pagine di programmazione di Calendly. Le vittime vengono invitate via email a scaricare quello che sembra un legittimo aggiornamento del software Zoom, con link di riunione Zoom falsificati incorporati.
Gli attaccanti creano domini che contengono file dannosi presentati come file di aggiornamento di supporto Zoom, con nomi di dominio progettati per assomigliare agli URL reali delle riunioni Zoom. I domini falsificati contengono variazioni come support.us05web-zoom.forum e support.us05web-zoom.cloud, che sono molto simili ai domini web Zoom reali conosciuti dagli utenti.
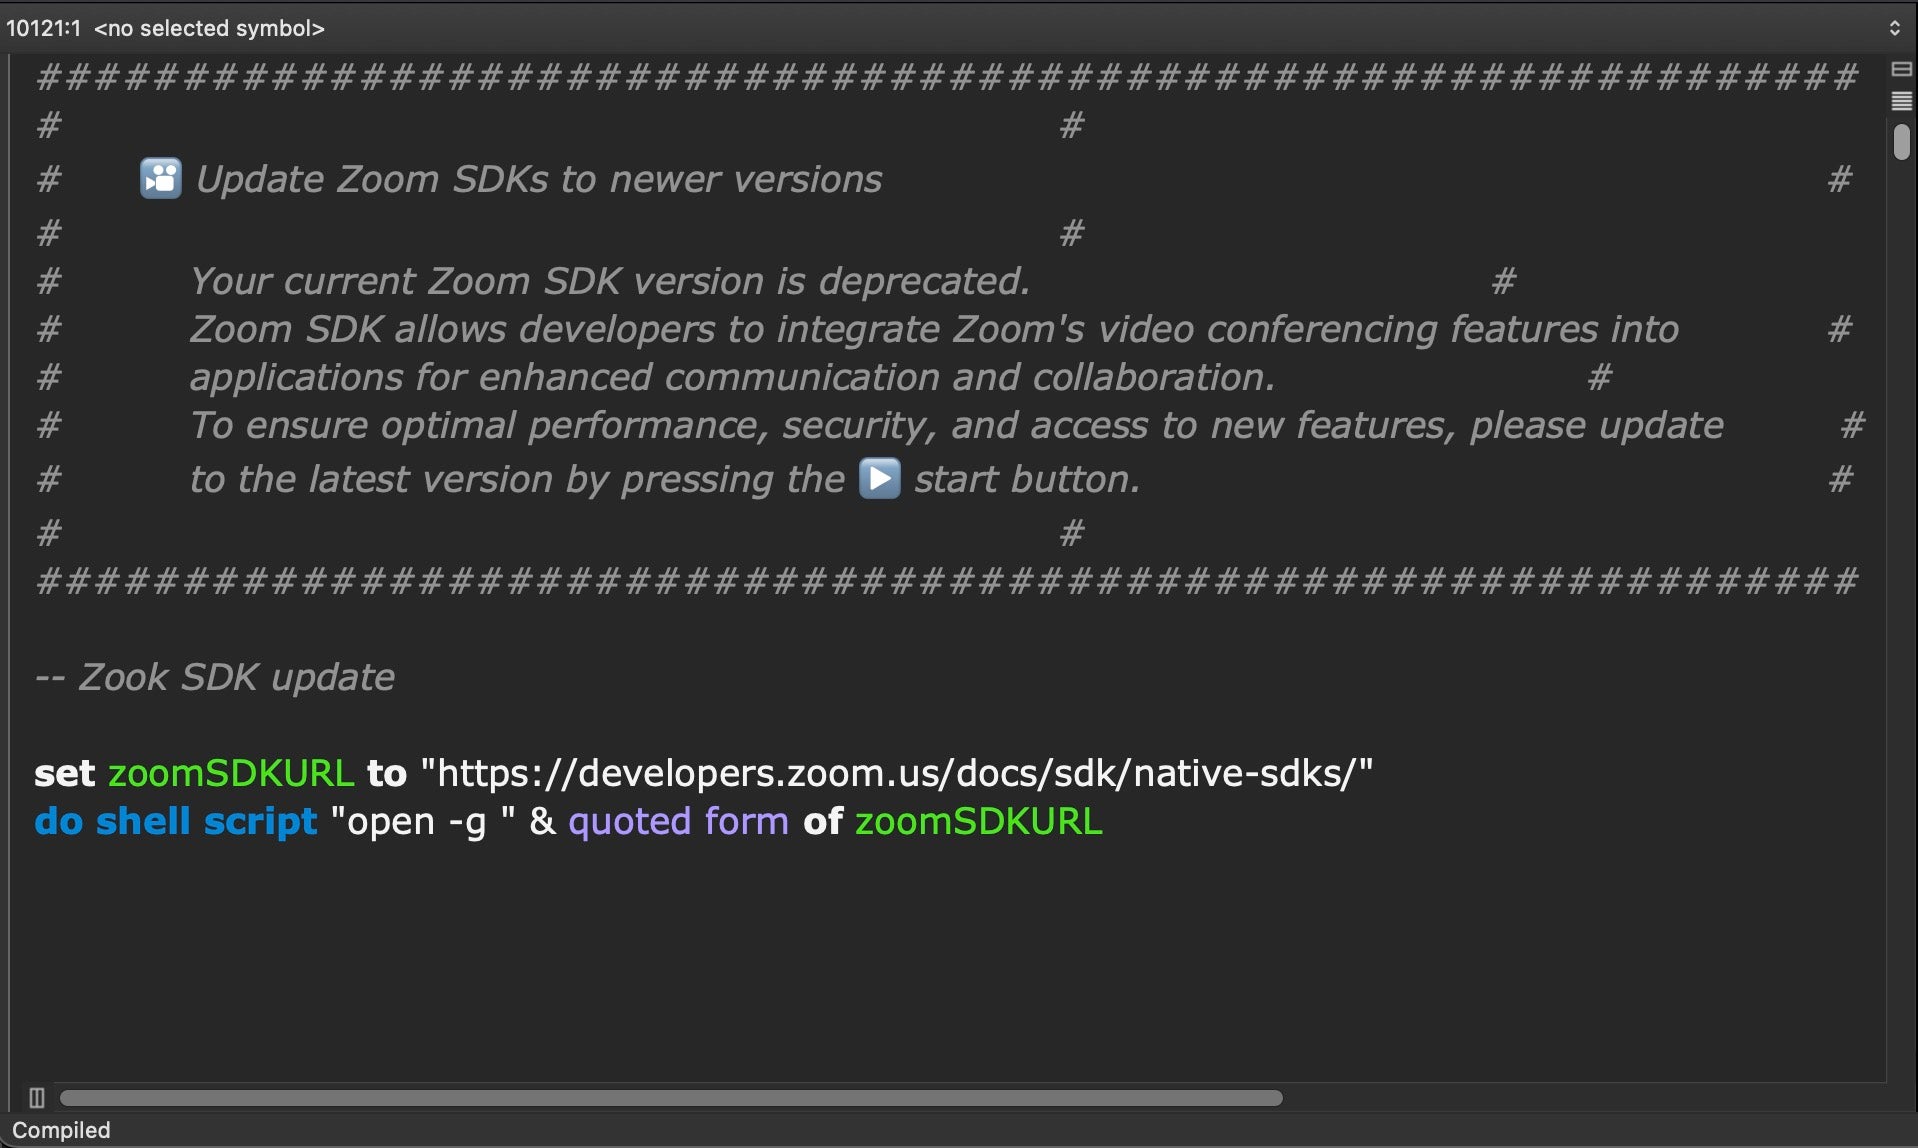
I programmi di attacco hanno migliaia di righe di spazio vuoto per nascondere il loro scopo, facendoli apparire più grandi e più naturali rispetto ai semplici programmi di attacco. Nascosti in questi programmi ci sono solo tre righe di codice di attacco che scaricano ed eseguono altri moduli di attacco da server gestiti dagli hacker.
I ricercatori di SentinelLabs hanno scoperto più domini simultanei utilizzati dagli stessi attaccanti, il che ha indicato una campagna su larga scala che stava colpendo numerose vittime con indirizzi web personalizzati per ogni vittima. I refusi dei file di aggiornamento falsi, come «Zook SDK Update» invece di «Zoom SDK Update», sono più facilmente rilevabili e tracciabili dai ricercatori di sicurezza.
Una volta che l'aggiornamento falsificato viene eseguito dalle vittime, il malware carica un URL di reindirizzamento Zoom legittimo con un file HTML. Questo presenta l'infezione iniziale come legittima mentre avvia in modo furtivo i componenti dell'attacco principale in background. Questo serve a ingannare le vittime facendole credere di aver eseguito con successo un processo standard di aggiornamento del software.
Il malware NimDoor ruba password e dati personali
La campagna del malware NimDoor utilizza due percorsi di attacco separati una volta che infetta con successo i computer delle vittime. Il primo percorso si concentra sul furto di informazioni personali, incluse password, dati del browser e cronologie delle chat dalle applicazioni popolari. Il secondo percorso stabilisce un accesso a lungo termine ai sistemi compromessi attraverso programmi in background nascosti.
Il malware prende di mira più browser web tra cui Google Chrome, Firefox, Microsoft Edge, Brave e Arc, copiando le password memorizzate, la cronologia di navigazione e le informazioni di accesso salvate. Ruba anche le password di sistema memorizzate nei sistemi di gestione delle password integrati dei computer Mac e copia i file della cronologia dei comandi che mostrano quali programmi gli utenti hanno eseguito.
Un componente specializzato prende di mira specificamente i dati di messaggistica di Telegram, rubando database di chat crittografati e chiavi di decrittazione che permettono agli attaccanti di leggere le conversazioni private offline. Le informazioni di Telegram rubate includono sia i file dei messaggi crittografati che le chiavi speciali necessarie per sbloccare e leggere quei messaggi.
Tutte le informazioni rubate vengono impacchettate e inviate ai server controllati dagli attaccanti attraverso connessioni crittografate. Il malware crea cartelle nascoste sui computer infetti per memorizzare temporaneamente i dati copiati prima della trasmissione, utilizzando nomi progettati per sembrare file di sistema legittimi.
L'attacco utilizza linguaggi di programmazione avanzati tra cui Nim e C++ che molti programmi di sicurezza hanno difficoltà a rilevare. Il malware include funzionalità che lo aiutano a evitare il rilevamento da parte del software di sicurezza, come comunicare attraverso connessioni web crittografate e utilizzare nomi e posizioni di file che sembrano legittimi.
Gli attaccanti hanno progettato il malware per funzionare specificamente sui computer Mac, sfruttando le funzionalità integrate di Mac per nascondere le loro attività e mantenere un accesso persistente ai sistemi infetti.
Metodi di persistenza avanzati assicurano la sopravvivenza del malware
Il malware NimDoor include metodi per mantenere l'accesso ai computer infetti anche dopo che gli utenti riavviano i loro sistemi o tentano di rimuovere il software dannoso. Gli attaccanti utilizzano un approccio intelligente che reinstalla automaticamente il malware ogni volta che gli utenti cercano di terminarlo o eliminarlo.
Quando gli utenti tentano di interrompere il processo del malware o di spegnere i loro computer, il malware intercetta questi segnali di terminazione e scrive immediatamente copie di backup di se stesso in posizioni nascoste sul sistema infetto. Questo crea una situazione in cui il tentativo di rimuovere il malware innesca effettivamente il suo processo di reinstallazione.
Il malware crea file di sistema falsi con nomi progettati per sembrare legittimi, come la creazione di cartelle nominate dopo i servizi di Google ma con lievi differenze di ortografia che gli utenti in genere non notano. Questi file falsi ottengono permessi di avvio automatico che fanno sì che il malware venga eseguito ogni volta che il computer si avvia.
Un componente chiave agisce come un programma di monitoraggio leggero che si connette ai server degli attaccanti ogni 30 secondi, inviando informazioni sui programmi in esecuzione e attendendo nuovi comandi. Questo monitoraggio avviene attraverso connessioni apparentemente innocue che sembrano simili al traffico web normale.
Il malware include anche un ritardo di 10 minuti prima di diventare pienamente attivo, il che lo aiuta a evitare il rilevamento da parte del software di sicurezza che scansiona per comportamenti immediatamente sospetti. Questo ritardo fa apparire il malware come un programma normale che richiede tempo per avviarsi.
Questi metodi di persistenza da parte degli hacker nordcoreani rendono il malware particolarmente difficile da rimuovere completamente per gli utenti medi. Spesso richiede anche strumenti di sicurezza specializzati o assistenza professionale per pulire completamente i sistemi infetti.
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Vignesh Karunanidhi
Vignesh è uno scrittore di contenuti crypto, giornalista crypto, editor di contenuti e social media manager. Ha lavorato con Watcher.guru, BeInCrypto, CoinGape, Milkroad e Airdrops per oltre 6 anni. Le sue competenze nella copertura di notizie su tecnologia, robotica, business e intelligenza artificiale si sono affinate grazie a una laurea magistrale in Commercio.









