






Kaspersky lancia l'allarme sul malware che ruba le seed phrase delle criptovalute sui dispositivi mobili


- Kaspersky individua il malware SparkKitty che mira alle frasi di recupero delle criptovalute tramite OCR.
- Il malware si è infiltrato negli store ufficiali App Store e Google Play attraverso applicazioni infette.
- La campagna ha preso di mira gli utenti del Sud-est asiatico tramite giochi d'azzardo e mod per TikTok dal 2024.
I ricercatori di sicurezza di Kaspersky hanno scoperto una campagna di malware mobile che prende di mira gli utenti di criptovalute attraverso applicazioni infette.
Si riporta che la spyware SparkKitty rubi gli screenshot del dispositivo contenenti le seed phrase utilizzando la tecnologia di riconoscimento ottico dei caratteri (OCR) su piattaforme iOS e Android attraverso gli store di app ufficiali.
Il malware SparkKitty si infiltra negli store di app ufficiali prendendo di mira il settore crypto
I ricercatori di Kaspersky hanno scoperto la campagna di spyware SparkKitty nel gennaio 2025, a seguito della precedente identificazione del malware SparkCat che prendeva di mira i portafogli di criptovalute. La nuova minaccia distribuisce applicazioni malevole attraverso fonti non ufficiali, nonché le piattaforme ufficiali di Google Play e App Store; le app infette sono già state rimosse da Google Play dopo le notifiche dei ricercatori.
SparkKitty attacca le piattaforme iOS e Android con diversi meccanismi di consegna per ciascuna. Su iOS, i payload malware vengono distribuiti tramite framework che si spacciano per librerie legittime come AFNetworking.framework o Alamofire.framework, o per librerie offuscate che si spacciano per libswiftDarwin.dylib. Il malware si inserisce anche direttamente nelle applicazioni.
I sistemi operativi Android impiegano sia il linguaggio Java che Kotlin, con le versioni Kotlin utilizzate come moduli Xposed malevoli. La maggior parte delle versioni del malware dirottano indiscriminatamente tutte le immagini presenti sui dispositivi, sebbene i ricercatori abbiano rilevato cluster malevoli simili che impiegano il riconoscimento ottico dei caratteri per attaccare immagini specifiche contenenti informazioni sensibili.
La campagna è attiva da almeno febbraio 2024 e ha condiviso tattiche di targeting e infrastrutture con la precedente operazione SparkCat.
SparkKitty ha una portata più ampia rispetto all'attacco mirato di SparkCat alle seed phrase delle criptovalute, poiché scansiona tutte le immagini disponibili dai dispositivi infetti. Ciò ha il potenziale per raccogliere altri tipi di informazioni finanziarie e personali sensibili archiviate nelle gallerie dei dispositivi.
Le mod di TikTok da store oscuri fungono da vettore di infezione principale
Gli analisti di Kaspersky hanno inizialmente incontrato la campagna monitorando link regolarmente sospetti che propagavano modifiche alle app Android di TikTok. Le app modificate eseguivano codice malware aggiuntivo quando gli utenti lanciavano le attività principali dell'app.
Gli URL dei file di configurazione erano presentati come pulsanti all'interno delle app compromesse, avviando sessioni WebView per visualizzare TikToki Mall, un portale di shopping online che accetta criptovalute per articoli al consumo.
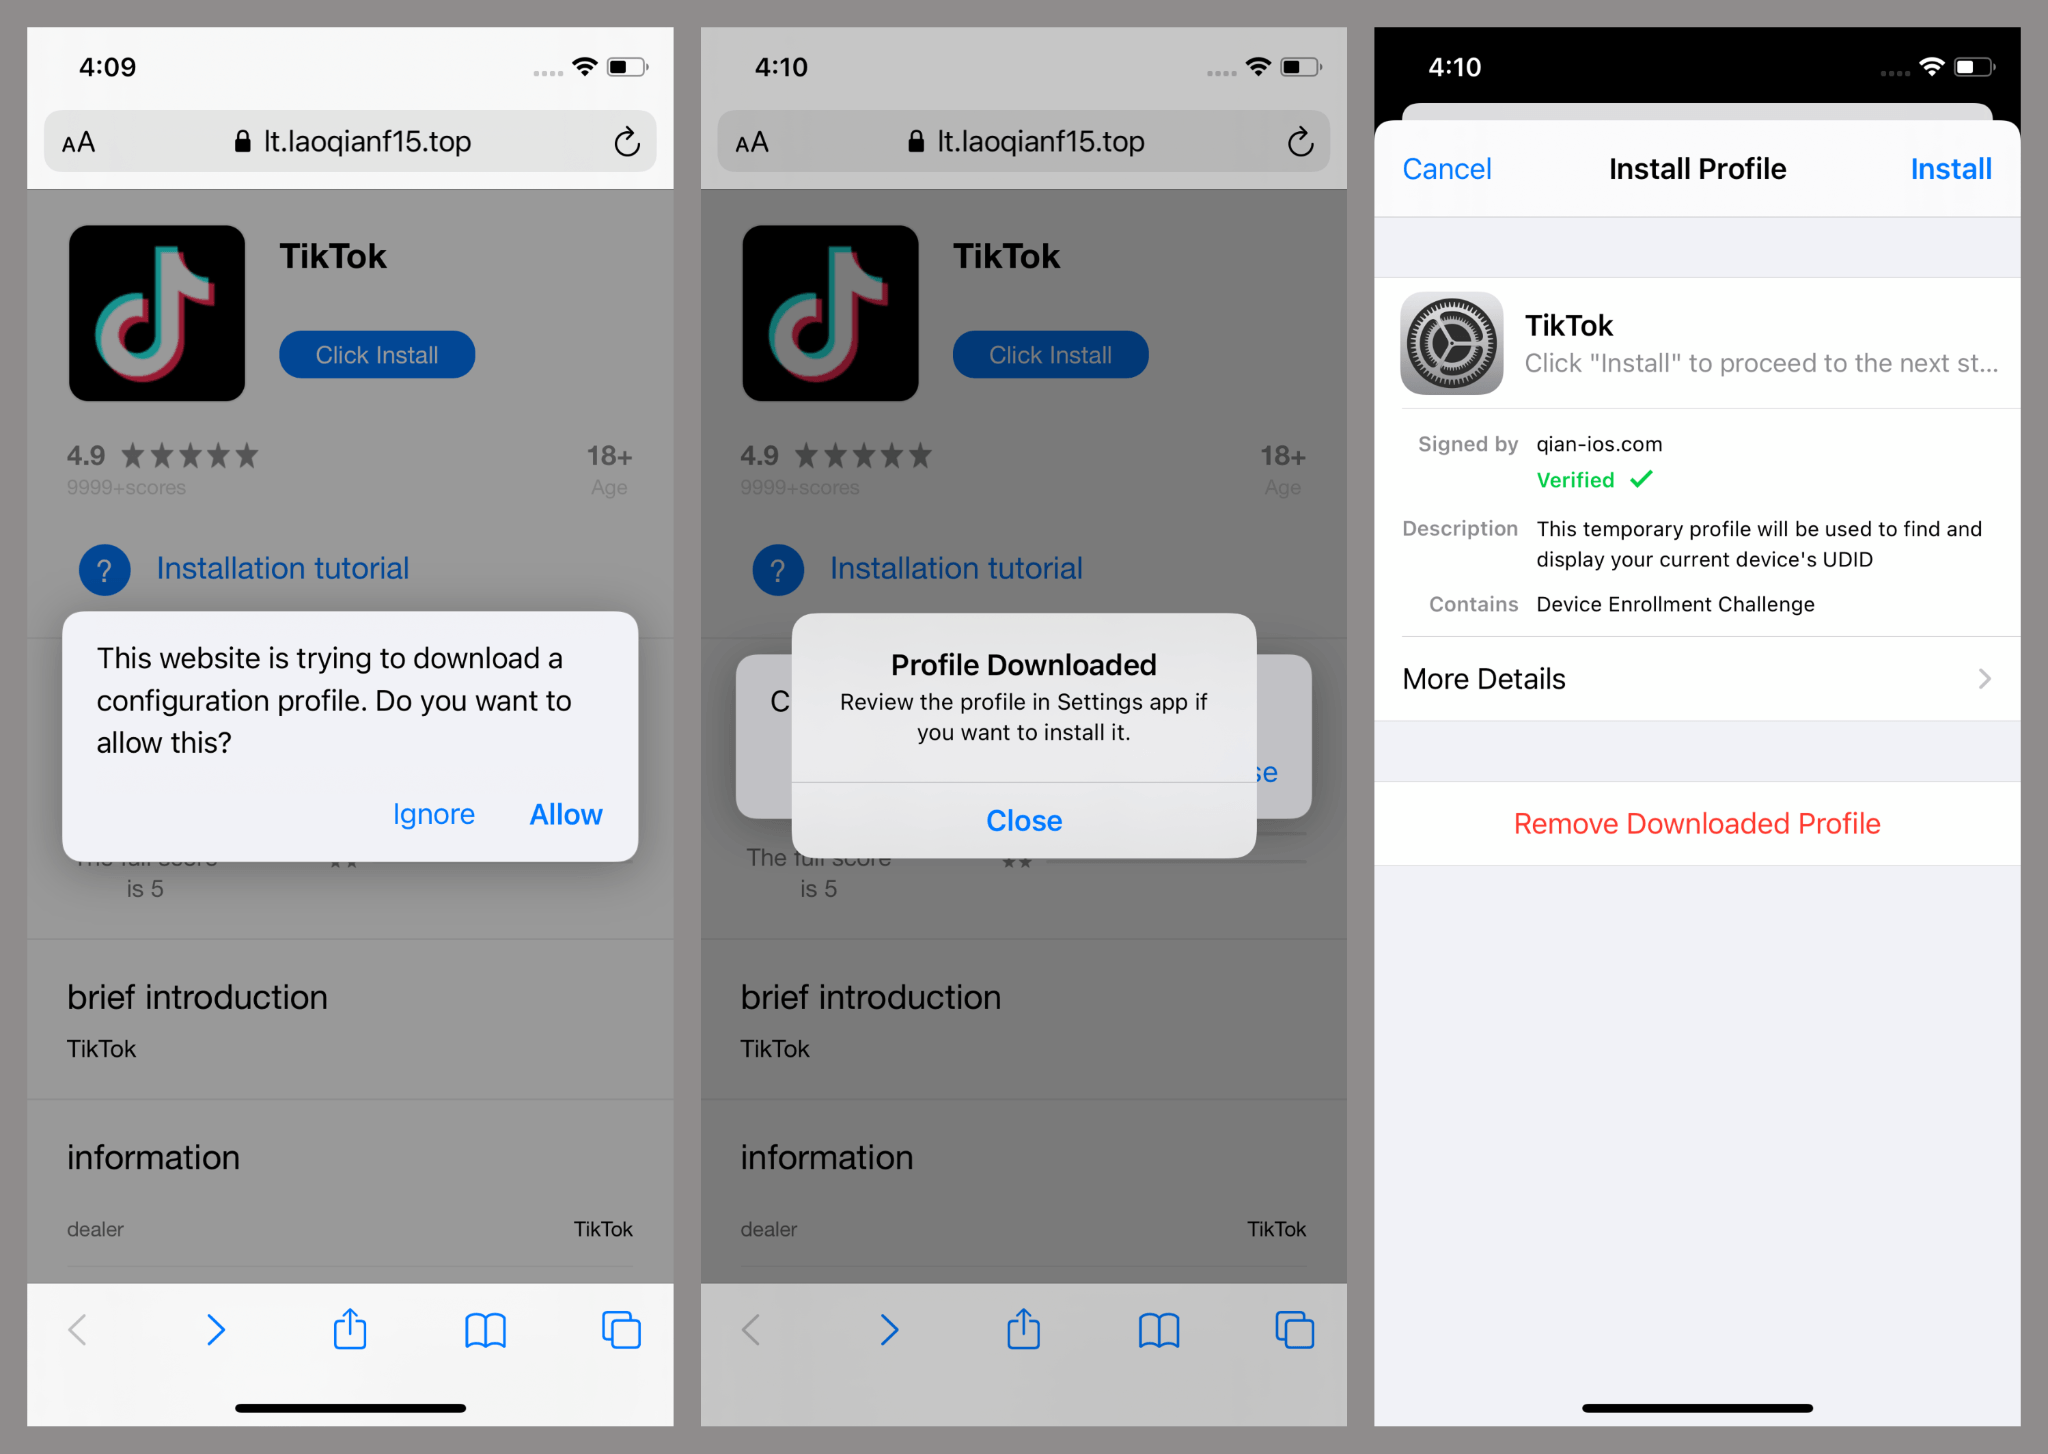
La registrazione e l'acquisto erano limitati a richiedere codici di invito, quindi i ricercatori non sono riusciti a determinare la legittimità dello store o se fosse operativo. I vettori di infezione iOS sfruttano i profili enterprise del Apple Developer Program per aggirare le normali restrizioni di installazione delle app.
Gli attaccanti dirottano i certificati enterprise per la distribuzione di app a livello organizzativo, consentendo l'installazione di app malevole su qualsiasi dispositivo senza l'approvazione dell'App Store. L'abuso dei profili enterprise è una tattica diffusa impiegata dagli sviluppatori di app inappropriate come casinò online, crack software e modifiche illegali.
Le versioni infette delle applicazioni TikTok iOS richiedono l'autorizzazione alla galleria delle foto all'avvio, cosa assente nelle versioni genuine di TikTok. Il malware è integrato in framework che si spacciano per AFNetworking.framework e nelle classi AFImageDownloader modificate e in altri componenti AFImageDownloaderTool.
Le varianti malware Android rubano le immagini attraverso applicazioni a tema criptovaluta
Le versioni Android di SparkKitty operano attraverso applicazioni a tema criptovaluta con codice malevolo incorporato nei punti di ingresso. Il malware richiede file di configurazione contenenti gli indirizzi dei server di comando e controllo, decrittografandoli utilizzando la crittografia AES-256 in modalità ECB prima di stabilire la comunicazione con i server remoti.
Il furto di immagini avviene attraverso processi in due fasi che coinvolgono l'impronta digitale del dispositivo e meccanismi di caricamento selettivo. Il malware crea hash MD5 combinando l'IMEI del dispositivo, gli indirizzi MAC e UUID casuali, memorizzando questi identificatori in file su archiviazione esterna.
Le applicazioni di casinò utilizzano l'integrazione del framework LSPosed, funzionando come moduli Xposed malevoli che agganciano i punti di ingresso delle applicazioni. Una delle applicazioni di messaggistica infette con funzionalità di scambio di criptovalute ha raggiunto oltre 10.000 installazioni su Google Play prima della rimozione a seguito delle notifiche di Kaspersky.
Le applicazioni web progressive (PWA) si propagano attraverso piattaforme di truffa che pubblicizzano schemi Ponzi sulle principali piattaforme di social media. Queste pagine contenenti PWA invitano gli utenti a scaricare file APK che registrano gestori di download di contenuti, elaborando immagini JPEG e PNG attraverso la tecnologia di riconoscimento ottico dei caratteri Google ML Kit per identificare screenshot contenenti testo.
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Vignesh Karunanidhi
Vignesh è uno scrittore di contenuti crypto, giornalista crypto, editor di contenuti e social media manager. Ha lavorato con Watcher.guru, BeInCrypto, CoinGape, Milkroad e Airdrops per oltre 6 anni. Le sue competenze nella copertura di notizie su tecnologia, robotica, business e intelligenza artificiale si sono affinate grazie a una laurea magistrale in Commercio.









