



Il fondatore di Binance CZ avverte dell'aumento delle truffe con meme coin che prendono di mira gli utenti cripto

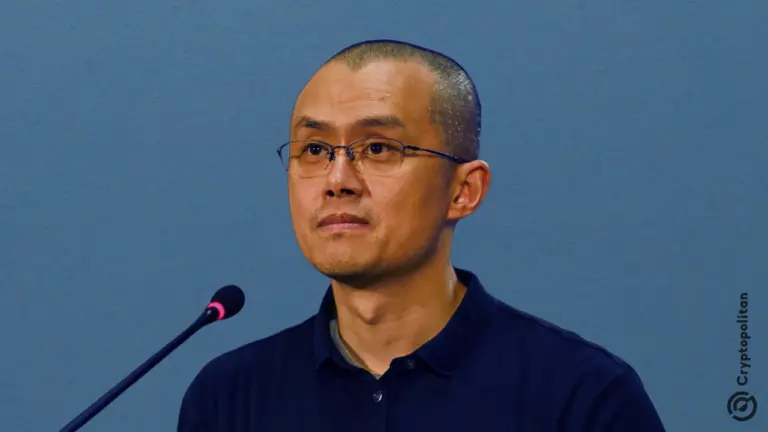
- Il fondatore di Binance, CZ, ha lanciato un allarme dopo che degli hacker hanno dirottato l'account X della BNB Chain per promuovere link di phishing mascherati da airdrop di meme coin.
- Gli attaccanti hanno utilizzato domini falsi che imitavano i siti ufficiali ed erano collegati al noto gruppo Inferno Drainer.
- Simili violazioni hanno colpito account importanti, tra cui PancakeSwap, a16z e DOTA 2.
Il fondatore di Binance Changpeng Zhao (CZ) ha avvertito la comunità cripto riguardo a una tendenza in crescita di truffe di phishing legate al boom delle meme coin. Le sue dichiarazioni sono seguite all'attacco all'account X ufficiale di BNB Chain, che gli hacker hanno utilizzato per promuovere campagne di token non autorizzate e airdrop falsi.
L'account compromesso, seguito da quasi quattro milioni di utenti, è stato utilizzato per pubblicare link fraudolenti sotto forma di prompt legittimi di Wallet Connect. Gli utenti ignari che interagivano con questi link rischiavano di esporre le proprie chiavi private e di perdere i propri asset cripto.
La società di sicurezza blockchain SlowMist ha tracciato l'operazione fino a un dominio di phishing molto simile all'ufficiale BNB Chain sito web, tranne per un singolo carattere.
Con l'ascesa delle meme coin, gli hacker stanno prendendo di mira gli account dei social media (che di solito hanno misure di sicurezza più basse) per pubblicare gli indirizzi CA.
Fai attenzione: gli account ufficiali non approvano nessuna meme specifica.
— CZ 🔶 BNB (@cz_binance) Ottobre 20, 2025
Il ricercatore 23pds di SlowMist ha collegato il dominio al noto gruppo Inferno Drainer – un collettivo noto per sviluppare template per il drenaggio di wallet e per aver condotto schemi di phishing su larga scala dal 2022.
Il team di sicurezza di Binance risponde rapidamente
Dopo la violazione, CZ ha confermato che il team di sicurezza interno di Binance ha collaborato direttamente con X (precedentemente Twitter) per sospendere l'account hackerato ed eliminare i domini di phishing.
"L'account BNBCHAIN è compromesso. L'hacker ha pubblicato link a siti web di phishing. NON collegare il tuo wallet", ha scritto Zhao ha pubblicato sul suo account X personale. Ha reiterato il suo post SAFU (Secure Asset Fund for Users), ricordando ai lettori di fare attenzione anche quando gli account cosiddetti verificati o ufficiali pubblicano informazioni.
La cautela di CZ evidenzia la complessità dell'attuale gli attacchi di phishing che hanno iniziato a sfruttare la credibilità del marchio. Le meme coin e gli airdrop falsi sono usati come esca dagli attaccanti che colpiscono gli utenti cripto tramite account verificati e influencer.
Crescente modello di violazioni di account cripto
L'incidente di BNB Chain è solo un'aggiunta in più all'elenco crescente di violazioni dei social media che hanno scosso l'industria cripto nel corso del 2025. All'inizio di quest'anno, un token di governance falso è stato promosso sull'account X di Pump.fun, che era stato dirottato. Allo stesso modo, l'account di un altro giornalista di WIRED è stato utilizzato per promuovere una truffa con meme coin, che ha ingannato migliaia di follower.
La scorsa settimana, l'account X cinese di PancakeSwap è stato hackerato per promuovere "Sir Pancake", un token falso che, per un breve periodo, ha generato quasi 20 milioni di dollari di volume di trading. Il giorno prima, un'altra meme coin falsa chiamata "4" è stata promossa tramite l'account dirottato di BNB Chain prima che la comunità riacquistasse il controllo.
Più recentemente, gli scammer hanno preso il controllo del canale YouTube ufficiale di DOTA 2 per promuovere "dota2coin," un token basato su Solana. Lo stream dal titolo "Dota 2 Launch Official Meme Coin Hurry Up" conteneva un link al token Pump.fun che reindirizzava le persone indietro al canale hackerato.
Le violazioni non si sono limitate agli account nativi cripto. A marzo, il profilo X dell'ex presidente del Ghana, John Mahama, è stato hackerato per pubblicizzare un token Solana contraffatto chiamato Solanafrica. Un mese dopo, l'account della ministra del governo britannico Lucy Powell è stato utilizzato per promuovere un token "community" fraudolento.
Anche le istituzioni di alto profilo hanno avuto la loro parte. A giugno, gli hacker hanno ottenuto l'accesso all'account X ufficiale di Andreessen Horowitz (a16z) per promuovere un token falso $a16z. Circa nello stesso periodo, l'account del presidente del Paraguay, Santiago Peña, è stato compromesso per dichiarare falsamente che il Bitcoin era stato dichiarato corso legale nel paese.
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Brenda Kanana
Brenda vanta oltre 4 anni di esperienza specializzata in criptovalute, intelligenza artificiale e tecnologie emergenti. Ha lavorato presso Zycrypto, Blockchain Reporter e The Coin Republic e ora ha fatto di Cryptopolitan la sua casa. La sua laurea in Sociologia presso l'Università Tecnica di Mombasa la mantiene in sintonia con il pubblico dei lettori.









