



Aztec Labs traccia una linea con il prodotto Aztec Connect deprecato dopo un exploit da $2,1 milioni

- L'attacco a Aztec Connect è stato causato da un bug incompleto nella verifica delle prove che ha permesso ai prelievi fraudolenti di bypassare i controlli di validazione.
- Poiché Aztec Connect era completamente decentralizzato e abbandonato anni fa, la vulnerabilità non può essere corretta e il protocollo non può essere messo in pausa.
- Aztec Labs e la Fondazione Aztec hanno sottolineato che l'exploit non influisce sulla rete Aztec attuale né sul token AZTEC.
Il contratto intelligente di Aztec Connect avrebbe perso $2,1 milioni dopo che un attaccante ha sfruttato una falla di verifica nel bridge di privacy che è stato spento tre anni fa. Questo attacco presenta anche una svolta, poiché la falla si trova oltre la capacità di chiunque di essere patchata secondo il team di Aztec Labs.
I fondi rubati includevano circa 909 ETH, 270.000 DAI e 167 wstETH, secondo la società di sicurezza blockchain BlockSec, che ha segnalato la transazione sospetta attraverso il suo sistema di monitoraggio Phalcon.
Prima che fosse deprecato da Aztec Labs nel marzo 2023, Aztec Connect era un bridge zk-rollup che permetteva agli utenti di interagire con protocolli DeFi come Aave e Lido proteggendo i dettagli delle transazioni attraverso prove a conoscenza zero. Aztec Labs ha smesso di eseguire il suo sequencer nel marzo 2024.
Il token AZTEC è in aumento di oltre il 5% al momento della relazione di Cryptopolitan.
Qual era la falla che ha permesso all'attaccante di sfruttare Aztec Connect?
La falla era dovuta a una discrepanza riguardante il confine tra l'insieme di transazioni verificate e l'elaborazione di insediamento L1 per l'analisi di BlockSec Phalcon su X.
Secondo la società di sicurezza CertiK, la falla era una convalida incompleta dei dati della prova inviati.
Una funzione del contratto controllava solo l'inizio della prova mentre le istruzioni di trasferimento dei token incorporate altrove non sono state verificate, ed è stato questo a permettere all'attaccante di manipolare i prelievi.
Qual è la risposta di Aztec Labs all'exploit?
Aztec Labs ha confermato di stare indagando ma ha detto che non ha alcun meccanismo per intervenire. “Aztec Connect è stato deprecato 3 anni fa. Aztec Labs non detiene chiavi admin o controllo sul sistema; non può essere messo in pausa o aggiornato da noi,” ha scritto il team su X.
In una dichiarazione separata, la Fondazione Aztec ha pubblicato su X, affermando che la fondazione ha sottolineato che l'incidente non ha alcuna connessione con i contratti intelligenti legati al token ERC-20 AZTEC o con l'attuale rete Aztec, che si concentra sui contratti intelligenti privati.
“Aztec Connect è stato deprecato 3 anni fa e Aztec Labs non mantiene alcun controllo sul sistema,” ha scritto la Fondazione Aztec.
Quando Aztec Labs ha chiuso il bridge, ha rinunciato alle chiavi admin ai contratti dato il fatto che era un protocollo focalizzato sulla privacy. Tuttavia, il compromesso è che una volta che le chiavi sono andate via, nessuno può distribuire una correzione quando emerge una vulnerabilità.
Qual è il costo dell'exploit?
I contratti di Aztec Connect detenevano circa $2,15 milioni di valore totale bloccato prima dell'attacco, secondo I dati di DefiLlama, e quelli erano i fondi a cui l'exploiter è riuscito ad accedere.
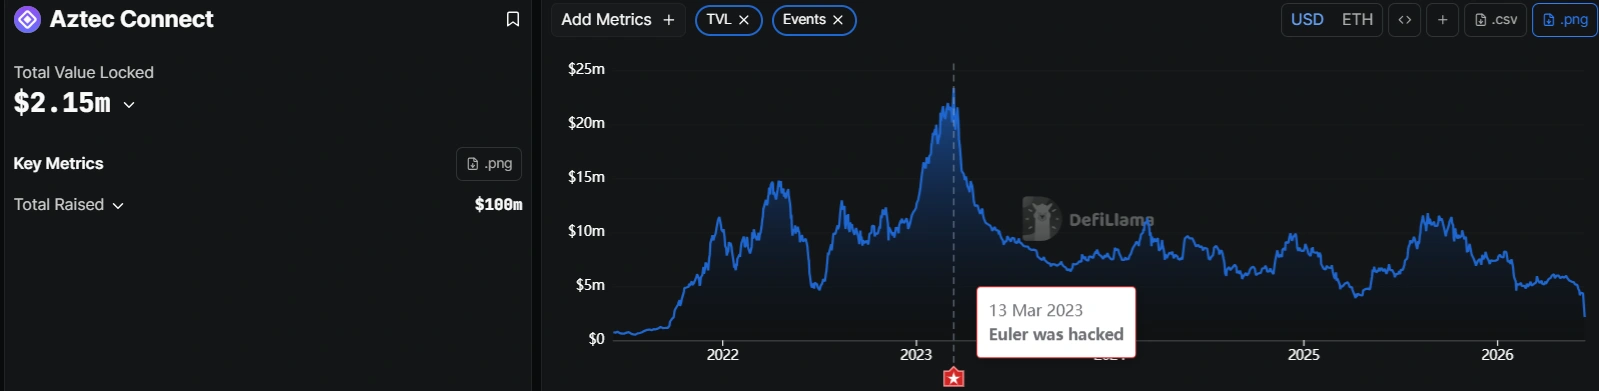
I fondi non erano monitorati e il team non ha fatto nulla al riguardo, poiché qualsiasi asset lasciato al loro interno dipende interamente dall'integrità del codice originale.
L'exploit di Aztec Connect porta anche in primo piano il rischio ricorrente per gli utenti che lasciano i loro fondi in contratti legacy dopo la migrazione di un progetto.
Gli exploit di giugno continuano ad accumularsi
Siamo già a metà mese di giugno e, con gli exploit che aumentano, i protocolli crypto sembrano non prendere una pausa. Anche maggio è stato punteggiato da vari exploit, e le piattaforme recentemente deprecate stanno vedendo un aumento degli attacchi
Cryptopolitan ha precedentemente riportato su exploit che hanno colpito Gnosis Pay e TesseraDAO nei primi giorni di giugno, con TesseraDAO che ha perso da sola $2,5 milioni in un attacco mint-and-dump su BNB Chain.
Secondo I dati di DeFiLlama, gli exploit di giugno hanno già raggiunto circa $43,93 milioni di perdite cumulative a metà mese.
I cervelli più intelligenti del crypto leggono già la nostra newsletter. Vuoi unirti a loro? Unisciti a loro.
Domande frequenti
Cos'è Aztec Connect e perché è stato sfruttato?
Aztec Connect era un bridge zk-rollup su Ethereum che forniva privacy per le transazioni DeFi. È stato deprecato nel marzo 2023 e, poiché il team ha rinunciato alle chiavi di amministrazione, un difetto di verifica nel suo contratto intelligente immutabile non poteva essere corretto, permettendo a un attaccante di drenare circa 2,1 milioni di dollari il 14 giugno 2026.
L'exploit di Aztec Connect influisce sul token AZTEC o sulla rete Aztec attuale?
No. Sia Aztec Labs che la Fondazione Aztec hanno confermato che i contratti sfruttati non hanno alcuna connessione con il token ERC-20 AZTEC né con qualsiasi smart contract legato all'attuale rete Aztec.
Come ha sfruttato il contratto l'attaccante?
Secondo l'analisi di BlockSec, la causa radice è stata una discrepanza tra la verifica delle transazioni rollup del contratto e la sua logica di elaborazione della liquidazione su L1, che ha permesso all'attaccante di ingannare il contratto facendogli rilasciare fondi che non avrebbe dovuto.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi un decennio di esperienza nella scrittura di blog e nella copertura di eventi nel settore delle criptovalute. Presso Cryptopolitan, Hannah contribuisce alla pagina delle notizie, riportando e analizzando gli ultimi sviluppi nei settori DeFi, RWA, regolamentazione crypto, intelligenza artificiale e tecnologie emergenti. Si è laureata all'Arcadia University con una laurea in Amministrazione Aziendale.









