




Bilan : 2022 « méga » piratages de crypto


Roundup 2022 « méga piratages crypto »
- Les hackers ont dérobé environ 3,7 milliards de dollars en crypto-monnaies en 2022.
- Les protocoles touchés incluent le pont Ronin, la chaîne de balises BSC, le pont Wormhole, le pont Nomad et Beanstalk.
- Alors que nous entrons dans l'année 2023, il est essentiel de regarder en arrière pour tirer des leçons des échecs et revers précédents.
Selon l'analyse des laboratoires TRM, 2022 a été une année record pour les piratages crypto, avec environ 3,7 milliards de dollars de crypto volés. Les attaques DeFi étaient prévalentes, avec environ 80 %, soit 3 milliards de dollars, impliquant des victimes DeFi.
Alors que nous entrons dans 2023 avec optimisme quant à la promesse d'une technologie naissante, nous devons regarder en arrière pour apprendre des défis et des revers auxquels nous avons fait face avec le recul.
Piratage d'infrastructure de la passerelle Ronin
L'attaque de la passerelle crypto Ronin d'Axie Infinity en mars arrive en tête de liste avec 612 millions de dollars. La passerelle Ronin est une sidechain Ethereum pour le jeu play-to-earn Axie Infinity.
Les pirates informatiques, identifiés aujourd'hui comme un groupe de cybercriminalité nord-coréen appelé Lazarus, ont obtenu l'accès à neuf clés privées des validateurs de transactions de la passerelle Ronin. En utilisant les clés, ils ont approuvé de grandes transactions, l'une pour 173 600 ETH et l'autre pour 25,5 millions d'USDC.
Les pirates ont déplacé la crypto vers Tornado Cash, un mélangeur de crypto open-source, et plusieurs autres bourses.
Les efforts conjoints de la communauté, de Binance, de Chainalysis et des forces de l'ordre ont aidé à retrouver une partie des fonds.
Exploitation de code de la passerelle croisée BSC Beacon
En octobre, des pirates ont exploité une vulnérabilité dans le code de la passerelle croisée BSC Beacon pour voler de la crypto d'une valeur de 570 millions de dollars. La passerelle est un composant critique de la chaîne BNB.
La chaîne BSC Beacon, également appelée Token Hub, est une passerelle inter-chaînes entre la BNB Beacon Chain (BEP2) et la BNB Chain (BEP20/BSC).
L'attaque a fonctionné en falsifiant des preuves cryptographiques appelées preuve de Merkle qui confirmaient des données comme les transactions comme valides et incluses dans la blockchain. Le pirate informatique a utilisé la fausse preuve de Merkle pour transférer des fonds de la passerelle croisée BSC Beacon vers d'autres chaînes.
Tether a bloqué l'adresse de l'attaquant tandis que plus de 7 millions de dollars déplacés de la chaîne BNB ont été effectivement gelés.
Exploitation de code de la passerelle Wormhole
Des pirates informatiques ont exploité le code de Wormhole en février pour voler de la crypto d'une valeur de 326 millions de dollars. Wormhole est une passerelle de jetons entre Solana et Ethereum.
Le pirate informatique a utilisé une fonction obsolète/morte et non sécurisée pour contourner la vérification de signature.
Un code obsolète peut être comparé à un post-it disant : « Je supprimerai cela à l'avenir. » Vous ne pouvez pas supprimer le code maintenant car certains consommateurs l'utilisent encore.
Une chaîne de délégations de vérification de signature a permis le piratage crypto. La fonction obsolète ne vérifiait pas les adresses, permettant la validation d'une signature falsifiée.
Selon les analystes en cybersécurité, les développeurs auraient pu éviter l'attaque s'ils avaient pratiqué le « codage sécurisé ».
Exploitation de code de la passerelle Nomad
Des pirates ont exploité la passerelle crypto Nomad en août pour voler de la crypto d'une valeur de 190 millions de dollars. Le pirate a virtuellement vidé tous les fonds du protocole – les exploits croissants ont remis en question la sécurité des passerelles de jetons inter-chaînes.
Les passerelles fonctionnent en verrouillant les jetons dans un contrat intelligent sur une chaîne, puis en les réémettant dans un format « enveloppé » sur une autre chaîne. Dans le cas de Nomad, l'attaque a saboté le contrat rendant ses jetons enveloppés sans valeur.
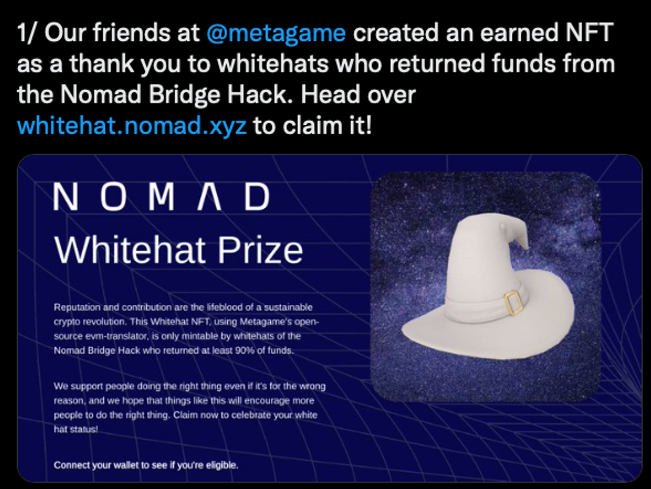
Nomad a effectivement placé une prime demandant au hacker de conserver 10 % des fonds et de ne faire face à aucune action légale, ainsi qu'à un bonus NFT whitehat. L'attaquant a finalement rendu seulement 36 millions de dollars.
Attaque du protocole Beanstalk
Un week-end fatidique en avril, un hacker a utilisé un prêt flash pour voler 182 millions de dollars en ETH, en stablecoin BEAN et d'autres actifs du protocole stablecoin Beanstalk.
Un prêt flash est une fonctionnalité qui permet aux utilisateurs d'emprunter un actif, d'effectuer un échange rapide, puis de le rembourser dans une seule transaction complexe sur plusieurs protocoles.
L'attaquant a présenté deux propositions malveillantes au DAO Beanstalk via la fonction de commit d'urgence, qui nécessitait un vote des 2/3, puis a été mise en œuvre après 24 heures.
L'attaquant a malicieusement utilisé la fonction de prêt flash pour obtenir 79 % de contrôle et faire passer sa proposition.
L'attaquant a envoyé les fonds du protocole pour rembourser son prêt flash et le reste à l'adresse du fonds Ukraine. Au final, il a réalisé un bénéfice de 76 millions de dollars.
D'autres mégas vols de crypto
D'autres mégas vols de crypto incluent l'attaque d'infrastructure de Wintermute de 160 millions de dollars en avril, l'attaque d'infrastructure de Maiar/Elrond de 113 millions de dollars en juin, l'attaque d'infrastructure de Mango Markets de 112 millions de dollars en octobre, et l'attaque d'infrastructure du pont Harmony de 100 millions de dollars en juin.
Si vous lisez ceci, vous êtes déjà en avance. Restez ainsi grâce à notre newsletter.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.

Brian Koome
Brian Koome compte plus de sept ans d'expérience dans la rédaction sur la blockchain et les cryptomonnaies, étant actif dans le secteur depuis 2017. Il a contribué à des publications de premier plan, dont BlockToday.com. Par ailleurs, il a développé le cours Ethereum 101 pour BitDegree.org avant de rejoindre Cryptopolitan en tant qu'auteur à temps plein. Brian rédige des guides intemporels (EG), des analyses approfondies, des interviews et des analyses de prix. Son focus sur la DeFi, l'innovation blockchain et les projets crypto émergents ravit ses lecteurs.









