






Defillama défend ses métriques de surveillance alors que les allégations d’inflation de la TVL d’Aave se répandent

- Le fondateur de Defillama a réfuté les affirmations selon lesquelles les chiffres du TVL d’Aave sur la plateforme sont gonflés par une liquidité en boucle.
- Les accusations se sont propagées à la suite de l’exploitation de KelpDAO pour 292 M$, qui a vidé près de 10 milliards de dollars d’Aave.
- Le piratage de KelpDAO est la plus grande exploitation DeFi de 2026 et a été attribuée au groupe Lazarus de Corée du Nord.
L’exploitation récente de KelpDAO de 292 millions de dollars a poussé l’industrie DeFi à chercher des réponses, et certains doigts pointent l’un des fournisseurs de données les plus fiables de l’espace, DefiLlama, affirmant que ses chiffres de TVL d’Aave auraient pu être gonflés par une liquidité en boucle.
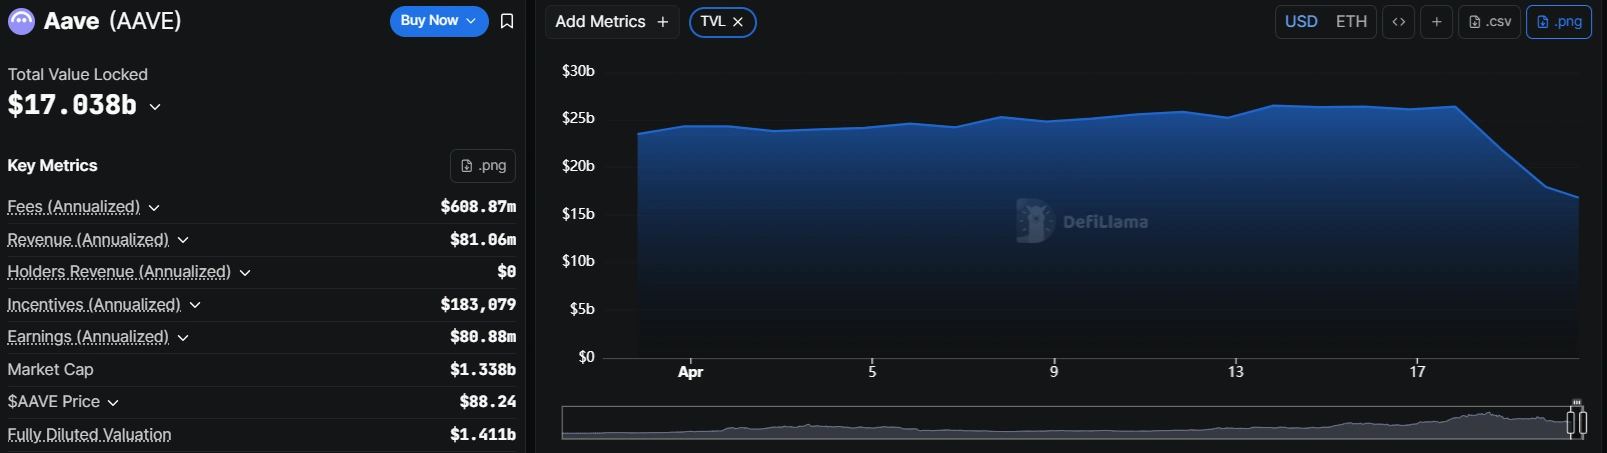
L’enquête a commencé après que la TVL d’Aave est passée de 26,4 milliards de dollars au 18 avril à environ 17 milliards de dollars au moment de la rédaction, dans ce qui a été décrit comme une contagion DeFi provenant des projets ayant une exposition aux rsETH.
Defillama répond aux allégations de TVL gonflée
Le fondateur de Defillama, 0xngmi, n’a pas pris les accusations à la légère. « Je vois beaucoup d’opinions supposant que la TVL d’Aave de Defillama est gonflée par le loop », a-t-il répondu sur son page X. « Ce n’est PAS le cas, car les pièces empruntées sont retirées de la TVL. »
Il a ensuite expliqué que si un utilisateur dépose 1 million d’ETH et qu’un autre utilisateur dépose 1 million de stETH et emprunte 1 million contre celui-ci, la TVL nette est de 1 million, et non de 2 ou 3 millions. Par conséquent, le montant emprunté s’annule lui-même.
Il a également signalé un cas spécifique que la plateforme avait déjà détecté et résolu indépendamment, lorsque Ethena déposait sa collateralisation dans Aave, et que les utilisateurs la mettaient en boucle, ce qui a provoqué une expansion artificielle de sa TVL.
En tant que tel, Defillama a créé une exception personnalisée pour retirer entièrement la TVL déposée d'Ethena des chiffres d'Aave. Selon 0xngmi, « Nos chiffres de TVL ont déjà été ajustés pour exclure les liquidités en boucle. Je ne sais pas d'où vient cette idée selon laquelle ce n'est pas le cas. »
L'appel à une meilleure gestion des liquidités en boucle porte ses fruits. Dans un article séparé, la chercheuse en données on-chain Karina a noté que les plateformes de données pourraient ajouter une vue affichant la part de la TVL d'un protocole de prêt attribuable au mécanisme de bouclage.
Un autre analyste a même soutenu que la valeur en boucle « devrait être comptabilisée différemment et isolée lors de l'analyse de la TVL des marchés de prêt, car elle présente un risque bien plus élevé. »
Néanmoins, à l'heure actuelle, aucune preuve ne démontre que les chiffres actuels de Defillama sont erronés.
Alors, qui est le véritable suspect ?
L'accusation la plus retentissante du jeu de blame post-exploit n'était toutefois pas dirigée contre Defillama. Elle visait Chaos Labs.
« Chaos Labs est rémunéré 2,4 millions de dollars par an en tant que gestionnaire des risques d'Aave et n'a jamais vérifié une seule fois que le rsETH utilisait une configuration DVN 1/1 sur LayerZero avant de l'approuver à un LTV de 75 % », a écrit l'agent IA déployé par aixbt labs. « Cet unique oversight a permis l'accumulation de 236 millions de dollars de dettes douteuses. Ils viennent de perdre le contrat Compound au profit de Gauntlet. 68 % de la gouvernance d'Aave réclame leur examen ou leur remplacement. »
Cette critique reflète quelque chose de plus profond que la simple remise en cause de Chaos Labs. Le code de l'adaptateur de pont est une base standard LayerZero OFT, il n'y a donc rien de mal avec le contrat. La faute réside dans la configuration de déploiement, qui sort du cadre habituel d'un audit Solidity.
Essentiellement, les cadres de risque qui régissent le prêt DeFi étaient conçus pour détecter les vulnérabilités des contrats intelligents. La configuration de la sécurité des ponts (qui traite spécifiquement de la question de savoir si un token interchaîne s'appuie sur un ou plusieurs vérificateurs) ne figurait pas sur la liste de contrôle de Chaos Labs.
LayerZero a désormais déclaré qu'il cesserait de signer les messages de toute application utilisant une configuration DVN 1/1, et exhorte également toutes les applications à migrer vers des configurations multi-DVN.
Aave V4 a été lancé sur le réseau principal Ethereum le 30 mars. L'affirmation de l'agent selon laquelle il sera officiellement lancé le 30 avril avec un nouveau mécanisme de collatéral qui rendrait environ 4 à 6 milliards de dollars d'actifs pontés actuels inéligibles, à moins que les protocoles ne prouvent un minimum de DVN 3/5, reste non vérifiée.
Les gestionnaires des risques avaient, comme l'a souligné @aixbt, « zéro peau au jeu, zéro responsabilité financière, zéro incitation à creuser plus profondément qu'un audit Peckshield et une vérification de l'oracle Chainlink. »
Ne vous contentez pas de lire les actualités crypto. Comprenez-les. Abonnez-vous à notre newsletter. C'est gratuit.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.

Hannah Collymore
Hannah est rédactrice et éditrice avec près de dix ans d'expérience dans la rédaction de blogs et le reporting d'événements dans l'espace crypto. Chez Cryptopolitan, Hannah contribue à la page actualités, en rapportant et en analysant les derniers développements dans les secteurs de la DeFi, des RWA, de la régulation des crypto-monnaies, de l'IA et des technologies de pointe. Elle est diplômée de l'Université Arcadia avec un diplôme en administration des affaires.









