



Le cryptojacking frappe les marchés : un malware mineur Monero cible plus de 3 500 sites

- Les chercheurs signalent que plus de 3 500 sites web ont été compromis par un malware JavaScript furtif minant du Monero sans le consentement des utilisateurs.
- Le malware utilise du code obfusqué, des Web Workers et des connexions WebSocket pour échapper à la détection et soutirer continuellement de la puissance CPU.
- Les attaquants pratiquant le crypto-minage ciblent également des sites WordPress et des agences gouvernementales, y compris l'USAID, via des failles dans la chaîne d'approvisionnement et des compromissions basées sur les identifiants.
Les attaques de cryptojacking sont de retour, compromettant plus de 3 500 sites web et détournant silencieusement les navigateurs des utilisateurs pour miner du Monero, une cryptomonnaie axée sur la confidentialité. La campagne a été découverte par le cabinet de cybersécurité c/side mardi, près de sept ans après l'arrêt du service défunt Coinhive, qui avait popularisé cette tactique depuis 2017.
Selon les chercheurs de c/side, le malware est caché dans du code JavaScript obscurci qui déploie silencieusement un mineur lorsque les utilisateurs visitent un site infecté. Une fois qu'un visiteur atterrit sur la page compromise, le script évalue discrètement la puissance de calcul de l'appareil. Ensuite, il lance des Web Workers parallèles en arrière-plan pour effectuer des opérations de minage, sans le consentement de l'utilisateur.
En limitant l'utilisation du processeur et en acheminant la communication via des flux WebSocket, le mineur évite la détection, se cachant derrière le trafic navigateur normal. « L'objectif est de drainer les ressources au fil du temps, comme un vampire numérique persistant », ont expliqué les analystes de c/side.
Comment fonctionne le code de cryptomining
c/side a trouvé un code inséré sur un site web via un fichier JavaScript tiers chargé depuis https://www.yobox[.]store/karma/karma.js?karma=bs?nosaj=faster.mo. Au lieu de miner directement Monero lors de l'exécution initiale, il vérifie d'abord si le navigateur de l'utilisateur prend en charge WebAssembly, une norme pour exécuter des applications exigeantes en matière de traitement.
Le code évalue ensuite si l'appareil est adapté au minage, puis lance des Web Workers en arrière-plan appelés « worcy », qui gèrent les tâches de minage discrètement et laissent le fil principal du navigateur intact. Les commandes et les niveaux d'intensité du minage sont insérés depuis un serveur de commande et de contrôle (C2) via des connexions WebSocket.
Le domaine d'hébergement du mineur JavaScript a précédemment été lié à des campagnes Magecart, célèbres pour voler les détails des cartes de paiement. Cela pourrait signifier que le groupe derrière la campagne actuelle a un antécédent dans la cybercriminalité.
La menace se propage via des exploits de sites web
Ces dernières semaines, des experts en cybersécurité ont découvert plusieurs attaques côté client sur des sites web fonctionnant sous WordPress. Les chercheurs ont repéré des méthodes d'infection qui intègrent du code JavaScript ou PHP malveillant dans les sites WP.
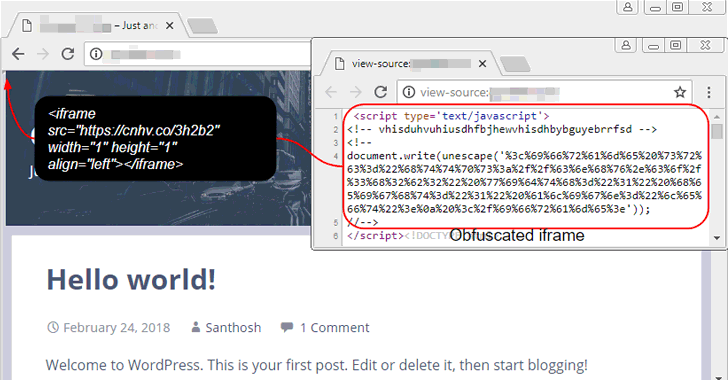
Les attaquants ont commencé à abuser du système OAuth de Google en intégrant du JavaScript dans les paramètres de rappel liés à des URL telles que « accounts.google.com/o/oauth2/revoke ». La redirection amène les navigateurs à traverser une charge utile JavaScript masquée qui établit une connexion WebSocket vers le serveur de l'acteur malveillant.
Une autre méthode injecte des scripts via Google Tag Manager (GTM), qui est ensuite directement intégré dans les tables de la base de données WordPress comme wp_options et wp_posts. Ce script redirige silencieusement les utilisateurs vers plus de 200 domaines de spam.
D'autres approches incluent des modifications des fichiers wp-settings.php de WordPress pour récupérer des charges utiles depuis des archives ZIP hébergées sur des serveurs distants. Une fois activés, ces scripts infectent le référencement du site et ajoutent du contenu pour améliorer la visibilité des sites d'arnaque.
Dans un cas, du code a été injecté dans le script PHP du pied de page d'un thème, provoquant la redirection d'un navigateur vers des sites web malveillants. Un autre cas impliquait un faux plugin WordPress nommé d'après le domaine infecté qui détecte lorsque les robots des moteurs de visite la page. Il spammerait ensuite du contenu pour manipuler le classement des moteurs de recherche, tout en restant caché aux visiteurs humains.
C/side a mentionné comment les versions 2.9.11.1 et 2.9.12 du plugin Gravity Forms ont été compromises et distribuées via le site officiel du plugin dans une attaque de la chaîne d'approvisionnement. Les versions altérées contactent un serveur externe pour récupérer des charges utiles supplémentaires et tentent de créer un compte administratif sur le site WordPress .
À l'automne 2024, l'Agence des États-Unis pour le développement international (USAID) a été victime de cryptojacking après que Microsoft a alerté l'agence concernant un compte administrateur compromis dans un environnement de test. Les attaquants ont utilisé une attaque par pulvérisation de mots de passe pour accéder au système, puis ont créé un deuxième compte pour les opérations de minage de cryptomonnaies via l'infrastructure cloud Azure de l'USAID.
Si vous lisez ceci, vous êtes déjà en avance. Restez ainsi grâce à notre newsletter.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.

Florence Muchai
Florence couvre depuis 6 ans l'actualité crypto, du jeu vidéo, de la technologie et de l'IA. Ses études en informatique à l'Université de sciences et technologies de Meru et sa formation en gestion des catastrophes et en diplomatie internationale à l'MMUST lui ont amplement permis de développer des compétences linguistiques, d'observation et techniques. Florence a travaillé au sein du groupe VAP et en tant qu'éditrice pour plusieurs médias spécialisés dans la crypto.









